



Microsoft тестирует новые функции безопасности в Windows 10

Microsoft тестирует новые функции безопасности в Windows 10

Microsoft тестирует новые функции безопасности в Windows 10

Microsoft работает над обновлением Windows 10, в котором планируется реализовать множество нововведений, а также улучшить безопасность операционной системы. Предварительно релиз этого обновления назначен на весну следующего года. Эксперты поделились некоторыми функциями безопасности, которые им удалось найти в предварительных версиях обновления 19H1.

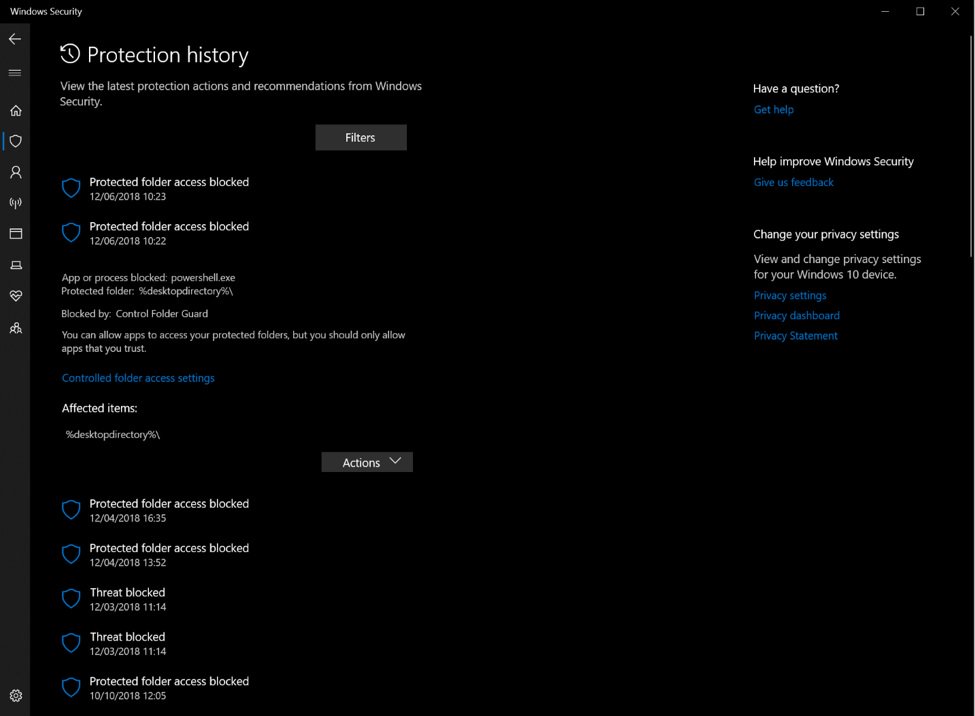
Изменения претерпела страница Protection History в приложении Windows Security — теперь она показывает больше информации, чем просто сведения о найденных в системе вредоносных программах.

Помимо стандартных детектов Защитника Windows, на этой странице теперь можно будет найти детализированную информацию об угрозах безопасности, а также о действиях, которые можно предпринять в каждом конкретном случае обнаружения вредоносов.

Благодаря такому подходу пользователи смогут узнать больше о киберугрозах и о тех действиях, которые необходимо предпринять для защиты своего компьютера.

Также в приложении Windows Security теперь будет доступна настройка под названием Tamper Protection, ее можно найти по адресу Windows Security > Virus & Threat Protection > Virus & Threat Protection Settings.

Если вы активируете эту функцию, в операционной системе будет задействована дополнительная защита от изменения настроек безопасности.

Есть основания полагать, что пользователи смогут опробовать эти нововведения уже весной 2019 года.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru