



Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

Спустя 18 месяцев WannaCry все еще заражает тысячи компьютеров

18 месяцев прошло после первоначальной эпидемии WannaCry, а шифровальщик все еще умудряется проникать в тысячи, если не сотни тысяч систем и заражать компьютеры во многих странах. Об этом сообщают исследователи Kryptos Logic, которые проанализировали активность вымогателя в конце этого года.

По словам Джейми Хэнкинса, главы безопасников Kryptos Logic, вывод о продолжающихся заражениях можно сделать на основе новых соединений уникальных IP-адресов с киллсвитчем (kill switch — домен, выступающий в качестве триггера для самоуничтожения WannaCry).

Несмотря на то, что хостером киллсвитча на данный момент выступает Cloudflare, Хэнкинс заявил, что у его компании есть статистика этого домена.

«Похоже, сейчас самое время посмотреть на активность WannaCry под конец года. В этой ветке я буду публиковать различную инфографику. Большое спасибо команде Cloudflare за помощь с информацией по киллсвитчу», — пишет ИБ-руководитель в Twitter.

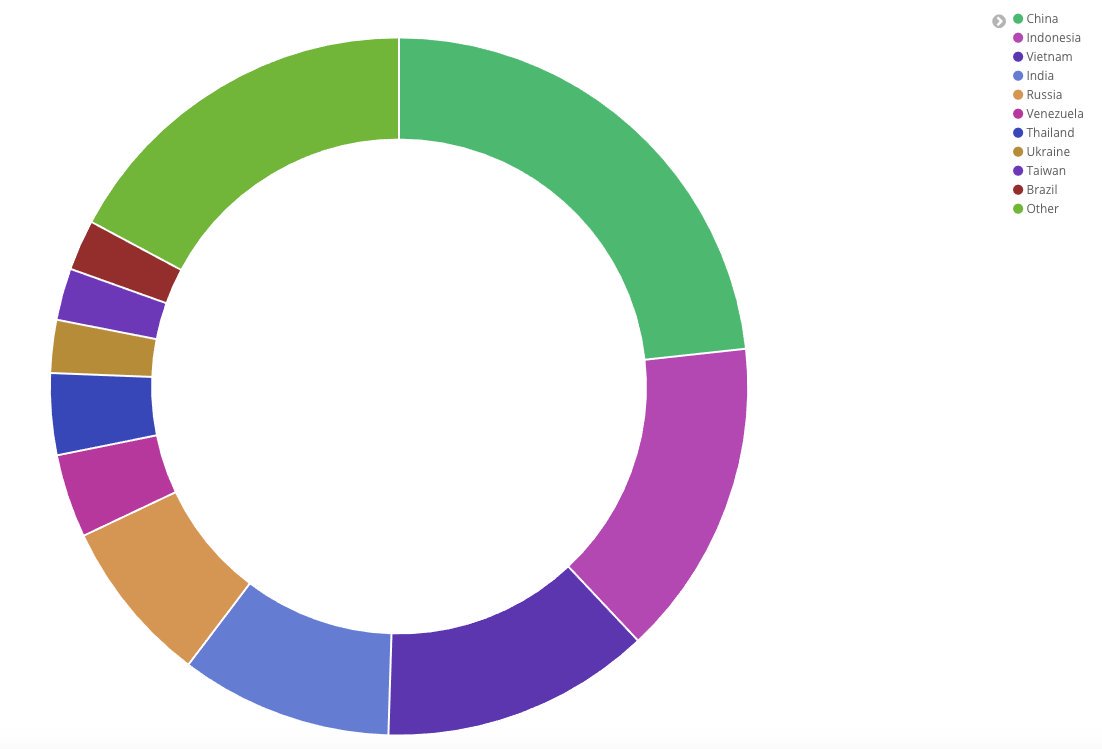
По словам Хэнкинса, киллсвитч-домен WannaCry получает более 17 миллионов соединений за одну неделю. Эти соединения исходят от 630 уникальных IP-адресов, которые располагаются в 194 разных странах.

Далее исследователь приводит график заражений по странам, где видно, что лидирующее место занимает Китай:

Также внимания заслуживает другая инфографика, отражающая количество запросов и их динамику за недельные периоды:

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru