



Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Баг в Twitter позволял твитить от лица пользователей и отключать 2FA

Британский исследователь в области кибербезопасности рассказал об уязвимости социальной платформы Twitter. Брешь позволяла злоумышленникам отправлять твиты, посылать личные сообщения, публиковать картинки и видео от имени любого пользователя. Более того, зная, как использовать эту уязвимость, атакующий мог отключить настройки безопасности аккаунта.

По словам Ричарда Де Вера из Antisocial Engineer, он смог обнаружить способ эксплуатации уязвимости за считанные минуты.

«Эксплуатация не требует какого-то серьезного процесса взлома. Уязвимость представляет собой всего лишь логическую ошибку в коде», — говорит эксперт.

В итоге уязвимость затрагивала любую учетную запись, к которой был привязан номер телефона. Зная этот номер, атакующий мог публиковать твиты, ретвитить, отправлять личные сообщения или публиковать медиаматериалы.

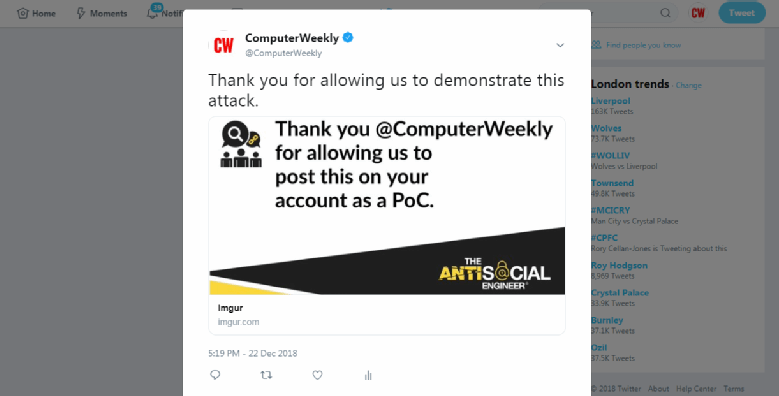
По словам Де Вера, злоумышленник мог даже отключить двухфакторную аутентификацию. Эксперт продемонстрировал брешь в действии, опубликовав твит от имени учетной записи издания Computer Weekly:

Специалист передал детали об уязвимости в HackerOne (компания, занимающаяся сообщениями о проблемах безопасности). Исследователь подчеркнул, что его не интересует вознаграждение.

На прошлой неделе мы писали, что Twitter сообщил об утечке данных, за которой стоят спонсируемые государством киберпреступники.

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru