



Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Россияне больше боятся утечки финансовых, а не персональных данных

Специалисты «Лаборатории Касперского» выяснили, чего россияне боятся больше всего при совершении покупок онлайн. Аналитики утверждают, что 79% российских пользователей отдают себе отчет в том, что их могут подстерегать киберугрозы финансового характера в процессе онлайн-шопинга.

Согласно исследованию «Лаборатории Касперского», 60% россиян с подозрением относятся к онлайн-магазинам, которые были вовлечены в различные эпизоды утечек данных клиентов. Соответственно, они отказываются приобретать вещи там.

47% респондентов подчеркнули, что они бы гораздо охотнее совершали онлайн-покупки, если бы им была гарантирована безопасность их транзакций. Более половины респондентов (59%) признались, что, например, в случае утери или кражи устройства они сильнее всего переживали бы именно за финансовые данные, а не за личные или рабочие файлы, фотографии и пароли от нефинансовых аккаунтов.

Тем не менее это не мешает 15% пользователей хранить на своих девайсах различную банковскую информацию, в том числе номер и PIN-код кредитной карты или пароль от системы онлайн-банкинга.

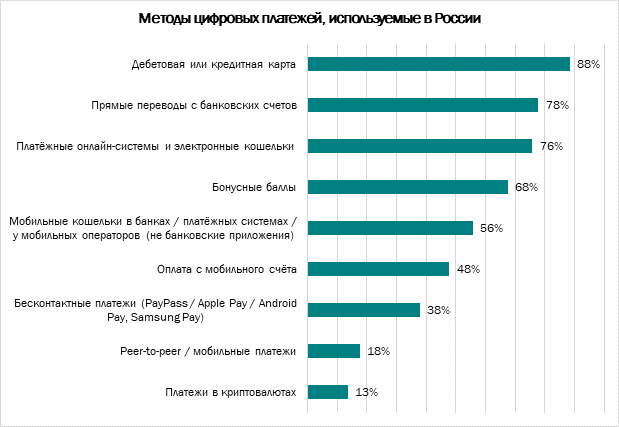
Что же касается методов оплаты, большинство (88%) россиян, как и ожидалось, предпочитают платить банковской картой – дебетовой или кредитной. Существенная доля (76%) пользуется платёжными системами и онлайн-кошельками. А 38% выбирают бесконтактные методы оплаты, например, PayPass или ApplePay. Наконец, 13% оплачивают покупки с помощью криптовалют.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru