



Сайт мэрии Москвы сливает персональные данные десятков тысяч жителей

Сайт мэрии Москвы сливает персональные данные десятков тысяч жителей

Сайт мэрии Москвы сливает персональные данные десятков тысяч жителей

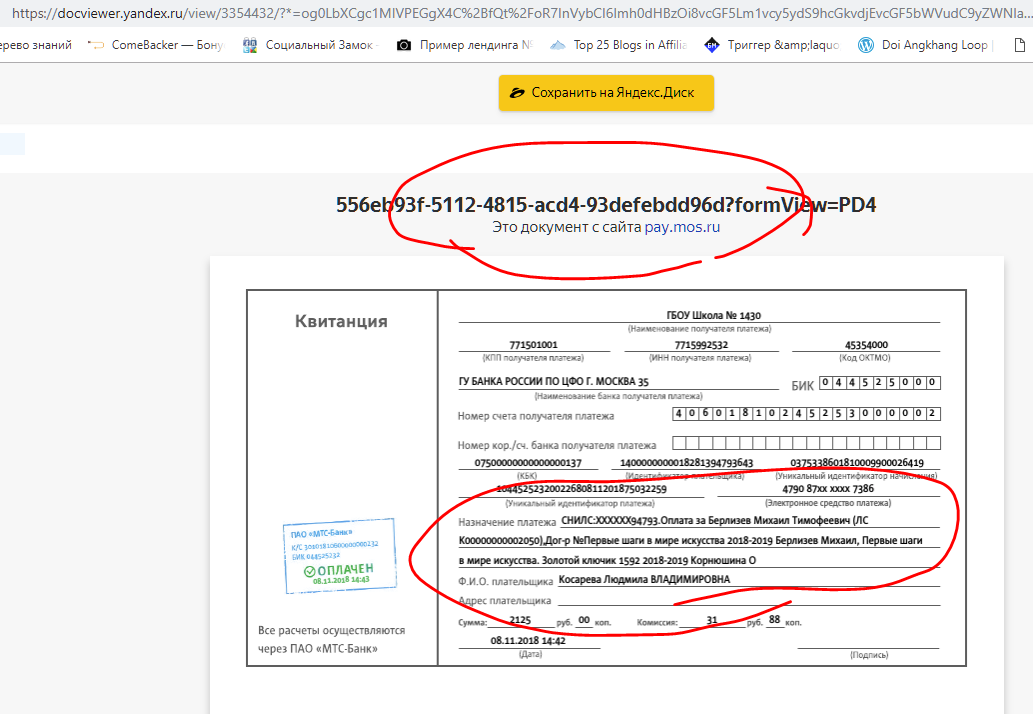
Специалист в области кибербезопасности Константин Живенков сообщил об обнаружении крупной утечки персональных данных десятков тысяч жителей Москвы, а также их детей. О своем открытии эксперт сообщил на сайте Pikabu.

Проблема, как оказалось, затрагивает сайт мэрии Москвы. Ресурс, судя по всему, настроен абсолютно неграмотно с точки зрения безопасности посетителей.

«Так, например, каждый желающий может обнаружить в выдаче поисковых систем платежки, которые подтверждают факт оплаты тех или иных развивающих детских секций через сайт мэрии Москвы, с указанием образовательного учреждения, секций, суммы оплаты, имени ребенка и имени плательщика», — пишет Живенков.

«Так же, можно найти огромное количество платежек за нарушения ПДД, с указанием номера постановления и суммы оплаты, оплаты ЖКУ, и прочие».

В качестве доказательства наличия бреши эксперт опубликовал специально сформированную ссылку, которая дает понять масштабы проблемы:

https://yandex.ru/search/?text=%D0%BE%D0%BF%D0%BB%D0%B0%D1%82%D0%B0%20%D...

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru