



Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Эксперты компании Palo Alto Networks наткнулись на новую версию бэкдора, который использует в своих атаках киберпреступная группа, чью деятельность связывают с российским правительством. Речь идет о Fancy Bear (она же Sofacy, APT28 и Tsar Team) и их вредоносе под названием Zebrocy. В этот раз, как сообщают эксперты, бэкдор был написан на языке программирования Go.

Как известно многим, Fancy Bear активна уже более десяти лет, именно этой группе приписывают вмешательство в выборы президента США в 2016 году.

Новую версию бэкдора Zebrocy, написанную на Go, исследователи Palo Alto Networks обнаружили в октбяре. Она использовалась киберпреступниками в реальных атаках.

«Fancy Bear продолжает использовать инструмент Zebrocy в атаках. Мы уже описывали этот вредонос в первом квартале 2018 года. Разработчики этого зловреда в очередной раз выпустили новую версию бэкдора. На этот раз для его написания использовался язык программирования Go», — пишут специалисты в своем отчете.

Предыдущие версии Zebrocy были написаны на AutoIt, Delphi, VB.NET, C# и Visual C++.

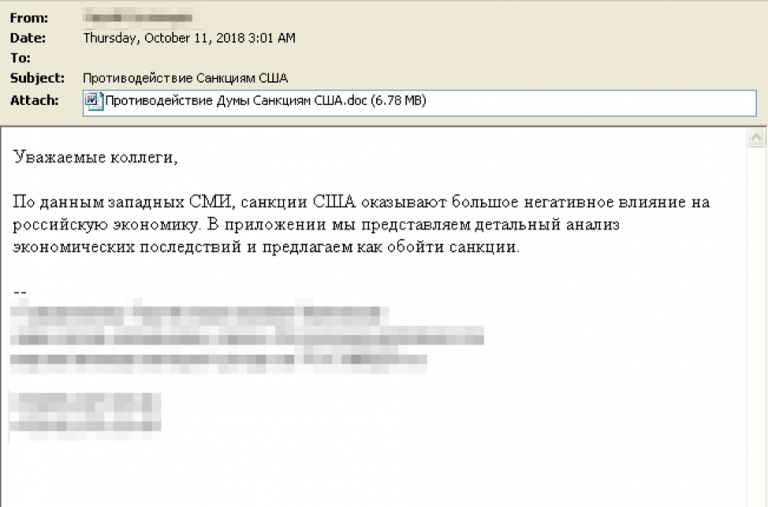
В ходе вредоносной кампании, которую исследователи зафиксировали в октябре, злоумышленники использовали целевой фишинг, к электронным письмам прилагалось вложение LNK, которое запускало череду скриптов PowerShell для извлечения вредоносной составляющей.

Эксперты отметили, что скрипты были написаны некорректно, таким образом, пейлоад не мог установиться и запуститься. В последующих атаках группа уже использовала вредоносные документы Microsoft Word.

Первым действием Zebrocy после попадания в систему пользователя был сбор информации о компьютере жертвы и отправка ее на C&C-сервер злоумышленников.

Среди таких данных были: список запущенных процессов, скриншот рабочего стола, информация о локальном диске, а также полученные путем команды «systeminfo» данные. Вредонос соединялся с сервером через запросы HTTP POST.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru