



Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Fancy Bear использует в атаках написанный на Go бэкдор Zebrocy

Эксперты компании Palo Alto Networks наткнулись на новую версию бэкдора, который использует в своих атаках киберпреступная группа, чью деятельность связывают с российским правительством. Речь идет о Fancy Bear (она же Sofacy, APT28 и Tsar Team) и их вредоносе под названием Zebrocy. В этот раз, как сообщают эксперты, бэкдор был написан на языке программирования Go.

Как известно многим, Fancy Bear активна уже более десяти лет, именно этой группе приписывают вмешательство в выборы президента США в 2016 году.

Новую версию бэкдора Zebrocy, написанную на Go, исследователи Palo Alto Networks обнаружили в октбяре. Она использовалась киберпреступниками в реальных атаках.

«Fancy Bear продолжает использовать инструмент Zebrocy в атаках. Мы уже описывали этот вредонос в первом квартале 2018 года. Разработчики этого зловреда в очередной раз выпустили новую версию бэкдора. На этот раз для его написания использовался язык программирования Go», — пишут специалисты в своем отчете.

Предыдущие версии Zebrocy были написаны на AutoIt, Delphi, VB.NET, C# и Visual C++.

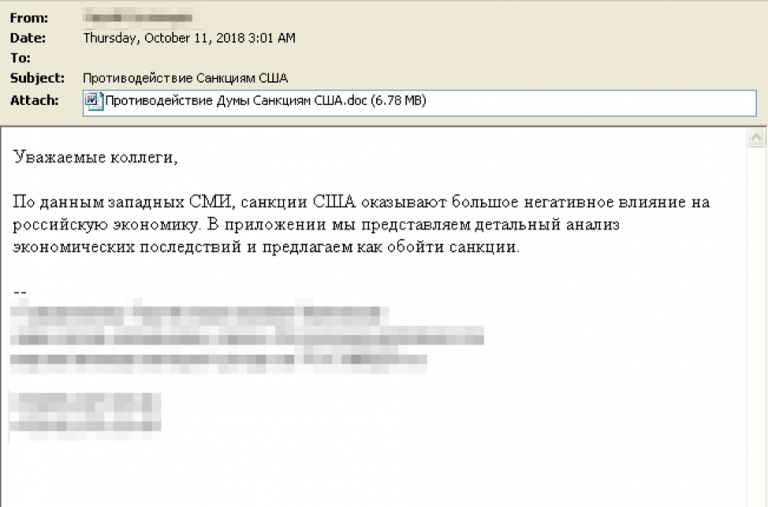
В ходе вредоносной кампании, которую исследователи зафиксировали в октябре, злоумышленники использовали целевой фишинг, к электронным письмам прилагалось вложение LNK, которое запускало череду скриптов PowerShell для извлечения вредоносной составляющей.

Эксперты отметили, что скрипты были написаны некорректно, таким образом, пейлоад не мог установиться и запуститься. В последующих атаках группа уже использовала вредоносные документы Microsoft Word.

Первым действием Zebrocy после попадания в систему пользователя был сбор информации о компьютере жертвы и отправка ее на C&C-сервер злоумышленников.

Среди таких данных были: список запущенных процессов, скриншот рабочего стола, информация о локальном диске, а также полученные путем команды «systeminfo» данные. Вредонос соединялся с сервером через запросы HTTP POST.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru