



Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Logitech позволяло удаленно инициировать нажатия клавиш

Приложение Options от Logitech затрагивала серьезная проблема безопасности, благодаря которой злоумышленник мог удаленно отправлять команды, провоцирующие нажатие клавиш клавиатуры. Компания выпустила патч спустя три месяца после того, как команда Google Project Zero сообщила о наличии уязвимости.

Приложение Options позволяет пользователям настраивать клавиши клавиатуры, а также поведение мыши и тачпада. В сентябре знаменитый эксперт Google в области безопасности Тэвис Орманди обнаружил, что приложение открывает сервер WebSocket на компьютерах пользователей.

Проблема была в том, что сервер поддерживал отправку команд, использовал ключ автозапуска для старта вместе с ОС и задействовал довольно слабую систему аутентификации.

«Единственная “аутентификация“, которую было необходимо пройти, заключалась в предоставлении PID [идентификатор процесса — прим. Anti-Malware] процесса, запущенного пользователем. Но количество попыток входа было неограниченно, так что вы могли брутфорсить столько, сколько вам угодно», — пишет Орманди в своем отчете.

«После удачного входа злоумышленник уже мог отправлять различные команды, которые бы инициировали нажатия клавиш, таким образом осуществляя атаки вида “keystroke-инъекция“».

Исторически такие атаки использовались злоумышленниками для получения полного контроля над компьютером жертвы.

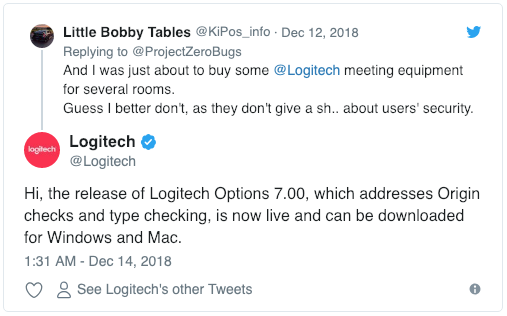
Изначально проигнорировав проблему, Logitech затем все же выпустила патч с версией Options 7.00.564, о чем представители компании сообщили в Twitter.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru