



Anonymous взломали сайт ультраправой испанской партии

Anonymous взломали сайт ультраправой испанской партии

Anonymous взломали сайт ультраправой испанской партии

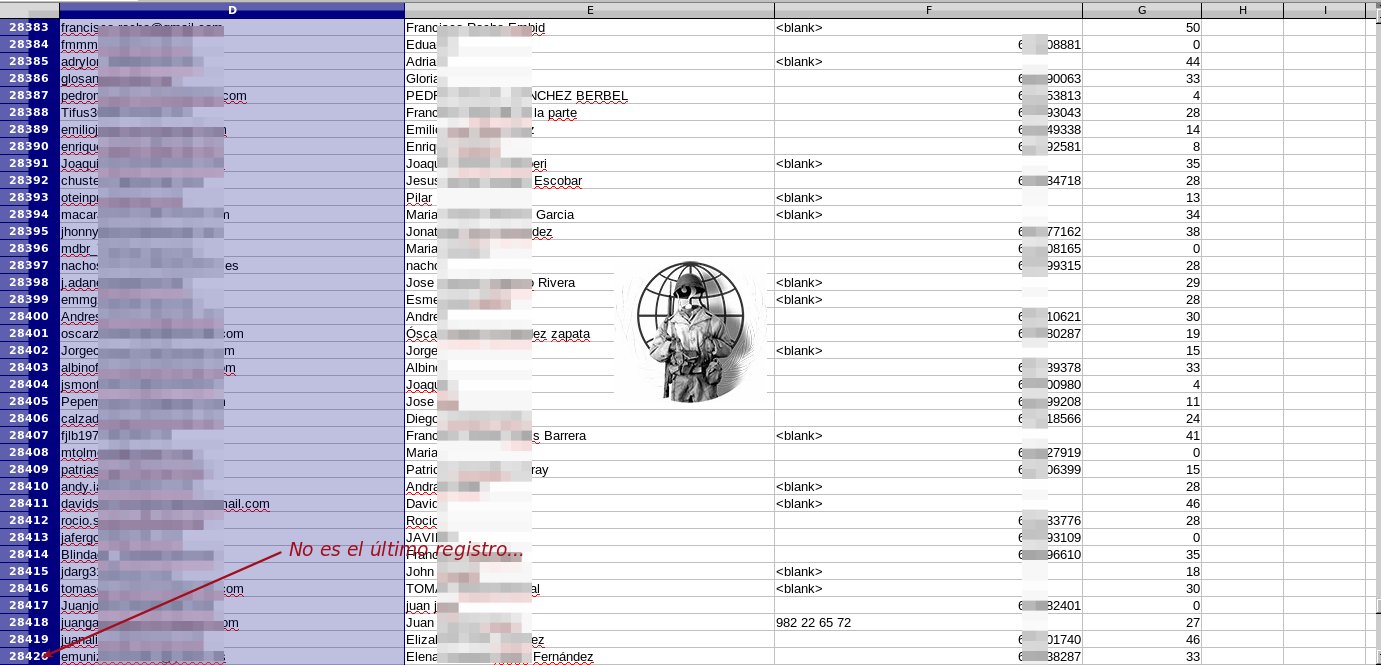
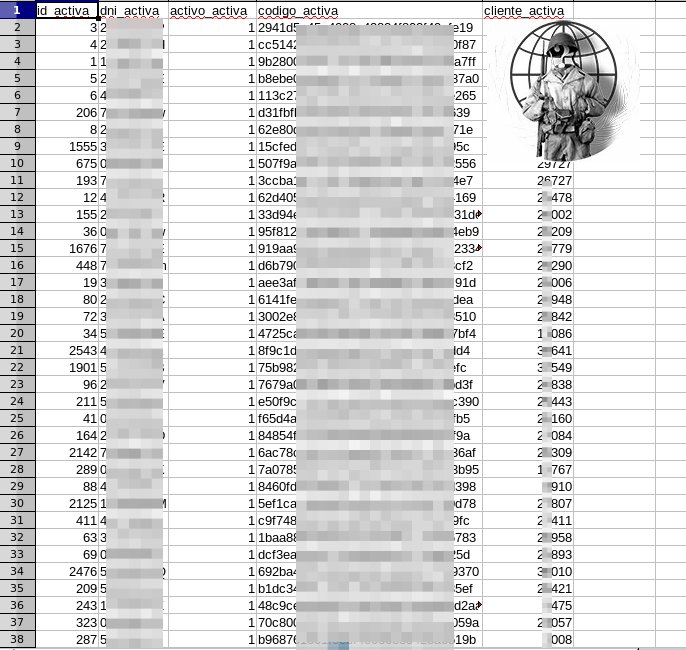
Активность в штабе знаменитых киберпреступников Anonymous не утихает — хакеры взломали ресурс ультраправой партии Испании VOX. В итоге данные аккаунтов 30 тысяч граждан, поддерживающих партию, оказались в открытом доступе.

Интересным моментом является тот факт, что владельцев сайта кто-то заранее предупредил о готовящейся атаке. Anonymous отметили попытки веб-девелоперов защитить ресурс от проникновения.

Несмотря на то, что представители VOX как следует подготовились к кибероперации, направленной против их сайта, Anonymous смогли проникнуть в систему и извлечь все необходимые данные.

После того как знаменитые хакеры опубликовали информацию об удачном взломе, партия ответила, что в курсе данного инцидента, и что для его расследования привлечены правоохранительные органы, «чтобы ответственные понесли соответствующее наказание».

На прошлой неделе Anonymous слили в Сеть персональные данные, принадлежащие нескольким сотням французских полицейских. Среди опубликованной информации были имена и контактные данные.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru