



Anonymous взломали сайт ультраправой испанской партии

Anonymous взломали сайт ультраправой испанской партии

Anonymous взломали сайт ультраправой испанской партии

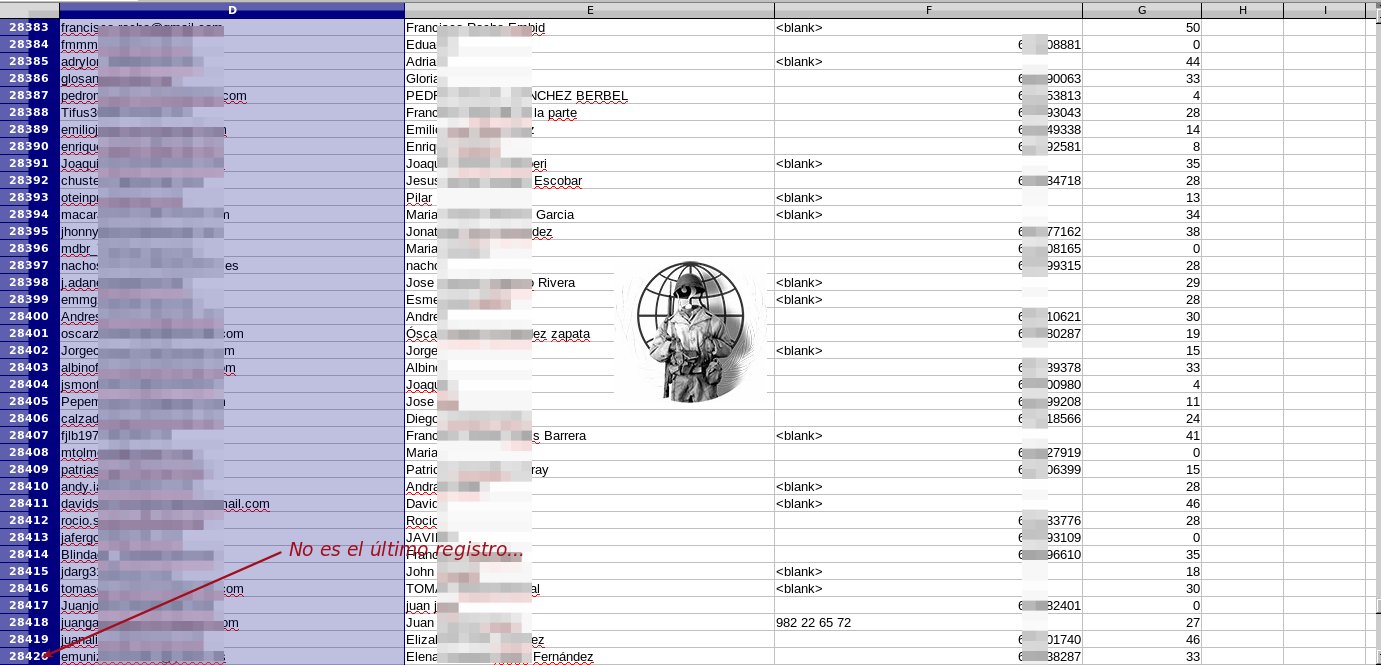
Активность в штабе знаменитых киберпреступников Anonymous не утихает — хакеры взломали ресурс ультраправой партии Испании VOX. В итоге данные аккаунтов 30 тысяч граждан, поддерживающих партию, оказались в открытом доступе.

Интересным моментом является тот факт, что владельцев сайта кто-то заранее предупредил о готовящейся атаке. Anonymous отметили попытки веб-девелоперов защитить ресурс от проникновения.

Несмотря на то, что представители VOX как следует подготовились к кибероперации, направленной против их сайта, Anonymous смогли проникнуть в систему и извлечь все необходимые данные.

После того как знаменитые хакеры опубликовали информацию об удачном взломе, партия ответила, что в курсе данного инцидента, и что для его расследования привлечены правоохранительные органы, «чтобы ответственные понесли соответствующее наказание».

На прошлой неделе Anonymous слили в Сеть персональные данные, принадлежащие нескольким сотням французских полицейских. Среди опубликованной информации были имена и контактные данные.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru