



В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

Вид кибермошенничества, получивший имя «sextortion», вышел на новый уровень — теперь киберпреступники стремятся заразить своих жертв вымогателем GandCrab, а также трояном Azorult, способным похищать информацию.

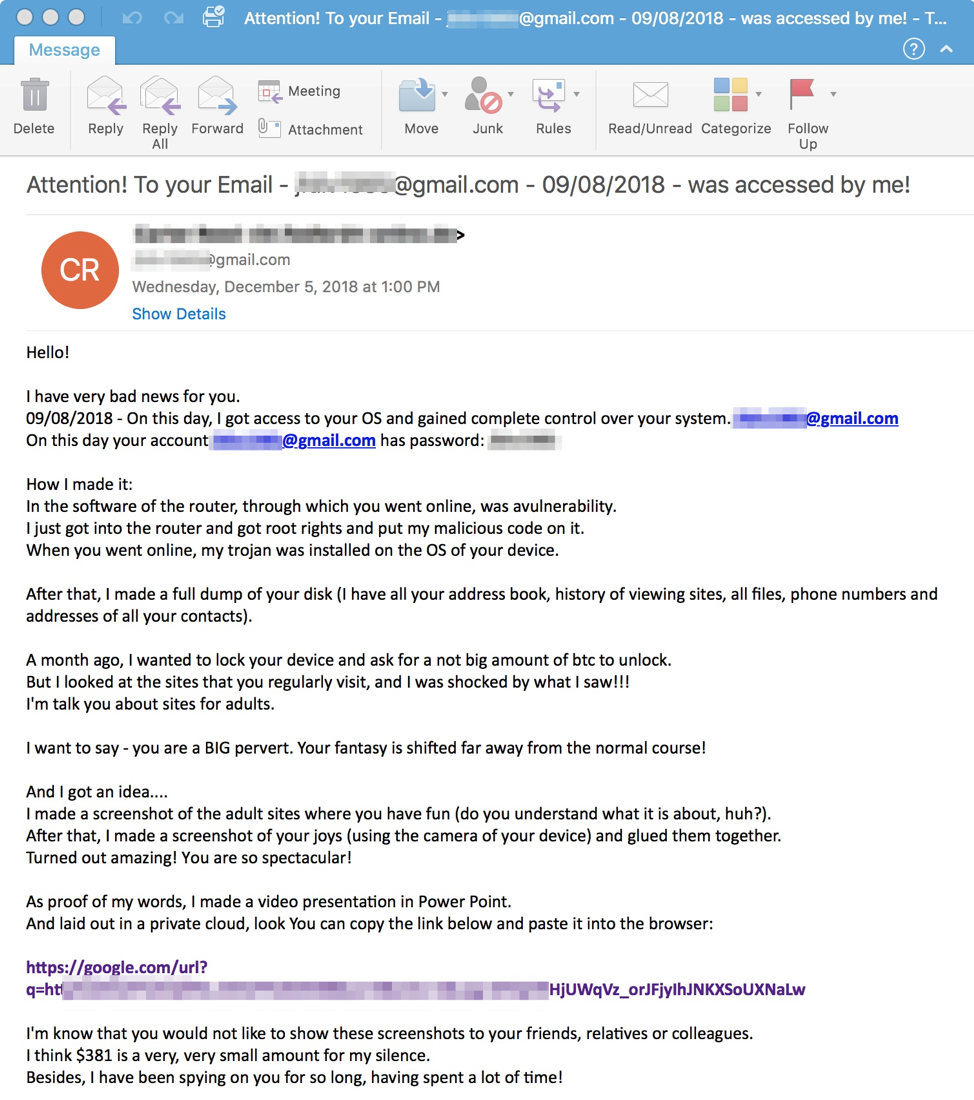
Sextortion осуществляется с помощью электронной почты — пользователю приходит письмо, в котором злоумышленник утверждает, что получил доступ к его компьютеру, а также записал видео во время посещения сайтов для взрослых.

Такие письма иногда даже содержат пароли пользователя, которые якобы удалось похитить в ходе взлома. Это придает заявлениям мошенника больший вес.

Обычно преступники просят перевести криптовалюту (чаще всего биткоин) на их счет, иначе они опубликуют записанное видео. На самом же деле, никакого видео не существует в природе, это обычный блеф с целью вымогательства.

О новой кампании sextortion рассказали эксперты Proofpoint — вместо требования заплатить биткоины злоумышленники призывают загрузить видео с жертвой в главной роли. По ссылке находится ZIP-архив, в котором содержится исполняемый файл. При запуске этого файла на компьютер пользователя устанавливается вредоносная программа.

«Нам удалось зафиксировать ряд вредоносных писем, в которых содержались ссылки на загрузку трояна AZORult, который позже загружал на компьютер вымогатель GandCrab», — говорится в отчете Proofpoint.

По мнению экспертов, такая тактика даже опаснее — пользователь, испугавшись, захочет проверить наличие такого видео, что выльется в заражение компьютера трояном. Сам Azorult сначала похитит такую информацию, как учетные данные для входа в систему, файлы cookies и многое другое.

После этого он загрузит в систему GandCrab, а вымогатель зашифрует данные на компьютере.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru