



В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

В новой кампании sextortion-мошенничества фигурирует вымогатель GandCrab

Вид кибермошенничества, получивший имя «sextortion», вышел на новый уровень — теперь киберпреступники стремятся заразить своих жертв вымогателем GandCrab, а также трояном Azorult, способным похищать информацию.

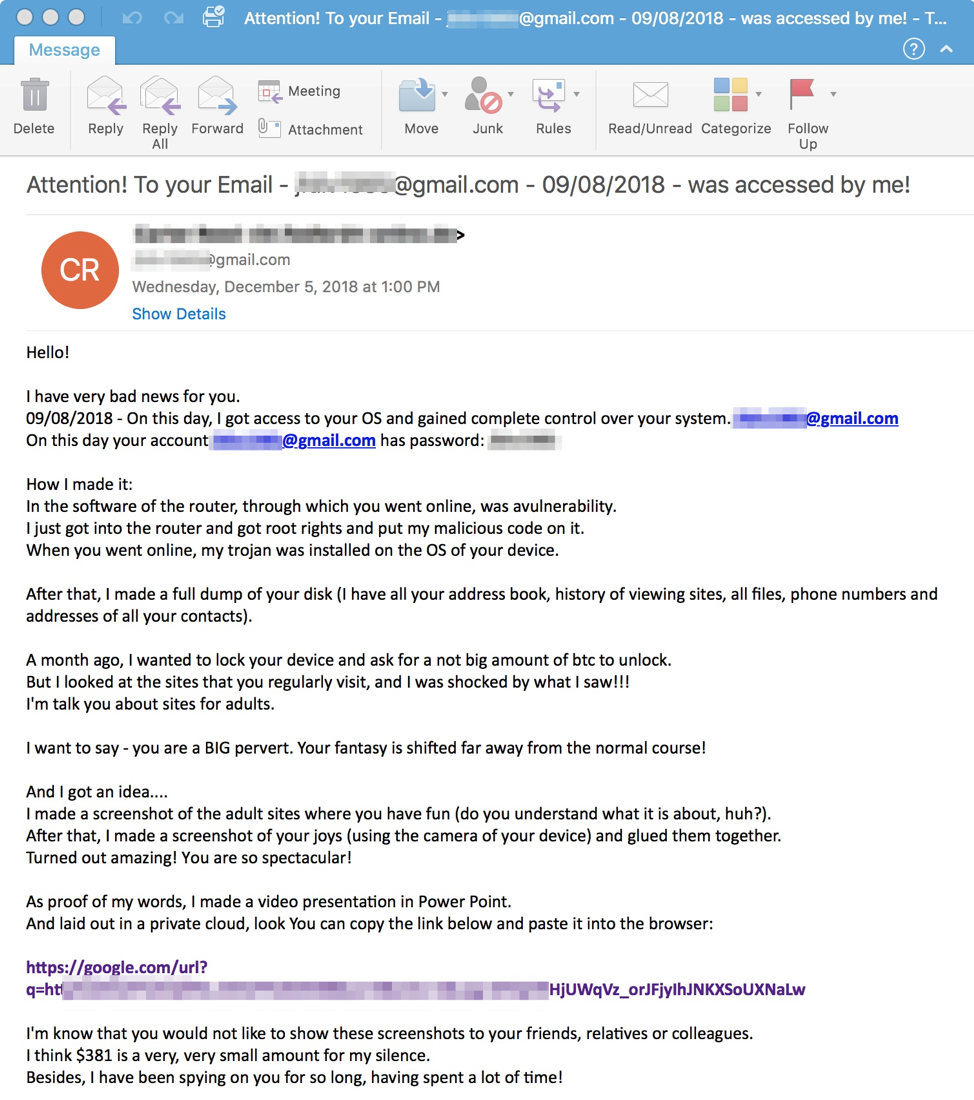
Sextortion осуществляется с помощью электронной почты — пользователю приходит письмо, в котором злоумышленник утверждает, что получил доступ к его компьютеру, а также записал видео во время посещения сайтов для взрослых.

Такие письма иногда даже содержат пароли пользователя, которые якобы удалось похитить в ходе взлома. Это придает заявлениям мошенника больший вес.

Обычно преступники просят перевести криптовалюту (чаще всего биткоин) на их счет, иначе они опубликуют записанное видео. На самом же деле, никакого видео не существует в природе, это обычный блеф с целью вымогательства.

О новой кампании sextortion рассказали эксперты Proofpoint — вместо требования заплатить биткоины злоумышленники призывают загрузить видео с жертвой в главной роли. По ссылке находится ZIP-архив, в котором содержится исполняемый файл. При запуске этого файла на компьютер пользователя устанавливается вредоносная программа.

«Нам удалось зафиксировать ряд вредоносных писем, в которых содержались ссылки на загрузку трояна AZORult, который позже загружал на компьютер вымогатель GandCrab», — говорится в отчете Proofpoint.

По мнению экспертов, такая тактика даже опаснее — пользователь, испугавшись, захочет проверить наличие такого видео, что выльется в заражение компьютера трояном. Сам Azorult сначала похитит такую информацию, как учетные данные для входа в систему, файлы cookies и многое другое.

После этого он загрузит в систему GandCrab, а вымогатель зашифрует данные на компьютере.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru