



Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

Неизвестные провели дефейс Linux.org, опубликовав непристойную картинку

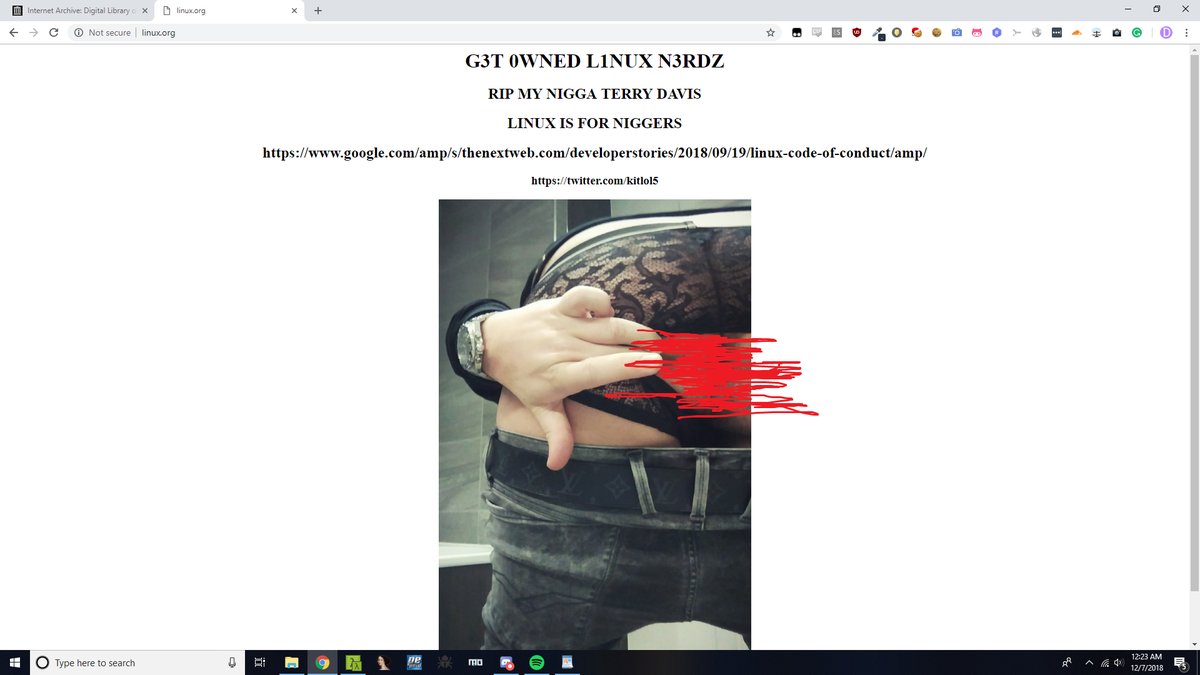
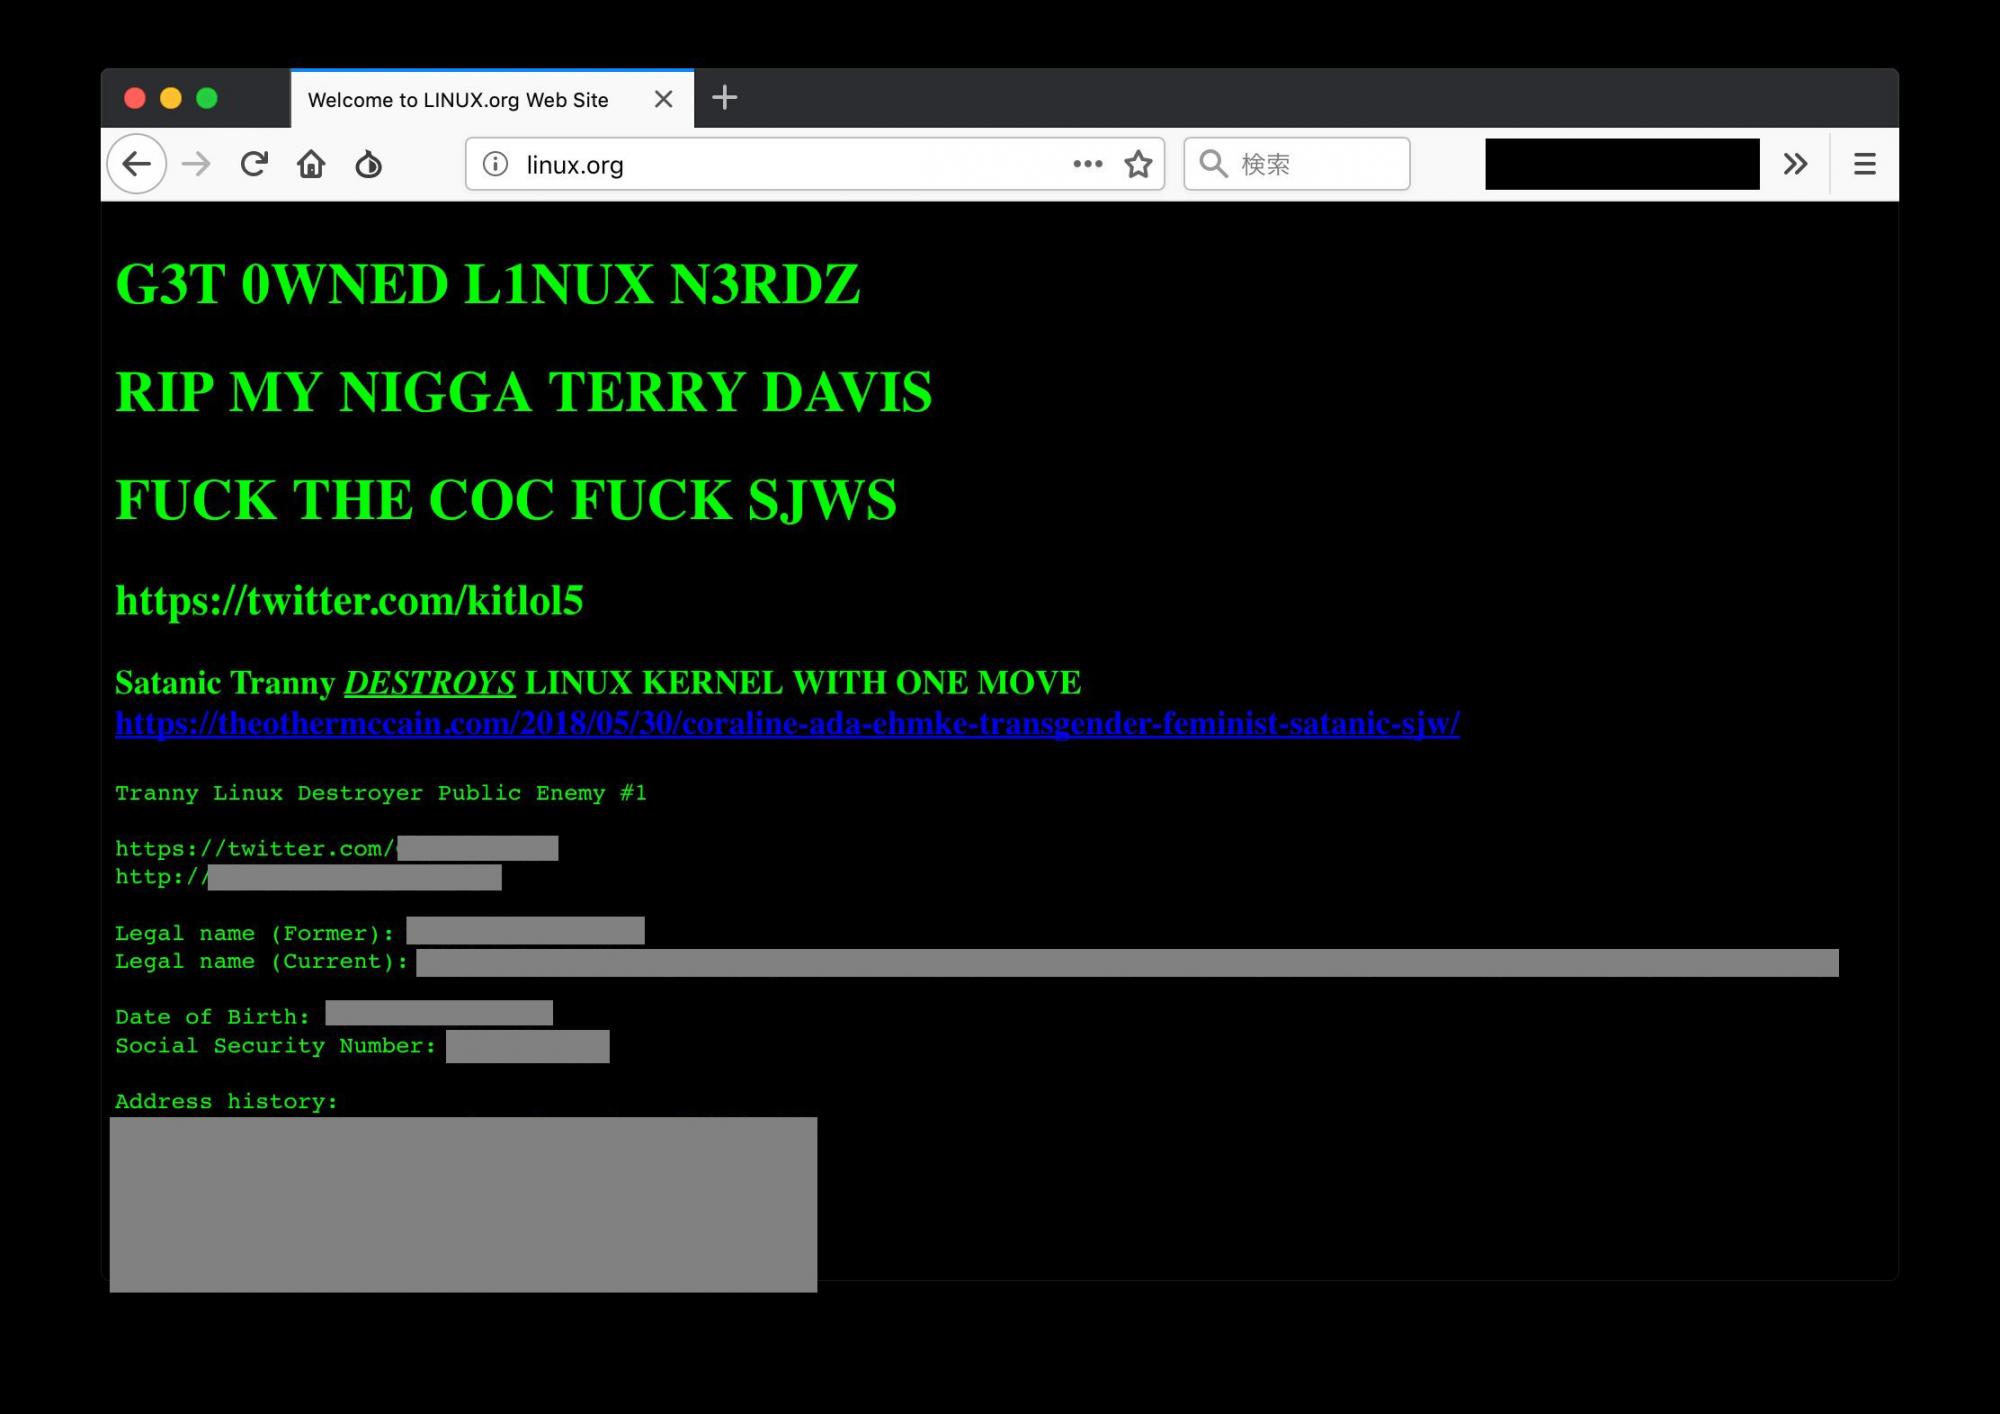
Неизвестные киберпреступники провели дефейс сайта linux.org, заменив легитимное содержимое картинкой непристойного содержания и тирадой, направленной против внедрения документа Code of Conduct.

Стоит отметить, что Linux.org не является официальным ресурсом консорциума Linux Foundation, он представляет собой обычное комьюнити для любителей проектов с открытым исходным кодом, которые помогают пользователям Linux решать возникающие проблемы.

Этот сайт не хранит никакой конфиденциальной информации, следовательно, злоумышленники использовали его именно для того, чтобы выразить свой протест инициативе Code of Conduct. Эти новые правила включают пункт, направленные на противостояние сексуальному домогательству.

Пользователь Twitter под ником pql сообщил о взломе Linux.org, приложив скриншот дефейса:

На картинке можно увидеть, что на сайте красуется надпись «G3T 0WNED L1NUX N3RDZ». Другая версия дефейса была куда более злонамеренна — на ней содержалась более жесткая надпись «FUCK THE [CODE OF CONDUCT] FUCK [SOCIAL JUSTICE WARRIORS]».

Помимо этого, киберпреступники привели персональную информацию разработчика Linux, который является трансгендером. Эти данные включали домашний адрес и номер социального страхования.

«Похоже, что кто-то играется с нашими DNS. <…> Посмотрю подробнее чуть позже», — говорится в официальном Twitter-аккаунте Linux.org.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru