



Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Злоумышленники используют старый баг Firefox, чтобы удерживать пользователей на вредоносных сайтах. Самое удивительное в этой ситуации — багу 11 лет, Mozilla не смогла устранить эту брешь с апреля 2007 года, когда появилось первое сообщение об уязвимости в популярном браузере.

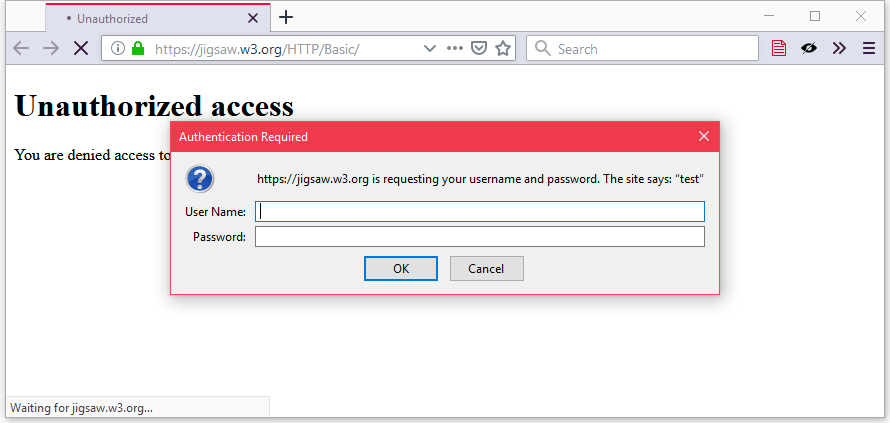
Суть бага сводится к обработке iframe, который располагается в коде страницы вредоносного сайта. Этот iframe осуществляет запрос HTTP-аутентификации на другом домене. В результате этого появляется форма ввода имени пользователя и пароля:

На протяжении последних нескольких лет злоумышленники всех сортов заманивали пользователей на вредоносные сайты, где беспрерывно демонстрировалась реклама, осуществлялись мошеннические схемы с техподдержкой, а также распространялись вредоносные обновления для программ.

Как только пользователь хотел закрыть эту страницу, злонамеренные сайты инициировали запрос аутентификации, причем он был зациклен — то есть если жертва пыталась закрыть это окно, оно сразу появлялось снова.

Таким образом пользователь удерживался на вредоносном ресурсе до тех пор, пока ему не приходило в голову закрыть браузер целиком. Несмотря на многочисленные сообщения об этом баге (коих было не менее семи), Mozilla по какой-то причине оставила его без внимания. Это позволило злоумышленникам успешно эксплуатировать его годами.

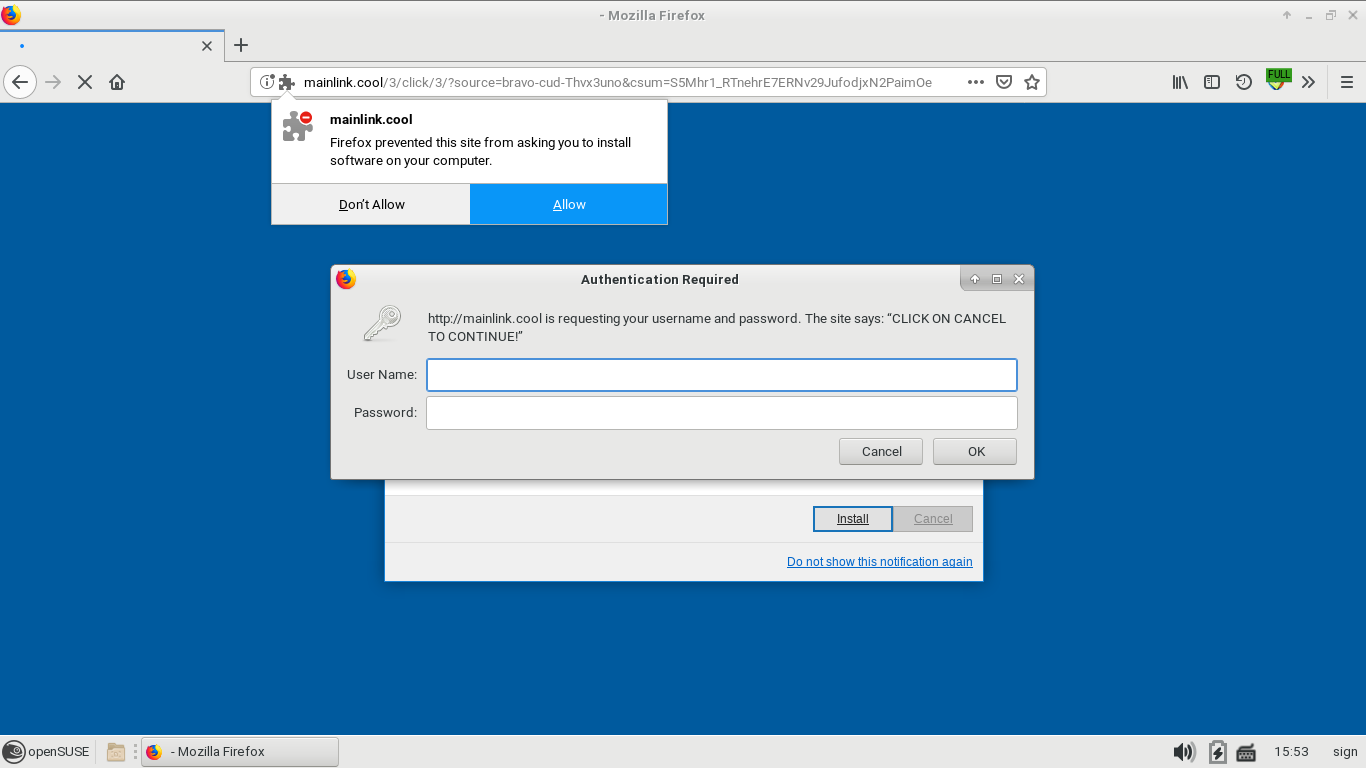
Очередной пользователь, сообщивший недавно о проблеме, заявил, что злоумышленники пытались заставить его установить сомнительное расширение для Firefox. Именно в ходе этой атаки пользователь постоянно получал зацикленные запросы аутентификации, которые не давали ему закрыть страницу:

Обозреватели Edge и Chrome лишены этой проблемы — в браузере от Microsoft задержка времени позволяет успеть закрыть окно между запросами аутентификации. А Chrome вообще использует для этого отдельный изолированный процесс, который легко можно закрыть.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru