



Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Вредоносные сайты эксплуатируют 11-летний непропатченный баг в Firefox

Злоумышленники используют старый баг Firefox, чтобы удерживать пользователей на вредоносных сайтах. Самое удивительное в этой ситуации — багу 11 лет, Mozilla не смогла устранить эту брешь с апреля 2007 года, когда появилось первое сообщение об уязвимости в популярном браузере.

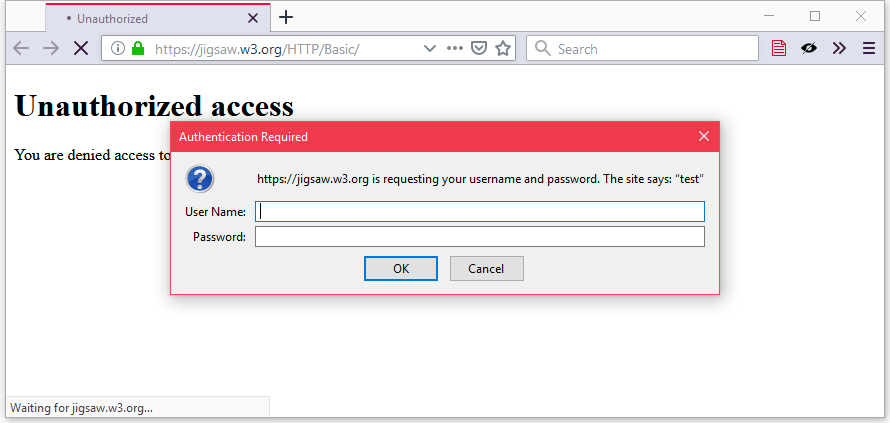
Суть бага сводится к обработке iframe, который располагается в коде страницы вредоносного сайта. Этот iframe осуществляет запрос HTTP-аутентификации на другом домене. В результате этого появляется форма ввода имени пользователя и пароля:

На протяжении последних нескольких лет злоумышленники всех сортов заманивали пользователей на вредоносные сайты, где беспрерывно демонстрировалась реклама, осуществлялись мошеннические схемы с техподдержкой, а также распространялись вредоносные обновления для программ.

Как только пользователь хотел закрыть эту страницу, злонамеренные сайты инициировали запрос аутентификации, причем он был зациклен — то есть если жертва пыталась закрыть это окно, оно сразу появлялось снова.

Таким образом пользователь удерживался на вредоносном ресурсе до тех пор, пока ему не приходило в голову закрыть браузер целиком. Несмотря на многочисленные сообщения об этом баге (коих было не менее семи), Mozilla по какой-то причине оставила его без внимания. Это позволило злоумышленникам успешно эксплуатировать его годами.

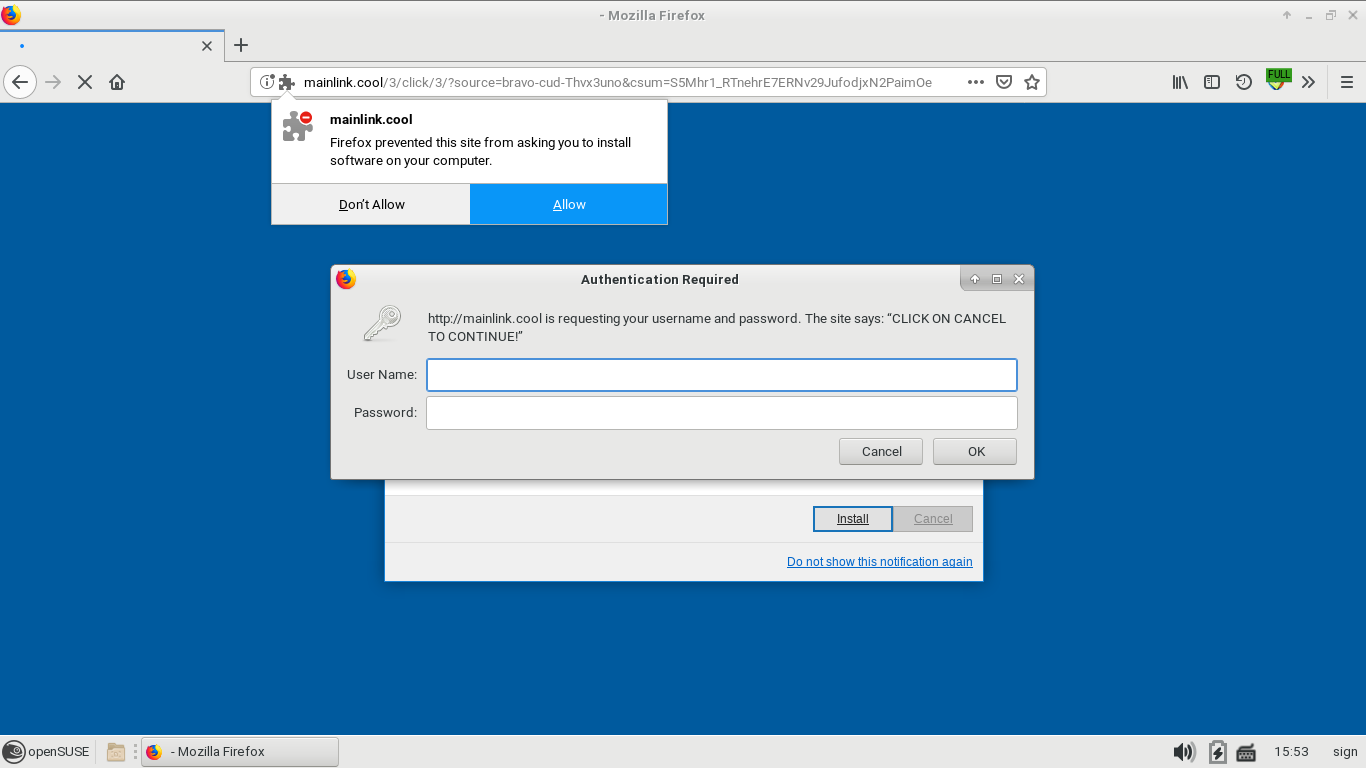
Очередной пользователь, сообщивший недавно о проблеме, заявил, что злоумышленники пытались заставить его установить сомнительное расширение для Firefox. Именно в ходе этой атаки пользователь постоянно получал зацикленные запросы аутентификации, которые не давали ему закрыть страницу:

Обозреватели Edge и Chrome лишены этой проблемы — в браузере от Microsoft задержка времени позволяет успеть закрыть окно между запросами аутентификации. А Chrome вообще использует для этого отдельный изолированный процесс, который легко можно закрыть.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru