



Адваре в Google Play выдавало Android-устройства за iPhone

Адваре в Google Play выдавало Android-устройства за iPhone

Адваре в Google Play выдавало Android-устройства за iPhone

На днях Google удалила из официального магазина Play Store 22 приложения для мобильной операционной системы Android. В сущности, эти приложения представляли собой адваре (рекламная программа), которые использовали устройства для кликов по рекламе без ведома пользователя. У этих программ была интересная отличительная черта — они пытались ввести в заблуждение рекламодателей, выдавая Android-устройства за iPhone.

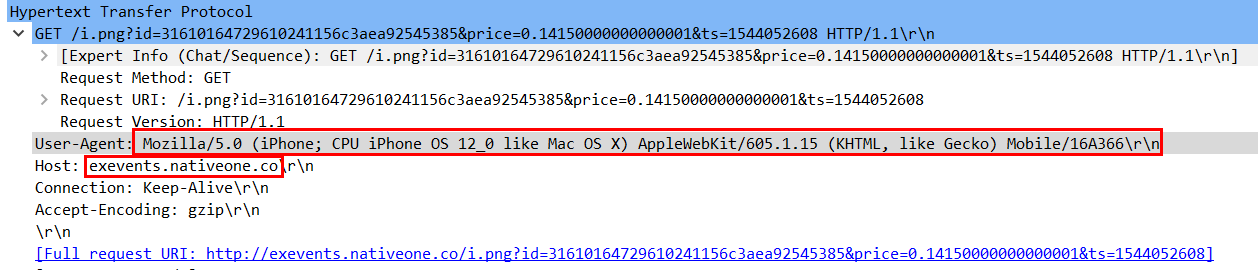
Причина такого поведения довольно очевидна — рекламодатели ценят трафик с устройств Apple больше, чем с платформ Android, Linux или Windows. Чтобы адаптироваться под эти реалии, мошеннические приложения просто пытались поменять User-Agent:

О наличии этих приложений в официальном магазине Google сообщили специалисты ИБ-компании Sophos. В отчете, который отправили эксперты интернет-гиганту в прошлом месяце, говорилось, что эта кампания стартовала приблизительно в районе июня месяца этого года.

В общей сложности эти 22 приложения загрузили на свои устройства более двух миллионов пользователей. Самая популярная среди этих программ — Sparkle — представляет собой фонарик, ее загрузили более миллиона раз.

Интересным является тот факт, что часть этих приложений были созданы еще в 2016-2017 году, тогда они были абсолютно легитимными. Лишь июньские релизы содержали рекламную составляющую.

Sophos детектирует этот вредонос как «Andr/Clickr-ad». После своего запуска эта программа открывает скрытое окно браузера, меняет его User-Agent таким образом, чтобы устройство распознавалось как iPhone. После этого адваре заходит на определенные страницы и генерирует клики по рекламным объявлениям.

Причем рекламная программа действует достаточно агрессивно — она перезапускает себя спустя три минуты после того, как пользователь завершил процесс приложения. Специалисты уверяют, что расход батареи в этом случае значительно возрастает.

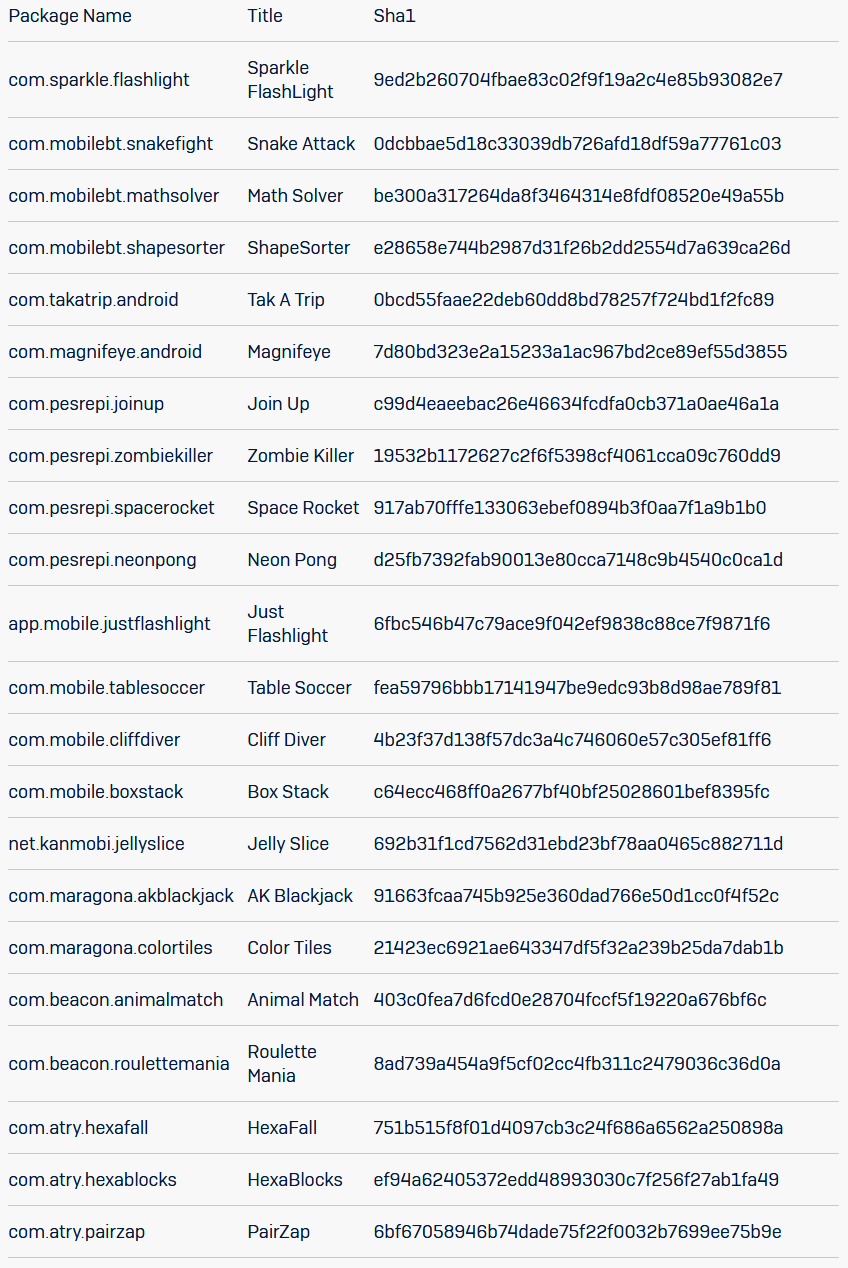
Эксперты Sophos опубликовали список всех 22 нежелательных приложений:

В октябре интересную кибермошенническую схему использовали для отображения рекламы в приложениях для мобильной операционной системы Android. Оказалось, что некоторые злоумышленники показывали рекламу ботам вместо реальных пользователей.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru