



Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

Fancy Bear используют тему BREXIT для вредоносных рассылок

Киберпреступники быстро подхватили ажиотаж вокруг темы выхода Великобритании из Европейского союза (BREXIT). В тот же день, когда премьер-министр Тереза Мэй продемонстрировала драфт соглашения, была зафиксирована массовая рассылка вредоносных писем, темой которых был BREXIT.

Об этом сообщили аналитики Accenture, которые полагают, что за этой вредоносной кампанией стоят «российские хакеры», известные под именем Fancy Bear.

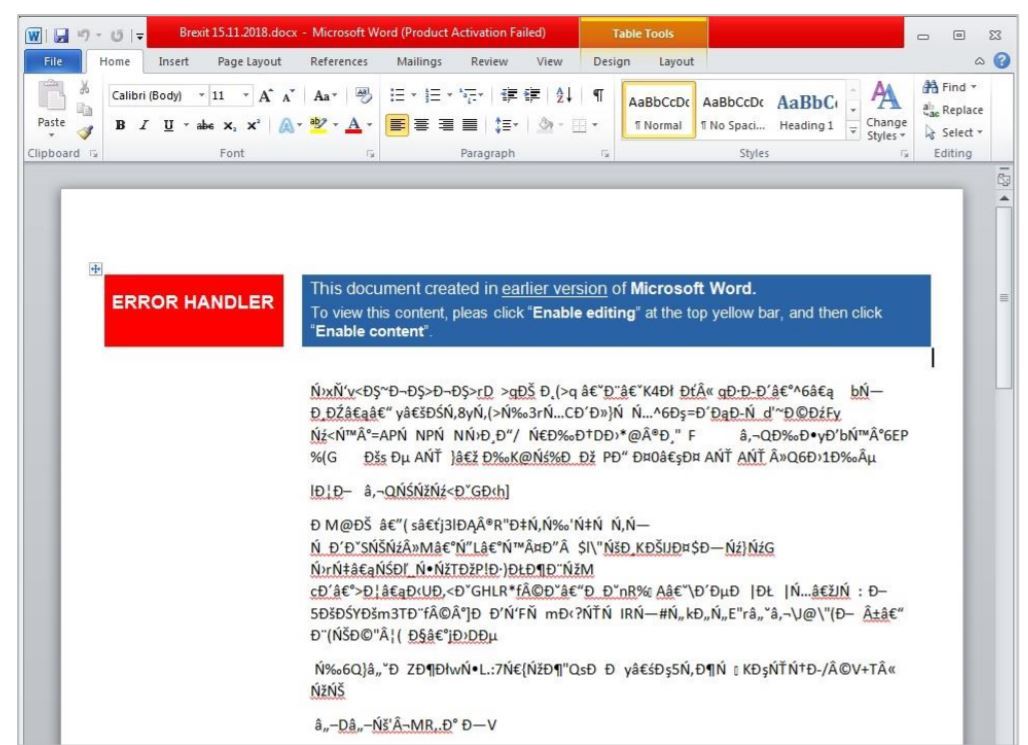
«Как только Тереза Мэй объявила о BREXIT, были зафиксированы вредоносные рассылки, инициированные SNAKEMACKEREL [так в компании называют Fancy Bear — прим. ред.]. В рассылаемых письмах содержался вредонос Zekapab, также известный как Zebrocy», — говорится в опубликованном Accenture отчете.

Zebrocy представляет собой бэкдор. Как отметили в Accenture, рассылка вредоносных документов была зафиксирована 15 ноября. Загрузка вредоносного контента осуществлялась из внешнего источника, при этом использовался компонент settings.xml.rels, встроенный в файлы DOCX.

Загружаемый из внешнего источника компонент содержал функцию под названием AutoClose() и два пейлоада, встроенных с помощью Base64. Проанализировав IP-адрес (109.248.148.42), который участвовал в атаках, эксперты обнаружили два разных компонента .dotm: attachedTemplate.dotm и templates.dotm. Оба компонента содержали макрокод VBA.

«Анализ двух бинарников показал, что они написаны на Delphi», — пишут в отчете эксперты.

Вредоносная программа собирает информацию о системе, фиксирует список запущенных процессов и отправляет это все на командный сервер C&C. В ответ сервер отправляет вредоносную составляющую второго уровня.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru