



Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

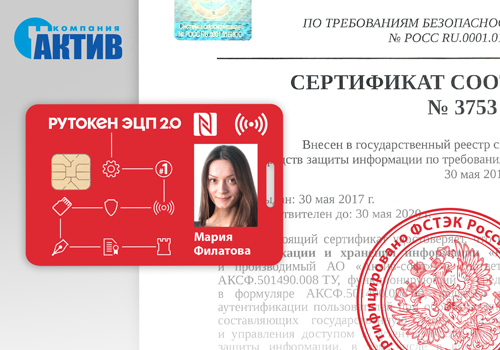
Компания «Актив», российский разработчик и производитель программно-аппаратных средств информационной безопасности, объявила о сертификации смарт-карт Рутокен ЭЦП 2.0 в составе ПАК Рутокен версии 4 во ФСТЭК России. Сертификат соответствия ФСТЭК № 3753 был переоформлен в октябре 2018 года.

Сертификат подтверждает, что программно-аппаратный комплекс «Рутокен», разработанный компанией «Актив», является программно-техническим средством аутентификации пользователей при обработке информации, не содержащей сведений, составляющих государственную тайну. ПАК «Рутокен» реализует функции аутентификации и управления доступом к аутентификационной информации и настройкам СЗИ, в том числе в виртуальной инфраструктуре.

Сертификация прошла в соответствии с требованиями технических условий и руководящих документов по четвертому уровню контроля отсутствия недекларированных возможностей (НДВ 4).

Обновленный сертификат теперь действителен для смарт-карт Рутокен ЭЦП 2.0. Напоминаем, что смарт-карты Рутокен ЭЦП 2.0 соответствуют требованиям ФСБ России к шифровальным (криптографическим) средствам класса КС1, КС2 и требованиям к средствам электронной подписи (сертификат №СФ/124-3499 ФСБ РФ).

Cмарт-карты Рутокен ЭЦП 2.0 могут использоваться для строгой двухфакторной аутентификации, криптографической защиты информации и для электронной подписи. Устройства поддерживают новые российские алгоритмы ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012 с длиной ключа 256 и 512 бит, а также схемы выработки сессионного ключа (RFC 7836). Устройства обеспечивают высокую скорость выполнения криптографических операций. Срок действия закрытых ключей и ключей электронной подписи составляет 3 года.

В 2018 году компания «Актив» успешно реализовала несколько крупных проектов по внедрению смарт-карт. Почему заказчики выбирают смарт-карты? Удобный формат, надежность и безопасность являются одними из основных преимуществ устройств. Одна смарт-карта объединяет в себе функциональность нескольких карт и пропусков. На смарт-карту можно нанести любую визуальную информацию (слова, иллюстрации). В ряде систем, где предусмотрен доступ в помещения, использование комбинированных смарт-карт удобнее, т.к. они лучше работают с ридерами.

«Благодаря продуманной политике сертификации решений нашей компании мы можем предложить корпоративному сектору смарт-карты Рутокен, сочетающие в себе широкие функциональные возможности и высокую степень безопасности. Смарт-карты Рутокен совместимы со всеми распространенными решениями на рынке информационной безопасности, также как и USB-токены семейства Рутокен ЭЦП. “На борту” устройств установлена собственная карточная операционная система Рутокен, включенная в единый реестр отечественного ПО», - говорит Дмитрий Горелов, коммерческий директор компании «Актив».

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru