



Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

Смарт-карты Рутокен ЭЦП 2.0 сертифицированы ФСТЭК России

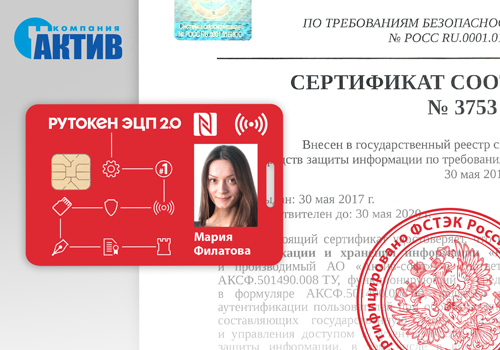
Компания «Актив», российский разработчик и производитель программно-аппаратных средств информационной безопасности, объявила о сертификации смарт-карт Рутокен ЭЦП 2.0 в составе ПАК Рутокен версии 4 во ФСТЭК России. Сертификат соответствия ФСТЭК № 3753 был переоформлен в октябре 2018 года.

Сертификат подтверждает, что программно-аппаратный комплекс «Рутокен», разработанный компанией «Актив», является программно-техническим средством аутентификации пользователей при обработке информации, не содержащей сведений, составляющих государственную тайну. ПАК «Рутокен» реализует функции аутентификации и управления доступом к аутентификационной информации и настройкам СЗИ, в том числе в виртуальной инфраструктуре.

Сертификация прошла в соответствии с требованиями технических условий и руководящих документов по четвертому уровню контроля отсутствия недекларированных возможностей (НДВ 4).

Обновленный сертификат теперь действителен для смарт-карт Рутокен ЭЦП 2.0. Напоминаем, что смарт-карты Рутокен ЭЦП 2.0 соответствуют требованиям ФСБ России к шифровальным (криптографическим) средствам класса КС1, КС2 и требованиям к средствам электронной подписи (сертификат №СФ/124-3499 ФСБ РФ).

Cмарт-карты Рутокен ЭЦП 2.0 могут использоваться для строгой двухфакторной аутентификации, криптографической защиты информации и для электронной подписи. Устройства поддерживают новые российские алгоритмы ГОСТ Р 34.10-2012, ГОСТ Р 34.11-2012 с длиной ключа 256 и 512 бит, а также схемы выработки сессионного ключа (RFC 7836). Устройства обеспечивают высокую скорость выполнения криптографических операций. Срок действия закрытых ключей и ключей электронной подписи составляет 3 года.

В 2018 году компания «Актив» успешно реализовала несколько крупных проектов по внедрению смарт-карт. Почему заказчики выбирают смарт-карты? Удобный формат, надежность и безопасность являются одними из основных преимуществ устройств. Одна смарт-карта объединяет в себе функциональность нескольких карт и пропусков. На смарт-карту можно нанести любую визуальную информацию (слова, иллюстрации). В ряде систем, где предусмотрен доступ в помещения, использование комбинированных смарт-карт удобнее, т.к. они лучше работают с ридерами.

«Благодаря продуманной политике сертификации решений нашей компании мы можем предложить корпоративному сектору смарт-карты Рутокен, сочетающие в себе широкие функциональные возможности и высокую степень безопасности. Смарт-карты Рутокен совместимы со всеми распространенными решениями на рынке информационной безопасности, также как и USB-токены семейства Рутокен ЭЦП. “На борту” устройств установлена собственная карточная операционная система Рутокен, включенная в единый реестр отечественного ПО», - говорит Дмитрий Горелов, коммерческий директор компании «Актив».

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru