



Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

Хакеры, из-за которых TalkTalk потеряла £77 млн, отправились в тюрьму

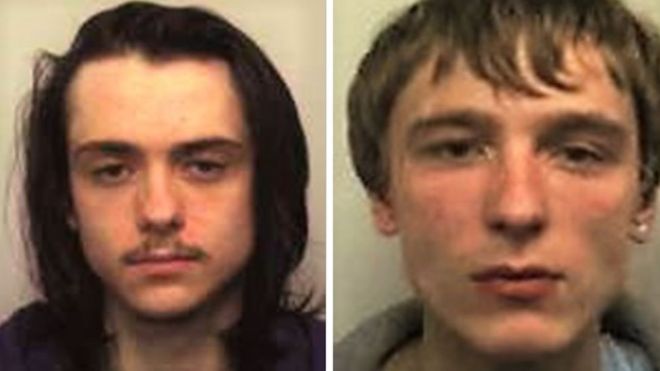
Двое киберпреступников, атаковавших сайт TalkTalk, отправились в тюрьму. По словам представителей TalkTalk, из-за этой утечки компания лишилась £77 миллионов. Теперь 23-летний Мэтью Хэнли и его друг 21-летний Коннор Эллсопп, оба из Тамуорта, графство Стаффордшир, будут отбывать срок за решеткой.

Злоумышленники признались, что участвовали в масштабной утечке данных в 2015 году, которая затронула 1,6 миллионов аккаунтов. Хэнли, которого описывают как «преданного хакера», поделился информацией о более чем 8 000 клиентах с Эллсоппом.

Суд приговорил Хэнли к 12 месяцам тюрьмы, а Эллсопп получил восемь. Суд отметил неординарный талант подельников, однако направлен он был, судя по всему, не на благие дела.

«Я уверена в том, что ваши действия стали причиной дискомфорта и стресса для тысяч пользователей TalkTalk», — заявила судья.

Суд признал, что конкретно Хэнли и Эллсопп не использовали для проникновения уязвимость в системах TalkTalk. Они просто подключились к злонамеренной кибероперации на определенном ее этапе.

По версии следствия, как передает BBC, в атаке принимали участие до 10 киберпреступников.

Хэнли также удалось получить имена и пароли от сервера, принадлежащего Nasa.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru