



Хакеры взломали страницу администрации Уфы во Вконтакте

Хакеры взломали страницу администрации Уфы во Вконтакте

Хакеры взломали страницу администрации Уфы во Вконтакте

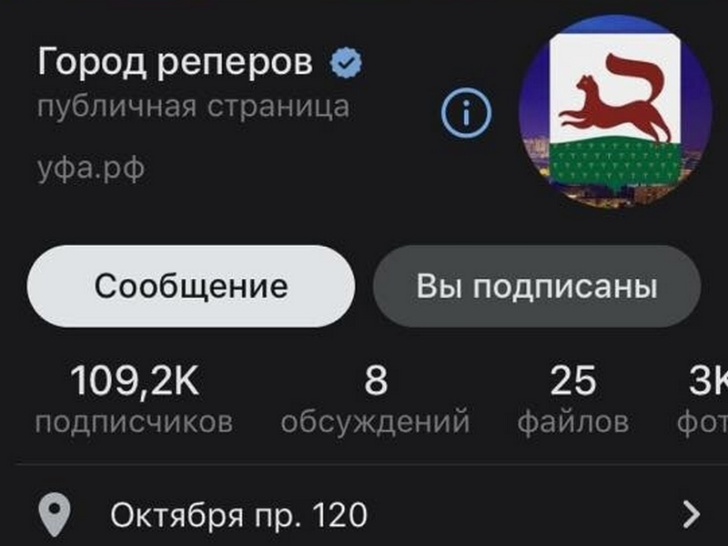
Вчера злоумышленникам удалось получить контроль над официальной страницей администрации города Уфы, размещенной в социальной сети «ВКонтакте». К счастью, особых вредоносных действий хакеров зафиксировано не было.

Началось все с того, что участники этого официального сообщества начали получать нетипичные предложения — например, присоединиться к серверам любителей игры Minecraft.

Далее киберпреступники уже начали откровенно глумиться, переименовав страницу группы из «Город Уфа» в «Город реперов». Это наталкивает на мысль о том, что взломавшие страницу лица находятся в подростковом возрасте.

Несколько довольно известных российских рэперов действительно являются выходцами из Уфы.

Издание ProUfu связалось с администрацией города, где подтвердили факт киберинцидента. Оказалось, что киберпреступникам удалось получить контроль над группой «ВК» после взлома страницы одного из ее администраторов.

На данный момент администрация приняла решение не обращаться в правоохранительные органы по факту взлома.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru