



Хакеры взломали страницу администрации Уфы во Вконтакте

Хакеры взломали страницу администрации Уфы во Вконтакте

Хакеры взломали страницу администрации Уфы во Вконтакте

Вчера злоумышленникам удалось получить контроль над официальной страницей администрации города Уфы, размещенной в социальной сети «ВКонтакте». К счастью, особых вредоносных действий хакеров зафиксировано не было.

Началось все с того, что участники этого официального сообщества начали получать нетипичные предложения — например, присоединиться к серверам любителей игры Minecraft.

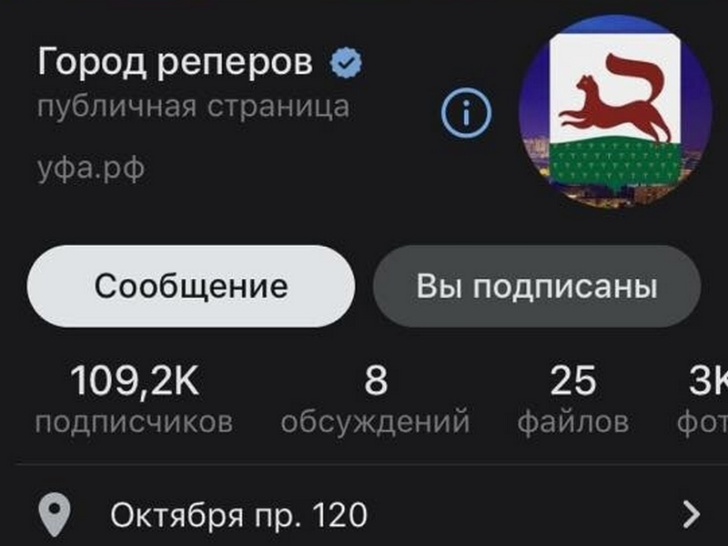
Далее киберпреступники уже начали откровенно глумиться, переименовав страницу группы из «Город Уфа» в «Город реперов». Это наталкивает на мысль о том, что взломавшие страницу лица находятся в подростковом возрасте.

Несколько довольно известных российских рэперов действительно являются выходцами из Уфы.

Издание ProUfu связалось с администрацией города, где подтвердили факт киберинцидента. Оказалось, что киберпреступникам удалось получить контроль над группой «ВК» после взлома страницы одного из ее администраторов.

На данный момент администрация приняла решение не обращаться в правоохранительные органы по факту взлома.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru