



Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Шантажист утверждает, что взломал ProtonMail, ProtonMail отвечает — бред

Киберпреступник или группа киберпреступников утверждают, что им удалось взломать ProtonMail и похитить «значительную» часть важных данных. На Pastebin даже были опубликованы требования шантажистов. Однако в ProtonMail заявили, что утверждения злоумышленников — «полная чушь».

Согласно опубликованному сообщению, некто под ником AmFearLiathMor утверждает, что ему удалось взломать сервисы ProtonMail. Злоумышленник также заявил, что ProtonMail отправляет зашифрованные данные своих пользователей на американские серверы, а также злоупотребляет механизмом Subresource Integrity (SRI) для перехвата паролей пользователей.

Само сообщение выглядит больше как плохо продуманный шантаж, ближе к его концу даже создается впечатление, что это чья-то странная шутка.

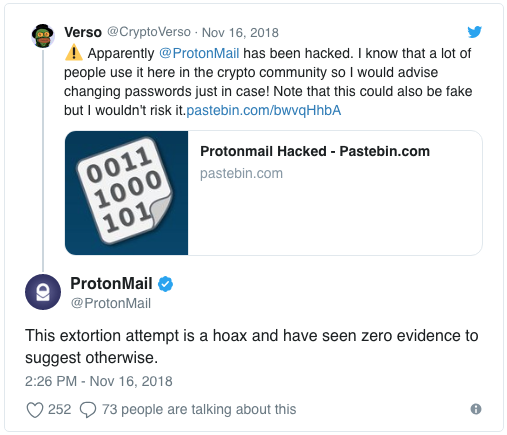
ProtonMail отреагировала в Twitter на эти заявления, назвав их «обманом»:

«Эта попытка вымогательства — просто обман. Нет никаких доказательств того, что хоть что-то из заявленного правда».

Напомним, что в июне популярный сервис веб-почты с шифрованием ProtonMail подвергся серьезной DDoS-атаке, ставшей причиной сбоев в работе сервиса. В сообщении компании на платформе Reddit утверждается, что эта атака отличается по своим масштабам от стандартных DDoS-атак, с которыми ProtonMail справляется ежедневно.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru