



Cisco выпустила решение Cisco SD-WAN для защиты распределенных сетей

Cisco выпустила решение Cisco SD-WAN для защиты распределенных сетей

Cisco выпустила решение Cisco SD-WAN для защиты распределенных сетей

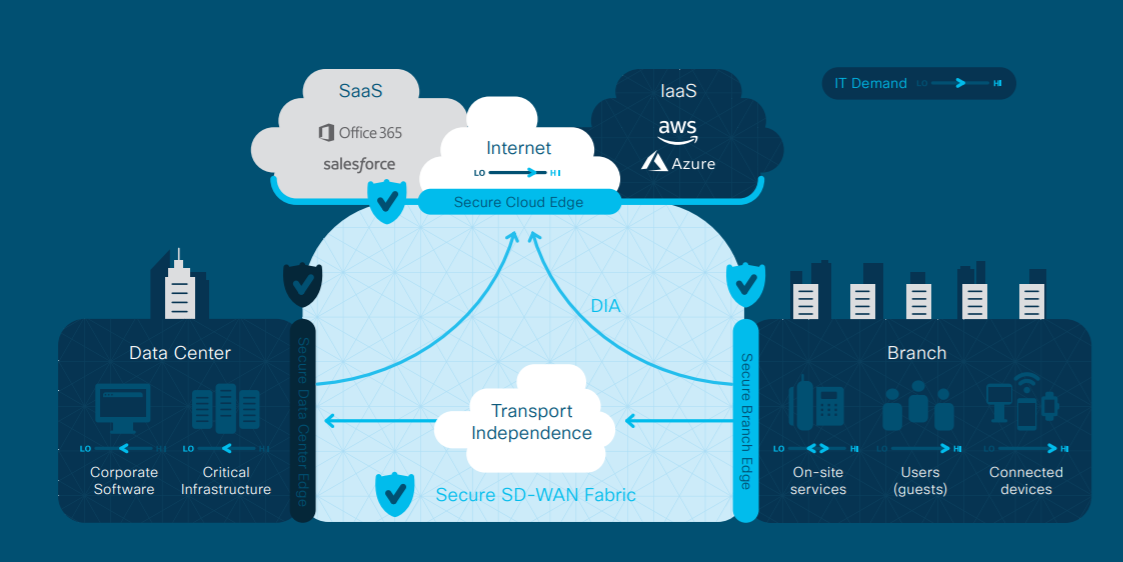
Компания Cisco объединяет технологии программно-определяемых глобальных сетей (software-defined wide area network, SD-WAN) и информационной безопасности, чтобы помочь организациям быстро, эффективно и безопасно использовать облачные технологии.

Сети WAN претерпевают радикальные преобразования. Современные организации  размещают свои приложения в различных облаках - публичных, частных и по модели «программное обеспечение как услуга» (SaaS). Сами пользователи тоже стали работать по-новому: они подключаются к сети не только из офиса, но и находясь, к примеру, в кафе или в зале ожидания аэропорта. Сегодня, для того чтобы сотрудники могли пользоваться критически важными бизнес-приложениями, организации должны полагаться на сеть Интернет. В результате на новой облачной границе тесно переплетаются вопросы сетевого взаимодействия и обеспечения информационной безопасности.

До сегодняшнего дня решения SD-WAN вынуждали ИТ-специалистов выбирать между функциональностью приложений и информационной безопасностью. Совершенствуя свое портфолио SD-WAN, компания Cisco учла новые реальности облачной границы. Решение Cisco SD-WAN, отличающееся простотой и масштабируемостью, поможет ИТ-персоналу улучшить опыт использования приложений и повысить продуктивность пользователей. Теперь лучшие в своем классе технологии информационной безопасности могут быть реализованы везде, где это необходимо: от филиала компании до всего облака.

«Появление новой облачной границы ломает сложившиеся архитектуры сетей и систем безопасности наших заказчиков. Сегодня любое WAN-устройство обязано стать программно-определяемым и быть при этом защищенным, — считает Скотт Харрелл (Scott Harrell), старший вице-президент и генеральный менеджер компании Cisco по продуктам для корпоративных сетей. — Решение Cisco SD-WAN дает заказчикам лучшее из того, что есть в области сетей и информационной безопасности. Мы перекидываем мост к миру нового бизнеса, который поможет заказчикам ускоренными темпами и с меньшими рисками использовать все возможности облаков».

Решение Cisco SD-WAN создавалось, с тем чтобы, с одной стороны, устранить насущные проблемы сегодняшнего дня, с другой — обеспечить достаточную гибкость при столкновении с вызовами будущего. В решении реализован ряд инноваций:

  • Сплав информационной безопасности и SD-WAN. В устройства Cisco SD-WAN встроены передовые технологии информационной безопасности, система предотвращения вторжений и межсетевой экран корпоративного класса с учетом потребностей приложений, фильтрация URL; все управление осуществляется централизованно. Cisco SD-WAN полностью базируется на одной из самых мощных в отрасли интеллектуальных систем информационной безопасности Talos. 
  • Упрощение процедур информационной безопасности. Интеграция решений Cisco SD-WAN и Cisco Umbrella позволяет блокировать вредоносные адреса еще до установления соединения.
  • Функциональность приложений. Компании Cisco и Microsoft усовершенствовали для пользователей функциональность приложения Office 365. В отличие от решений других вендоров, Cisco SD-WAN в реальном времени отслеживает все доступные маршруты к облаку Microsoft Office 365 и определяет ближайшее облако с использованием адресов Microsoft Office, в результате чего быстродействие для пользователей повышается до 40%.
  • Открытость и программируемость. Наличие в решении Cisco SD-WAN открытых интерфейсов прикладного программирования API дает партнерам и сервис-провайдерам возможность создавать уникальные новые сервисы. В помощь разработчикам и сетевым инженерам в сообществе Cisco DevNet открыты новые обучающие лаборатории по SD-WAN и «песочницы».
  • Новая инфраструктура SD-WAN. Располагая самым обширным в мире портфолио SD-WAN на базе технологий Viptela и Meraki, Cisco еще больше расширяет выбор пользователей, предлагая два новых интегрированных маршрутизатора ISR (Integrated Services Router), разработанных для малых и крупных филиалов.
  • Услуга быстрого запуска. Помогая заказчикам ускорить развертывание SD-WAN и снизить риски, Cisco предлагает услугу быстрого запуска SD-WAN Quick Start. Услуга предоставляется по фиксированной цене, для упрощения реализации проектов заказчики получают доступ к возможностям удаленной установки и передачи знаний.  
  • Простота приобретения и управления. Cisco максимально упростила процессы применения нового решения и управления им. Обе технологии, сетевая и информационной безопасности, приобретаются под одной лицензией, управление ими осуществляется с помощью единого интерфейса.

Доступность

  • Программное обеспечение Cisco SD-WAN Security и Microsoft Office 365: в начале  4-го кв. 2018 г.
  • Маршрутизаторы Cisco ISR 1111X-8P и 4461 доступны в настоящее время.
Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru