



Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Facebook исправила очередной баг, который позволял любому веб-сайту извлекать некоторую информацию из профиля пользователя — например, «лайки» и интересы. При этом пользователь ничего не знал о таком сборе данных.

Проблему обнаружил Рон Масас, исследователь в области кибербезопасности из компании Imperva. Специалист обратил внимание, что данные профилей социальной сети недостаточно хорошо защищены от CSRF-атак.

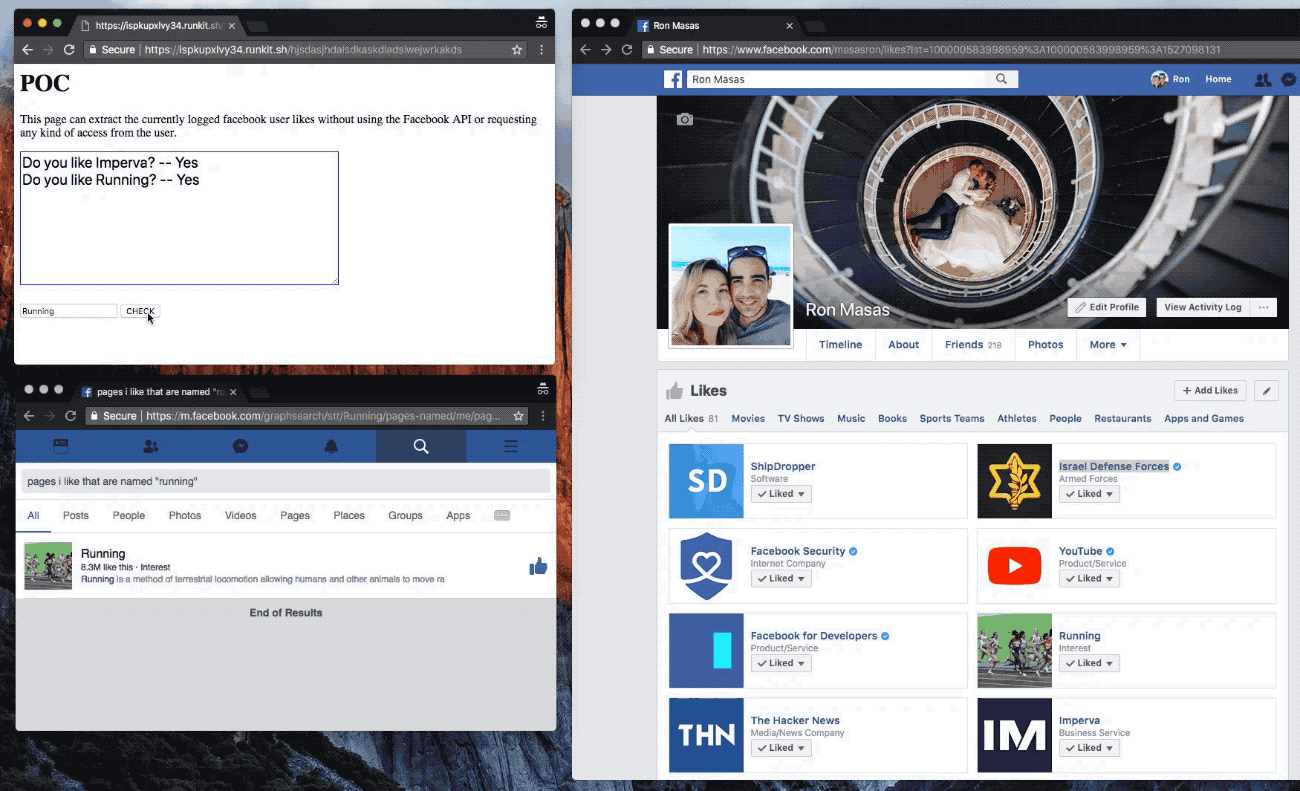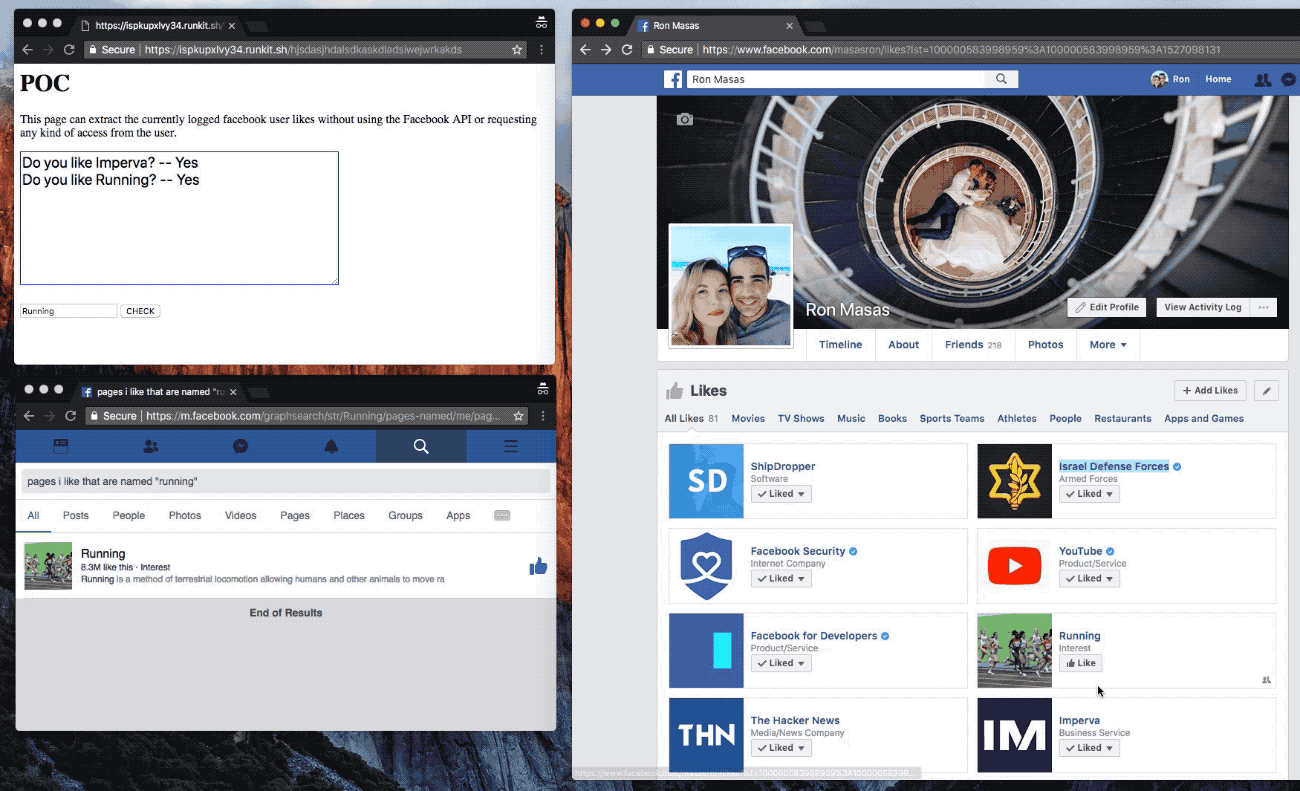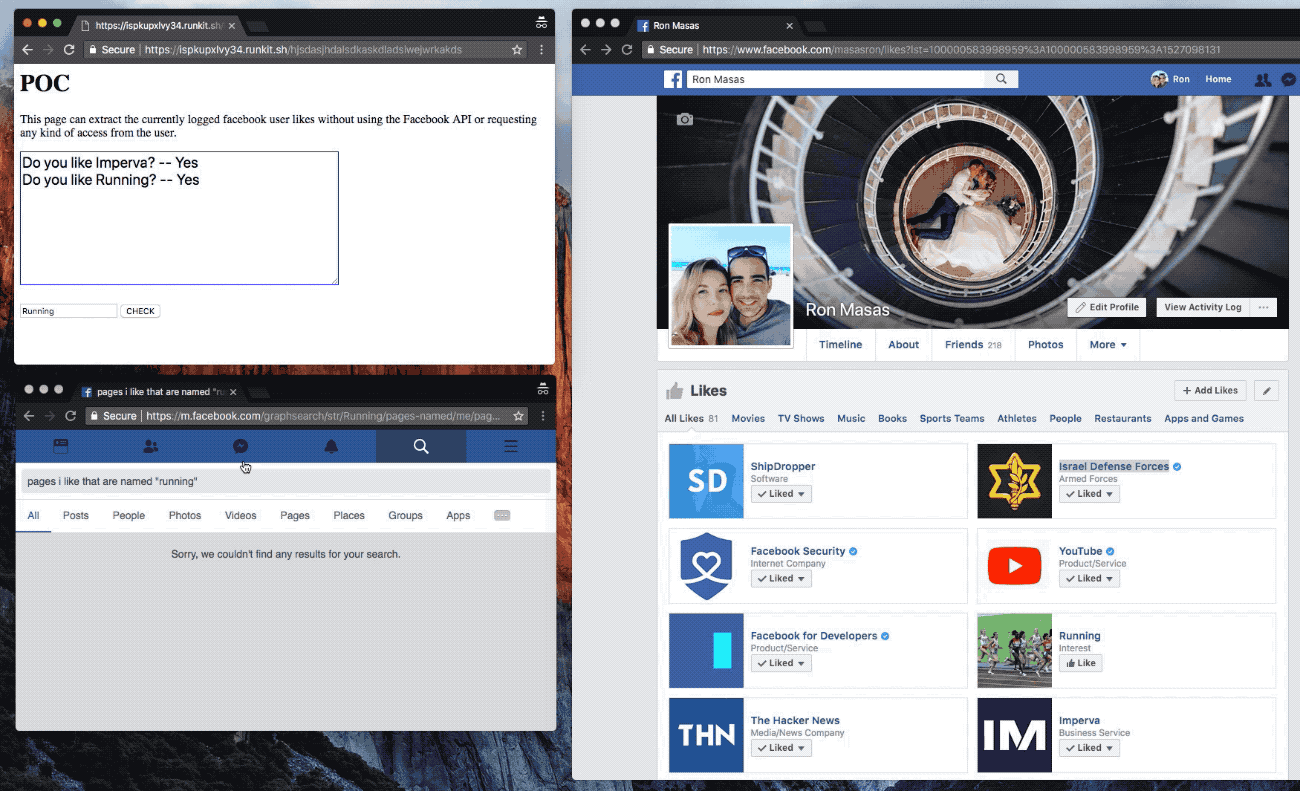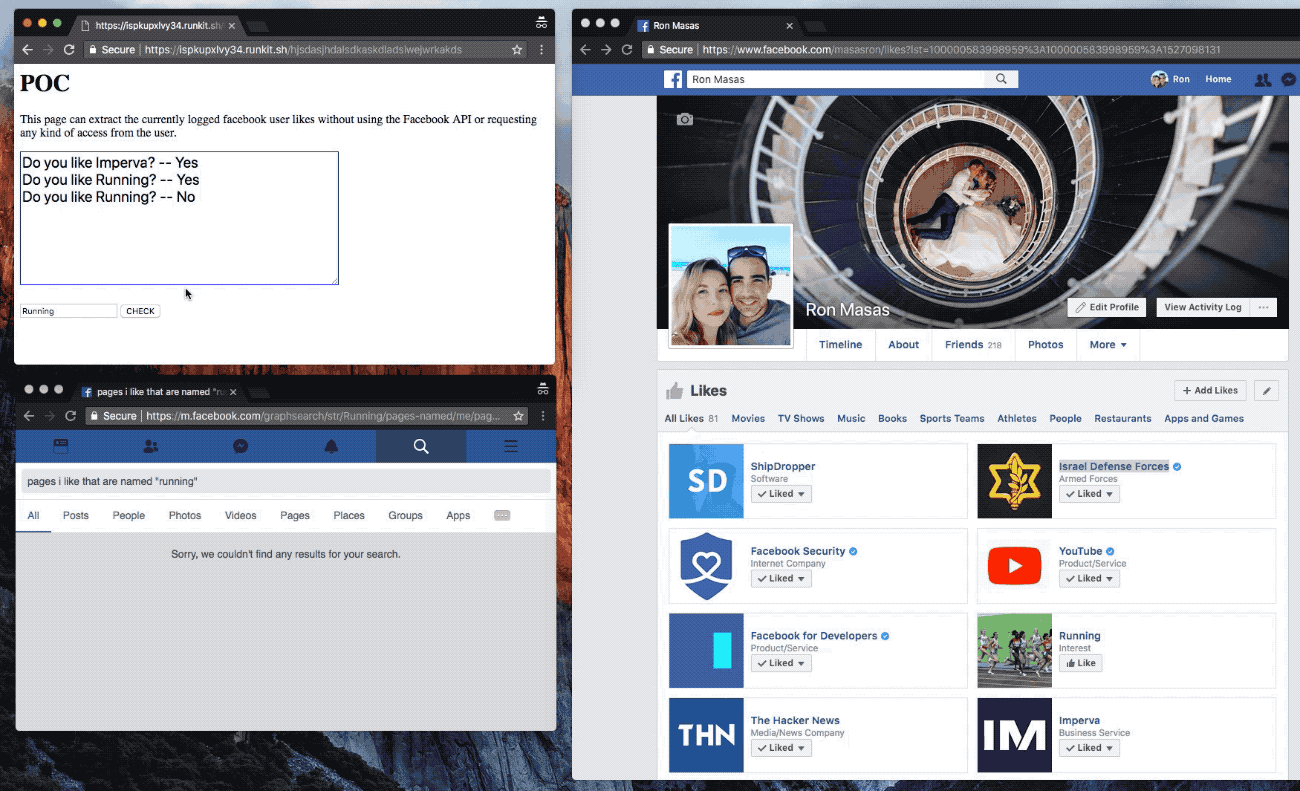
Другими словами, любой веб-ресурс мог тайно получить некий набор данных вашей учетной записи на Facebook в другой вкладке браузера. Масас продемонстрировал, как злонамеренный сайт может встроить IFRAME, чтобы тайно собирать информацию.

«Такая техника позволяет информации пользователя переходить от одного домена к другому. Это значит, что атакующий потенциально мог собирать информацию о пользователе социальной сети и его друзьях, если этот юзер посетит определенный сайт», — говорит исследователь.

Вредоносный сайт в этом случае мог инициировать несколько поисковых запросов Facebook в новой вкладке браузера. Ответы на эти запросы могли содержать значения «да» и «нет» — например: «пользователю нравится данная страница?» > «да».

Масас также отметил, что запросы могли возвращать и более сложные значения — друзей определенного пользователя (включая имена), публикации пользователя с определенными ключевыми словами и тому подобное.

«Уязвимость раскрывала интересы пользователя и его друзей, даже если его настройки приватности позволяли видеть их только друзьям», — объясняет специалист.

Imperva сообщила Facebook о проблеме в мае, после чего социальная сеть быстро приняла меры, реализовав защиту от атак CSRF. Исследователи получили по $8 000 за найденную брешь.

Киберполиция опубликовала запись разговора с лжесотрудницей Госуслуг

Киберполиция опубликовала аудиозапись типичного разговора с мошенниками, которые представляются сотрудниками Госуслуг. Главная хитрость схемы — жертву не просят немедленно переводить деньги или называть данные. Её убеждают самостоятельно перезвонить на фальшивую горячую линию.

Разговор начинается с сообщения о подозрительном входе в учётную запись с постороннего устройства.

Лжесотрудница уточняет, передавал ли пользователь кому-нибудь СНИЛС, пароль или код из СМС. Услышав утвердительный ответ, она сообщает, что аккаунт якобы взломан и его необходимо срочно заблокировать.

Затем мошенница предлагает повторно позвонить по указанному номеру и зарегистрировать факт мошенничества. На другом конце линии жертву уже ждут сообщники, готовые разыграть следующий акт спектакля: потребовать коды подтверждения, данные банковской карты или убедить перевести деньги на безопасный счёт.

Логика простая: человек сам набрал номер, значит, меньше сомневается в собеседнике. Поддельный контакт злоумышленники маскируют под телефон службы поддержки, а ситуацию подогревают словами о взломе, утечке данных и скорой блокировке аккаунта.

В МВД подчёркивают: Госуслуги не рассылают уведомления о взломе через СМС, электронную почту или мессенджеры и не требуют срочно звонить по номеру из сообщения. Настойчивое предложение связаться с горячей линией по указанному контакту — однозначный признак мошенничества.

Если пришло подобное уведомление, проверять аккаунт нужно только через официальное приложение или самостоятельно набранный адрес портала.

RSS: Новости на портале Anti-Malware.ru