



Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Баг Facebook позволял сайтам получать данные профилей пользователей

Facebook исправила очередной баг, который позволял любому веб-сайту извлекать некоторую информацию из профиля пользователя — например, «лайки» и интересы. При этом пользователь ничего не знал о таком сборе данных.

Проблему обнаружил Рон Масас, исследователь в области кибербезопасности из компании Imperva. Специалист обратил внимание, что данные профилей социальной сети недостаточно хорошо защищены от CSRF-атак.

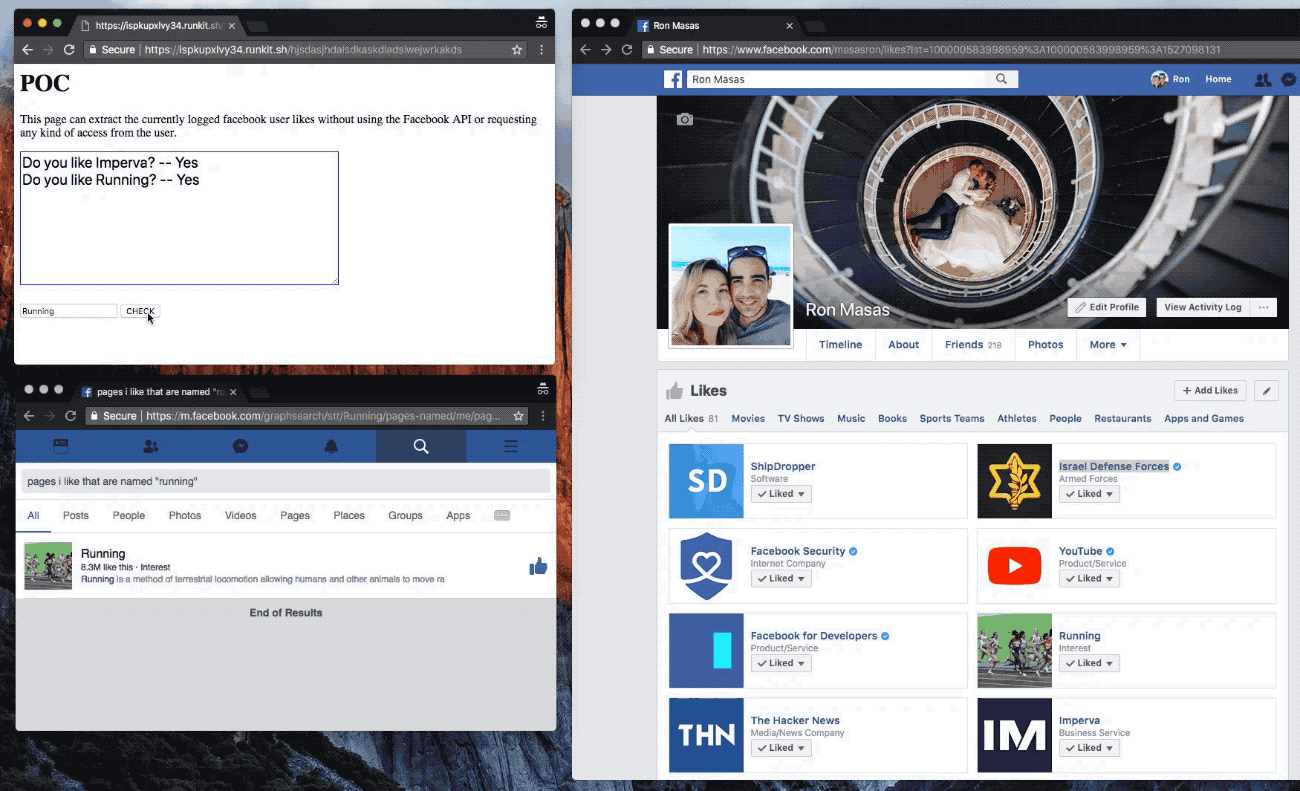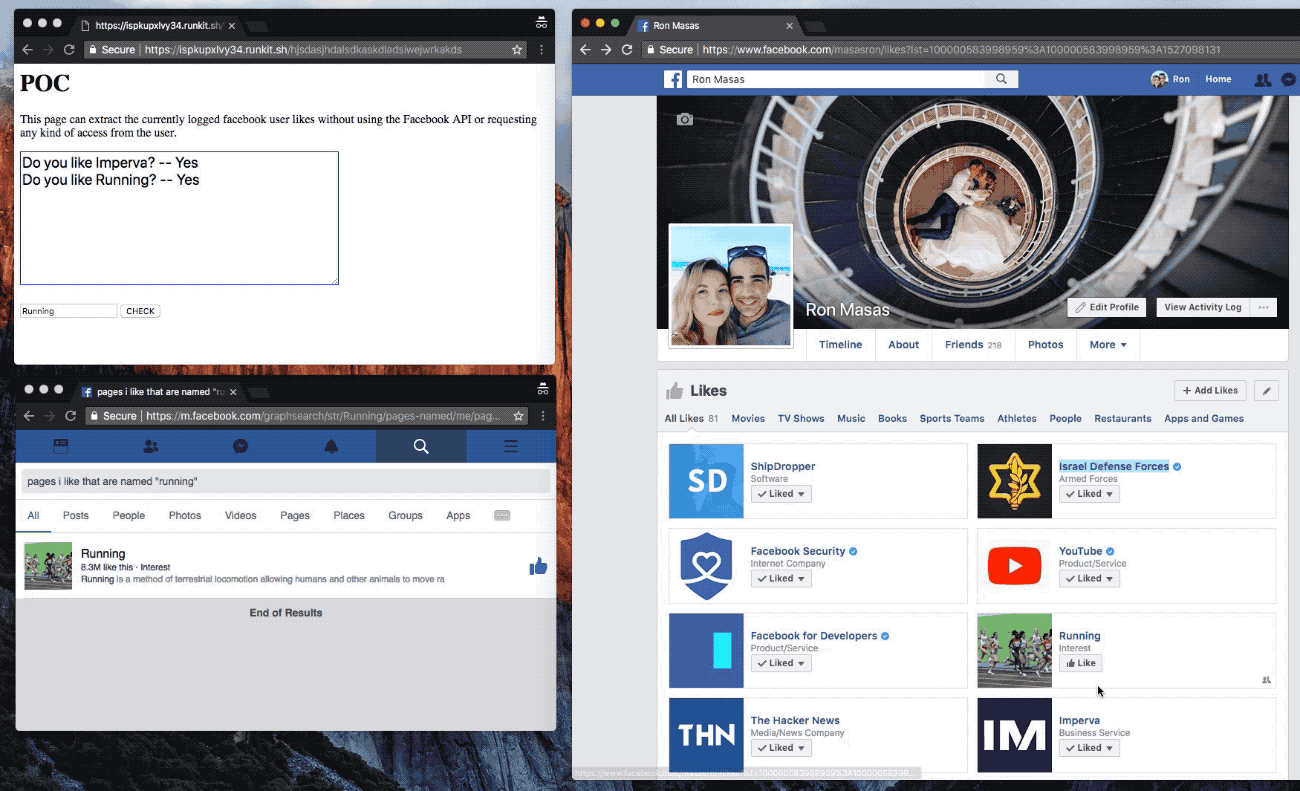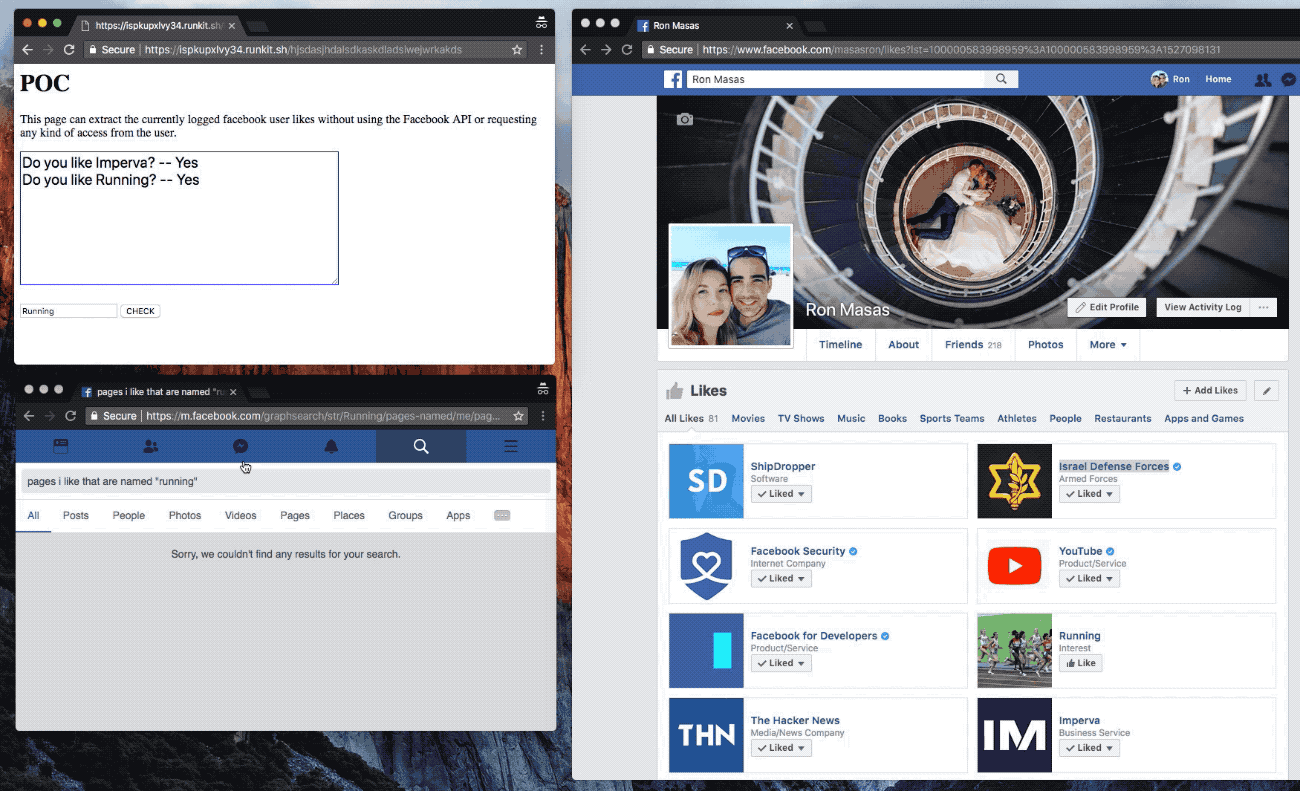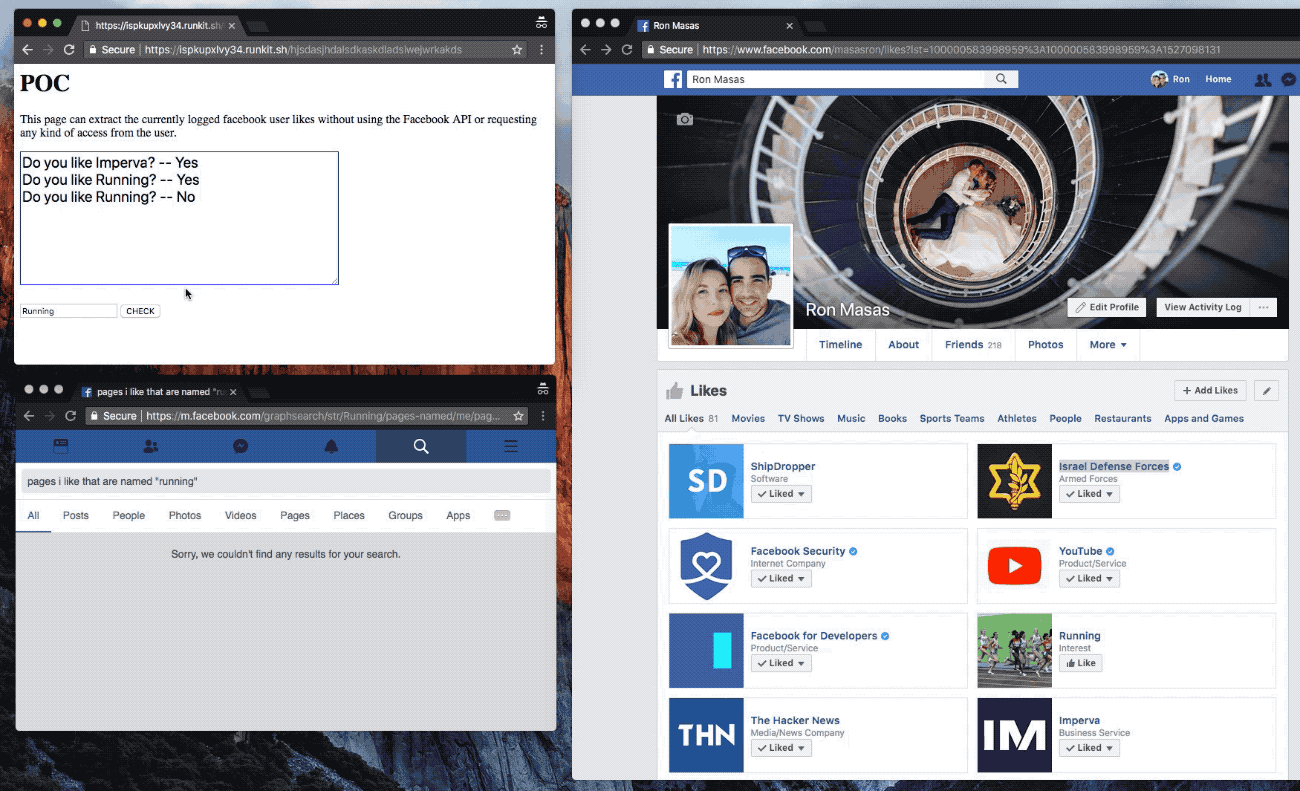
Другими словами, любой веб-ресурс мог тайно получить некий набор данных вашей учетной записи на Facebook в другой вкладке браузера. Масас продемонстрировал, как злонамеренный сайт может встроить IFRAME, чтобы тайно собирать информацию.

«Такая техника позволяет информации пользователя переходить от одного домена к другому. Это значит, что атакующий потенциально мог собирать информацию о пользователе социальной сети и его друзьях, если этот юзер посетит определенный сайт», — говорит исследователь.

Вредоносный сайт в этом случае мог инициировать несколько поисковых запросов Facebook в новой вкладке браузера. Ответы на эти запросы могли содержать значения «да» и «нет» — например: «пользователю нравится данная страница?» > «да».

Масас также отметил, что запросы могли возвращать и более сложные значения — друзей определенного пользователя (включая имена), публикации пользователя с определенными ключевыми словами и тому подобное.

«Уязвимость раскрывала интересы пользователя и его друзей, даже если его настройки приватности позволяли видеть их только друзьям», — объясняет специалист.

Imperva сообщила Facebook о проблеме в мае, после чего социальная сеть быстро приняла меры, реализовав защиту от атак CSRF. Исследователи получили по $8 000 за найденную брешь.

Хакеры надели маски ChatGPT и DeepSeek для атак на российские сайты

Злоумышленники маскируют вредоносные запросы к веб-приложениям российских компаний под трафик популярных ИИ-ассистентов. По данным Solar WAF, в ход пошли имена DeepSeek, ChatGPT, Perplexity, Claude и Grok. Для маскировки атакующие подменяют HTTP-заголовок User-Agent, по которому сервер определяет обращающееся к нему приложение.

В запросах указывались значения DeepSeekBot, ChatGPT-User, Perplexity-User, Claude-User и GrokBot. Однако за громкими названиями скрывались сканирование уязвимостей и попытки атак.

Первые подобные обращения специалисты зафиксировали 12 августа 2026 года под видом DeepSeekBot. С 27 августа к маскараду присоединились остальные ассистенты. В июне и июле трафика с такими идентификаторами в анализируемой выборке Solar WAF не наблюдалось.

Главный расчёт злоумышленников строится на доверии. Владельцы сайтов всё чаще воспринимают ИИ-агентов как источник клиентов, лидов и полезного трафика, поэтому могут применять к ним менее строгие правила. Проблема в том, что User-Agent не является удостоверением личности: написать там ChatGPT-User способен кто угодно.

Согласно данным «Солара», в 53% выявленных случаев злоумышленники пытались проводить DNS Rebinding, способный заставить систему обращаться к внутренним ресурсам. Ещё 12% запросов были связаны с попытками утечки данных, 4% — с Path Traversal для доступа к файлам за пределами разрешённых каталогов. Остальные 31% включали другие техники, в том числе старые добрые SQL-инъекции.

Эксперты прогнозируют дальнейшее усложнение атак с применением ИИ, включая уникальные сценарии, которые могут не распознаваться сигнатурами.

RSS: Новости на портале Anti-Malware.ru
