



На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

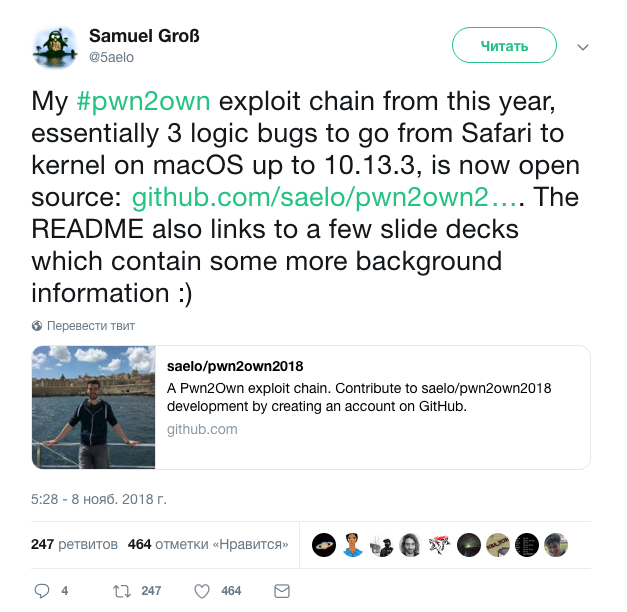
Исследователь в области безопасности опубликовал цепочку эксплойтов, которые используют три бага для компрометации продуктов Apple, начиная от Safari и заканчивая ядром macOS вплоть до версии 10.13.3.

О публикации исходного кода эксплойта на GitHub эксперт Samuel Groß сообщил в Twitter. Помимо самого кода, там содержится файл README с дополнительной информацией.

Цепь действует следующим образом: эксплуатируется уязвимость удаленного выполнения кода в Safari > осуществляется «побег из песочницы» (sandbox escape) > эксплуатируется проблема локального повышения привилегий в ядре macOS 10.13.3.

Таким образом, связка эксплойтов использует три разных бага — от JavaScript-кода, который выполняется внутри Safari, до выполнения кода уровня ядра. Вот эти три проблемы безопасности:

  1. Некорректная оптимизация в DFG JIT, ее можно использовать для создания путаницы ввода.
  2. Отсутствие проверки песочницы в launchd, эта брешь позволяет запускать произвольные процессы вне песочницы.
  3. Логическая дыра в XNU, приводит к Man-in-the-Middle.

Развернуть эксплойт можно в шесть этапов.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru