



На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

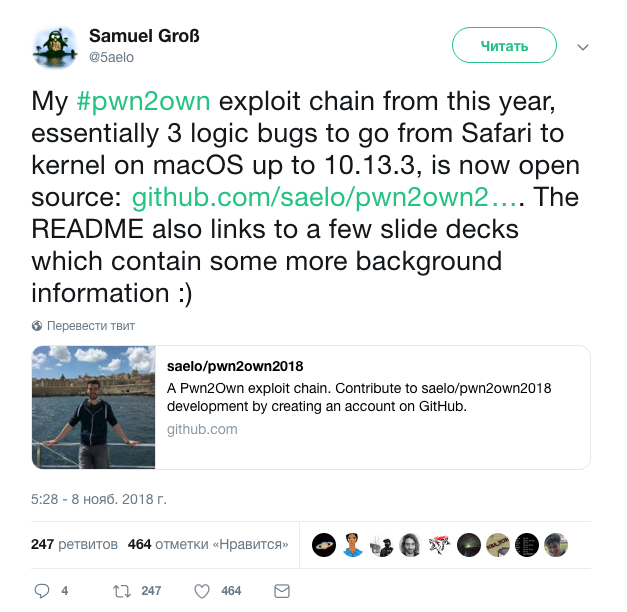
Исследователь в области безопасности опубликовал цепочку эксплойтов, которые используют три бага для компрометации продуктов Apple, начиная от Safari и заканчивая ядром macOS вплоть до версии 10.13.3.

О публикации исходного кода эксплойта на GitHub эксперт Samuel Groß сообщил в Twitter. Помимо самого кода, там содержится файл README с дополнительной информацией.

Цепь действует следующим образом: эксплуатируется уязвимость удаленного выполнения кода в Safari > осуществляется «побег из песочницы» (sandbox escape) > эксплуатируется проблема локального повышения привилегий в ядре macOS 10.13.3.

Таким образом, связка эксплойтов использует три разных бага — от JavaScript-кода, который выполняется внутри Safari, до выполнения кода уровня ядра. Вот эти три проблемы безопасности:

  1. Некорректная оптимизация в DFG JIT, ее можно использовать для создания путаницы ввода.
  2. Отсутствие проверки песочницы в launchd, эта брешь позволяет запускать произвольные процессы вне песочницы.
  3. Логическая дыра в XNU, приводит к Man-in-the-Middle.

Развернуть эксплойт можно в шесть этапов.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru