



На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

На GitHub опубликована связка эксплойтов для компрометации ядра macOS

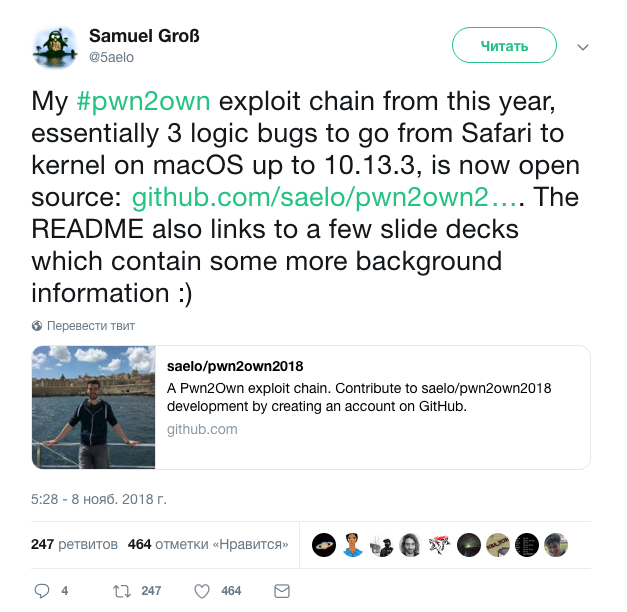
Исследователь в области безопасности опубликовал цепочку эксплойтов, которые используют три бага для компрометации продуктов Apple, начиная от Safari и заканчивая ядром macOS вплоть до версии 10.13.3.

О публикации исходного кода эксплойта на GitHub эксперт Samuel Groß сообщил в Twitter. Помимо самого кода, там содержится файл README с дополнительной информацией.

Цепь действует следующим образом: эксплуатируется уязвимость удаленного выполнения кода в Safari > осуществляется «побег из песочницы» (sandbox escape) > эксплуатируется проблема локального повышения привилегий в ядре macOS 10.13.3.

Таким образом, связка эксплойтов использует три разных бага — от JavaScript-кода, который выполняется внутри Safari, до выполнения кода уровня ядра. Вот эти три проблемы безопасности:

  1. Некорректная оптимизация в DFG JIT, ее можно использовать для создания путаницы ввода.
  2. Отсутствие проверки песочницы в launchd, эта брешь позволяет запускать произвольные процессы вне песочницы.
  3. Логическая дыра в XNU, приводит к Man-in-the-Middle.

Развернуть эксплойт можно в шесть этапов.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru