



0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

0-day недостаток в VirtualBox позволяет обойти виртуальную среду

Российский исследователь уязвимостей и создатель эксплойтов Сергей Зеленюк опубликовал подробную информацию о 0-day уязвимости в VirtualBox, которая включает пошаговую инструкцию эксплуатации этого бага.

Успешная эксплуатация этого недостатка позволяет атакующему «выбраться» за пределы виртуальной среды и получить привилегии уровня Ring 3 (третье кольцо, используется для большинства программ с наименьшими привилегиями в системе).

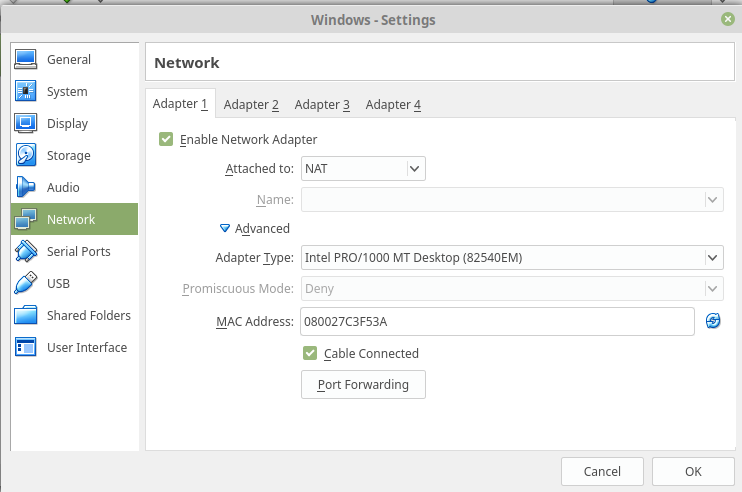
Зеленюк обнаружил, что ошибку можно воспроизвести на виртуальных машинах с настройкой Intel PRO/1000 MT Desktop (82540EM) в качестве сетевого адаптера в Network Address Translation (NAT). Это настройка по умолчанию, она позволяет гостевой системе получить доступ к внешним сетям.

«Intel PRO/1000 MT Desktop (82540EM) содержит уязвимость, которая позволяет злоумышленнику с root-привилегиями в системе выбраться за пределы виртуальной машины и получить права уровня ring3 хоста», — пишет Зеленюк в своем отчете.

«Далее атакующий может использовать существующие техники для повышения привилегий до уровня ring0 через /dev/vboxdrv».

Написанный специалистом эксплойт опирается на два условия переполнения буфера. Поскольку изначально злоумышленнику будет доступен только уровень Ring 3, потребуется эскалация привилегий для получения контроля над операционной системой-хостом. Таким образом, атакующий должен использовать связку брешей.

Зеленюк утверждает, что его эксплойт «100 % рабочий». В качестве подтверждения даже было опубликовано видео, доказывающее это утверждение:

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru