



Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

Личные сообщения 81 тыс. аккаунтов Facebook продаются в Сети

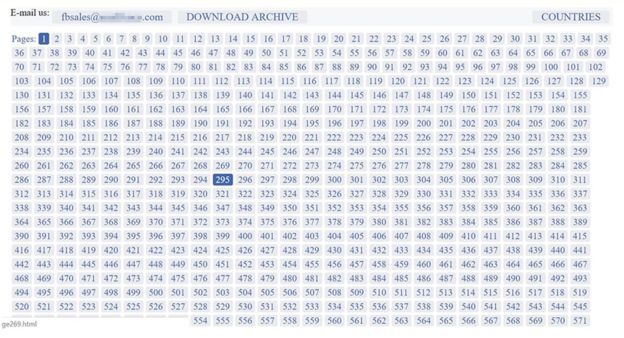
Киберпреступники скомпрометировали и опубликовали в Сети личные сообщения, принадлежащие минимум 81 000 аккаунтам пользователей социальной сети Facebook. Довольно большой процент пострадавших находится в России и Украине.

По словам самих злоумышленников, у них в распоряжении есть данные 120 миллионов учетных записей, однако эксперты ставят под сомнение эту цифру. Facebook, со своей стороны, заявила, что ее системы взломаны не были.

На данный момент есть предположение, что преступникам удалось скомпрометировать личные данные аккаунтов благодаря вредоносным расширениям для браузера. В соцсети заверили, что приняли меры для предотвращения дальнейших утечек.

Помимо российских и украинских граждан, пострадали также пользователи из Британии, США и Бразилии. Злоумышленники просят 10 центов за данные каждого отдельного аккаунта.

«Мы связались с разработчиками браузера и убедились, что вредоносные расширения более не распространяются через их официальные магазины», — объясняет сотрудник Facebook Гай Росен. — «Также мы передали информацию правоохранительным органам и попросили местные власти разобраться с сайтом, на котором продавались данные пользователей Facebook».

Об утечке впервые стало известно, когда пользователь под ником FBSaler разместил объявление на англоговорящем форуме.

«Мы продаем данные пользователей Facebook. Наша база насчитывает 120 миллионов аккаунтов», — писал FBSaler.

BBC пишет, что причиной утечки могли стать вредоносные расширения для браузеров, которые маскировались под менеджеры закладок, игры-головоломки и так далее. Распространялись они для Chrome, Opera и Firefox.

Как заявили в Facebook, такие расширения тайно мониторят активность пользователя в соцсети, параллельно отправляя приватные беседы киберпреступникам.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru