



Сайты большинства российских вузов уязвимы для кибератак

Сайты большинства российских вузов уязвимы для кибератак

Сайты большинства российских вузов уязвимы для кибератак

Эксперты Лаборатории практического анализа защищенности компании «Инфосистемы Джет» провели исследование, в рамках которого проанализировали веб-сайты 10 ведущих вузов России по версии рейтингового агентства «Эксперт РА» на предмет наличия уязвимостей. В ходе исследования применялись только пассивные методы, не оказывающие никакого воздействия на ресурсы образовательных организаций, тестовые атаки не проводились.

Проанализировав веб-сайты ТОП-10 университетов из рейтинга «100 лучших вузов России», специалисты интегратора пришли к выводу, что ресурсы большинства вузов страны уязвимы для действий хакеров.

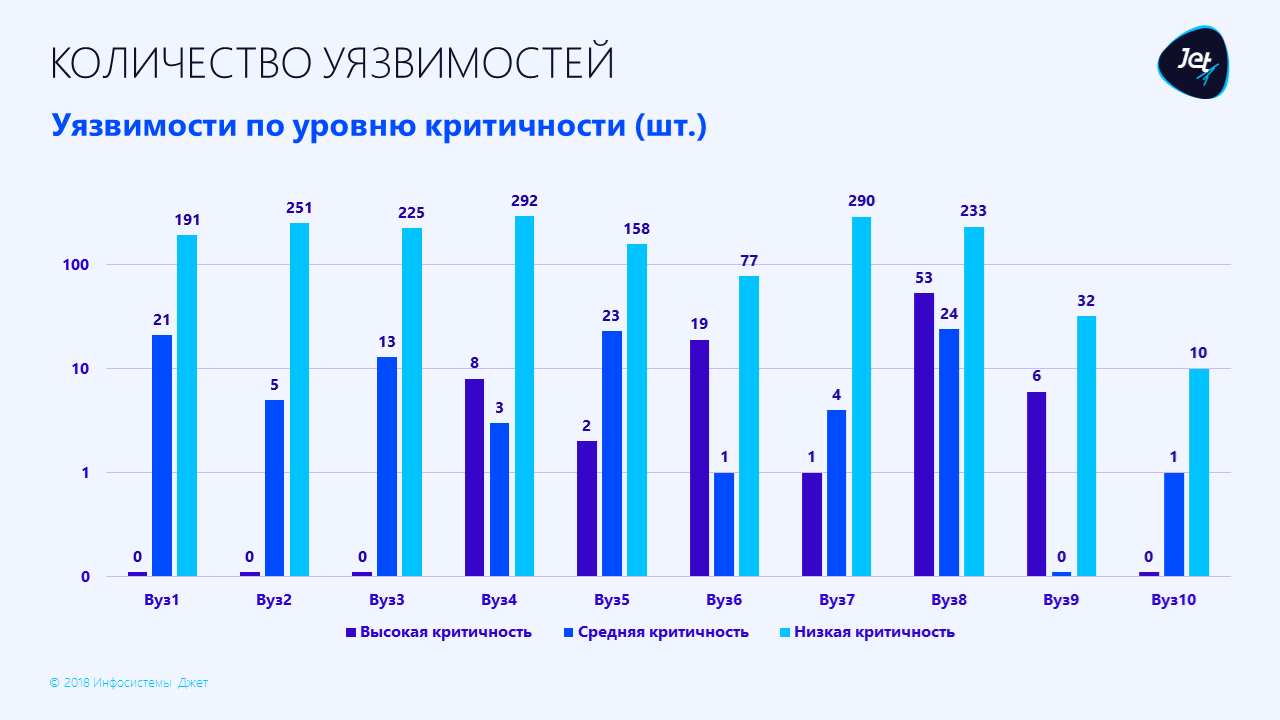
Как видно на графике ниже, сайт каждого вуза содержит уязвимости различной степени критичности – от низкого уровня до высокого (вузы на графике указаны в случайном порядке; обнаруженные на сайтах уязвимости показаны в отдельных столбцах, в зависимости от уровня критичности).

Так, высокий уровень критичности означает, что с помощью уязвимости хакеры могут захватить контроль над ресурсом, получить доступ к конфиденциальной информации, использовать сайт в мошеннических целях, разместить на портале любые произвольные сведения, в том числе лозунги и призывы политического характера. Средняя критичность говорит о том, что уязвимость потенциально может привести к взлому ресурса, однако злоумышленникам придется приложить усилия, чтобы успешно реализовать атаку. Уязвимости низкой критичности хакеры могут использовать как вспомогательные, например, для сбора дополнительной информации о ресурсе перед атакой.

Важно, что в ходе исследования не было обнаружено признаков работы каких-либо средств защиты информации, обеспечивающих безопасность веб-сайтов вузов.

«Результаты нашего исследования демонстрируют, что защищенность ресурсов большинства российских вузов находится на уровне ниже допустимого. Обеспечивать “бумажную безопасность”, то есть соблюдать только лишь требования законодательства о персональных данных, недостаточно. Важно уделять внимание и практической стороне информационной безопасности (ИБ). Как минимум стоит выполнять базовые правила гигиены ИБ: управлять уязвимостями и систематически обновлять ПО, проводить анализ кода, использовать практики безопасной настройки, начиная от веб-сервера и заканчивая сменой стандартного пароля «по умолчанию», — комментирует Георгий Старостин, эксперт Лаборатории практического анализа защищенности компании «Инфосистемы Джет».

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru