



Сайты большинства российских вузов уязвимы для кибератак

Сайты большинства российских вузов уязвимы для кибератак

Сайты большинства российских вузов уязвимы для кибератак

Эксперты Лаборатории практического анализа защищенности компании «Инфосистемы Джет» провели исследование, в рамках которого проанализировали веб-сайты 10 ведущих вузов России по версии рейтингового агентства «Эксперт РА» на предмет наличия уязвимостей. В ходе исследования применялись только пассивные методы, не оказывающие никакого воздействия на ресурсы образовательных организаций, тестовые атаки не проводились.

Проанализировав веб-сайты ТОП-10 университетов из рейтинга «100 лучших вузов России», специалисты интегратора пришли к выводу, что ресурсы большинства вузов страны уязвимы для действий хакеров.

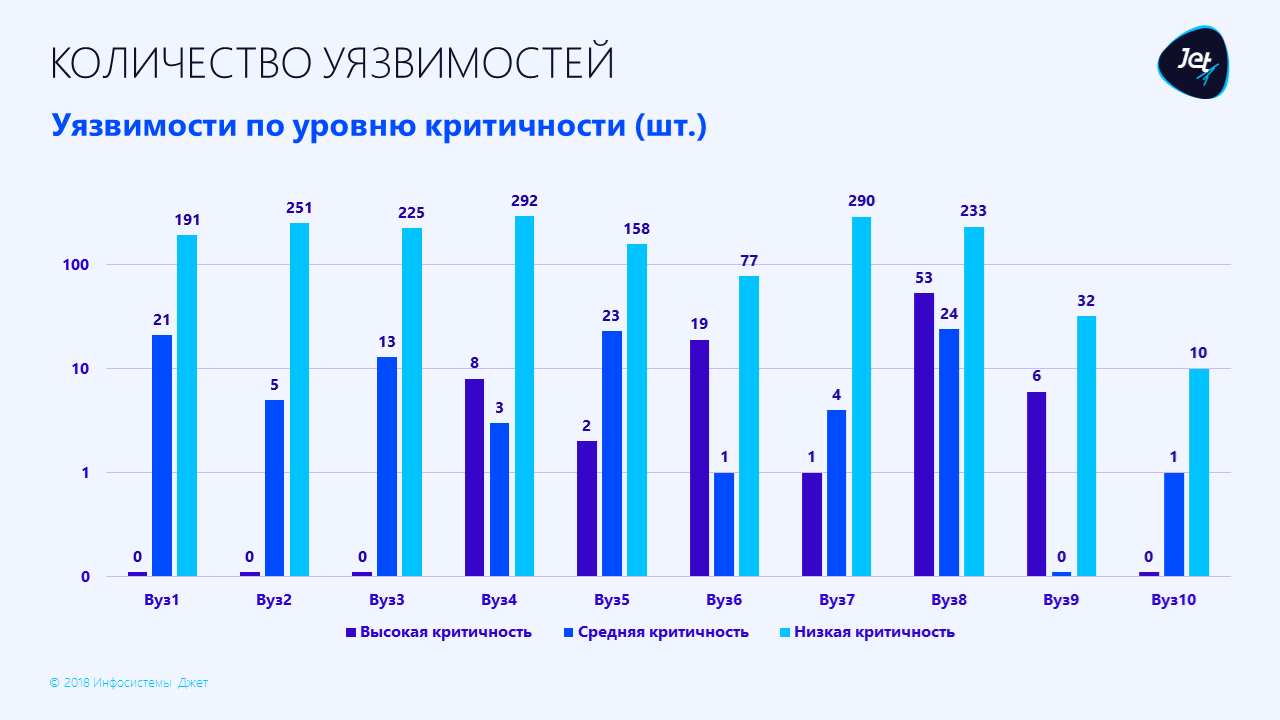
Как видно на графике ниже, сайт каждого вуза содержит уязвимости различной степени критичности – от низкого уровня до высокого (вузы на графике указаны в случайном порядке; обнаруженные на сайтах уязвимости показаны в отдельных столбцах, в зависимости от уровня критичности).

Так, высокий уровень критичности означает, что с помощью уязвимости хакеры могут захватить контроль над ресурсом, получить доступ к конфиденциальной информации, использовать сайт в мошеннических целях, разместить на портале любые произвольные сведения, в том числе лозунги и призывы политического характера. Средняя критичность говорит о том, что уязвимость потенциально может привести к взлому ресурса, однако злоумышленникам придется приложить усилия, чтобы успешно реализовать атаку. Уязвимости низкой критичности хакеры могут использовать как вспомогательные, например, для сбора дополнительной информации о ресурсе перед атакой.

Важно, что в ходе исследования не было обнаружено признаков работы каких-либо средств защиты информации, обеспечивающих безопасность веб-сайтов вузов.

«Результаты нашего исследования демонстрируют, что защищенность ресурсов большинства российских вузов находится на уровне ниже допустимого. Обеспечивать “бумажную безопасность”, то есть соблюдать только лишь требования законодательства о персональных данных, недостаточно. Важно уделять внимание и практической стороне информационной безопасности (ИБ). Как минимум стоит выполнять базовые правила гигиены ИБ: управлять уязвимостями и систематически обновлять ПО, проводить анализ кода, использовать практики безопасной настройки, начиная от веб-сервера и заканчивая сменой стандартного пароля «по умолчанию», — комментирует Георгий Старостин, эксперт Лаборатории практического анализа защищенности компании «Инфосистемы Джет».

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru