



Открыт новый способ отслеживания пользователей при помощи TLS

Открыт новый способ отслеживания пользователей при помощи TLS

Открыт новый способ отслеживания пользователей при помощи TLS

Опубликованный в прошлом месяце доклад специалистов пролил свет на новую методику отслеживания пользователей. Она основывается на использовании легитимного механизма, связанного с протоколом TLS (Transport Layer Security) — неотъемлемой частью современных HTTPS-соединений.

Техника получила название TLS Session Resumption (RFC 8447), этот механизм был создан в середине 2000-х годов, он позволяет серверам TLS запоминать прошлые сессии пользователя. Такой метод позволяет избежать лишней затраты ресурсов серверов.

Существует три способа поддержки серверами TLS Session Resumption. С помощью ID сессии, механизма билетов сессий (session tickets) и pre-shared ключей (pre-shared keys, PSKs).

Первые два совместимы со старым TLS 1.2, а вот третий был специально разработан для нового и более защищенного стандарта TLS 1.3. Во всех трех случаях у владельцев серверов есть возможность установить срок, в течение которого сервер помнит сессию пользователя.

Трое немецких специалистов из Гамбургского университета опубликовали исследование, согласно которому недобропорядочные рекламные компании могут задействовать механизм TLS Session Resumption для отслеживания пользователя во время веб-серфинга.

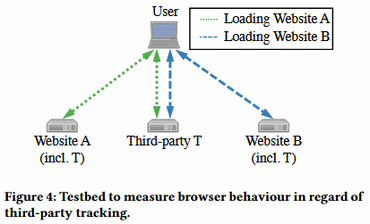
Концепт довольно прост — если рекламная компания загружает рекламу с помощью сервера TLS (HTTPS), то она может активировать TLS Session Resumption для этого сервера. После того как пользователь посетил условный сайт А, где располагалась реклама, установилось соответствующее соединение TLS.

Когда юзер посещает условный сайт Б, на котором находится реклама от той же компании, это соединение остается открытым, что позволяет отслеживать переходы пользователя по ресурсам.

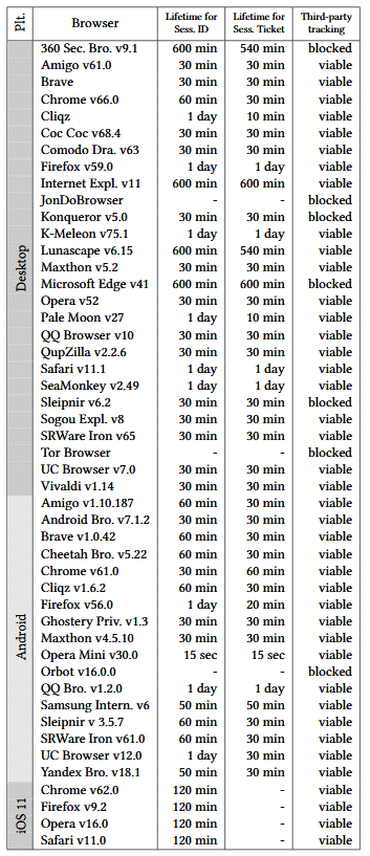
Эксперты провели исследование 45 десктопных и мобильных браузеров, в результате чего стало понятно — отслеживание работает в случае с 38 браузерами. Соответствующая табличка воздействия на браузеры также была опубликована исследователями:

С полным исследованием можно ознакомиться по этой ссылке (PDF).

Россиянку оштрафовали на 30 тыс. руб. и лишили iPhone за ИИ-фото медведя

Жительницу села Дульдурга в Забайкальском крае оштрафовали на 30 тыс. рублей за публикацию сгенерированной ИИ фотографии медведя. Одним штрафом история не закончилась: суд также постановил конфисковать iPhone 11 как предмет административного правонарушения.

Об этом сообщила администрация Дульдургинского округа в мессенджере МАКС. Женщину признали виновной по части 9 статьи 13.15 КоАП РФ — за распространение заведомо недостоверной общественно значимой информации под видом достоверных сообщений.

По данным Chita.ru, жительница заранее знала, что фотография ненастоящая. Несмотря на это, изображение отправилось гулять по Сети, а 10 сентября его якобы даже использовали в канале Министерства природных ресурсов Забайкальского края в МАКС.

Местная администрация после решения суда отдельно предупредила жителей об ответственности за публикацию созданных нейросетями фейковых изображений. Посыл такой: если ИИ нарисовал медведя, это ещё не значит, что его нужно немедленно выпускать в местные паблики.

История выглядит почти комично, но последствия оказались вполне материальными: 30 тыс. рублей штрафа и конфискованный смартфон. При этом сообщения о появлении настоящих медведей возле населённых пунктов региона продолжают проверять охотоведы.

Так что теперь специалистам приходится разбираться не только со следами диких животных, но и с цифровыми отпечатками нейросетей.

RSS: Новости на портале Anti-Malware.ru