



Mozilla протестирует на пользователях платный VPN-сервис

Mozilla протестирует на пользователях платный VPN-сервис

Mozilla протестирует на пользователях платный VPN-сервис

Mozilla объявила об эксперименте, в ходе которого компания будет предлагать платный VPN-сервис ограниченной группе пользователей браузера Firefox. Запуск этой инициативы состоялся в среду, 24 октября.

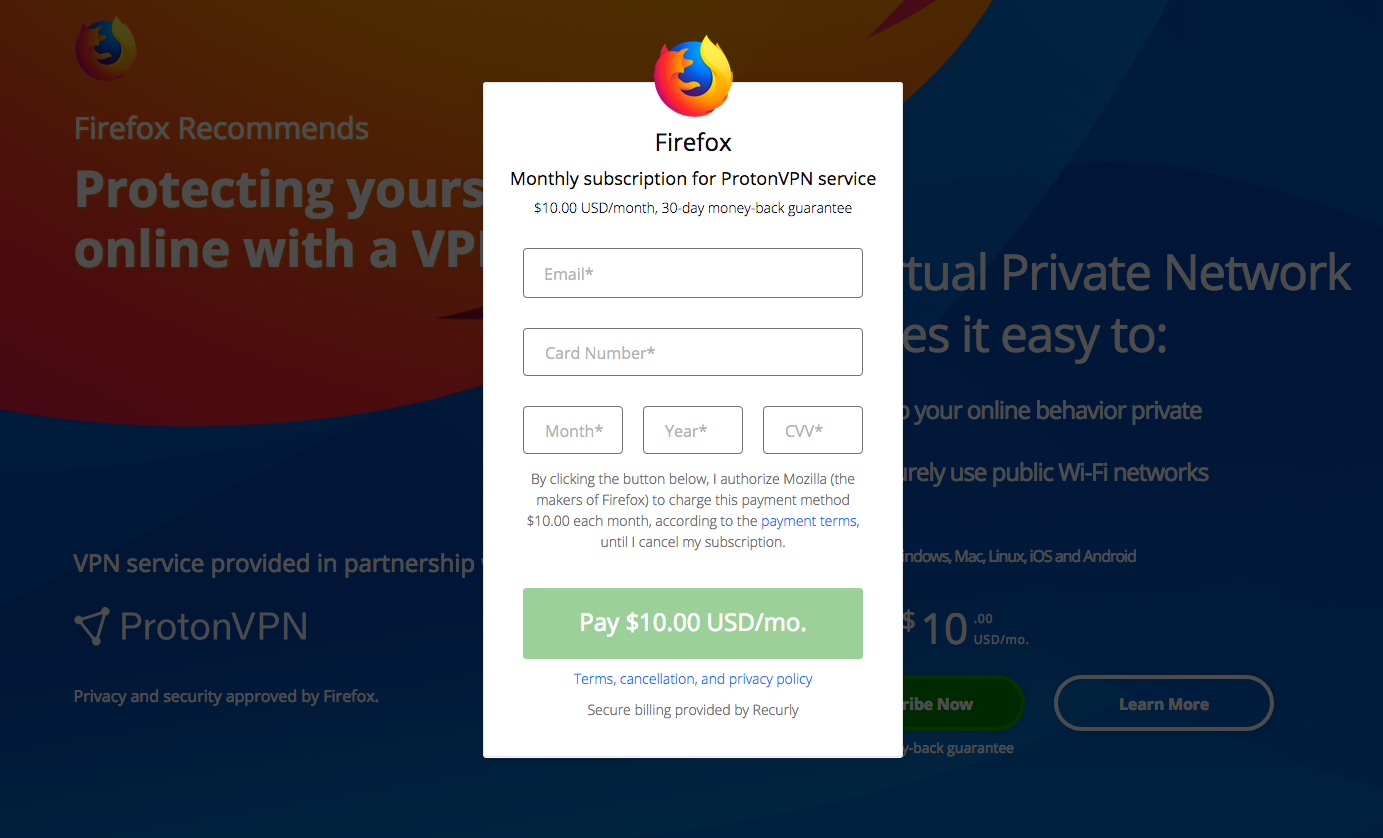
Для тестирования компания случайным образом выбрала американских пользователей Firefox, в итоге получилась небольшая группа, которой будет предложено приобрести VPN-сервис на месяц. После приобретения подписки (допускается использование сервисов Stripe и Recurly) пользователи смогут загрузить и установить соответствующую программу.

На данный момент поддерживаются следующие ОС: Windows, macOS, Linux, iOS и Android. VPN можно легко включить, а также отключить, если он не нужен. Подписку также можно отменить в любое время.

Для этих целей Mozilla выбрала сервис ProtonVPN.

«Мы с нетерпением ждем результатов этого эксперимента. Мы очень рады возможности предоставить услуги VPN нашим пользователям. В ходе этого тестирования мы будем изучать обратную связь», — пишет разработчик браузера в блоге.

Несколько дней назад Mozilla выпустила очередную версию своего браузера Firefox. В Firefox 63 реализованы новые функции, однако особого внимания заслуживает переработанная старая защитная функция Tracking Protection.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru