



Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

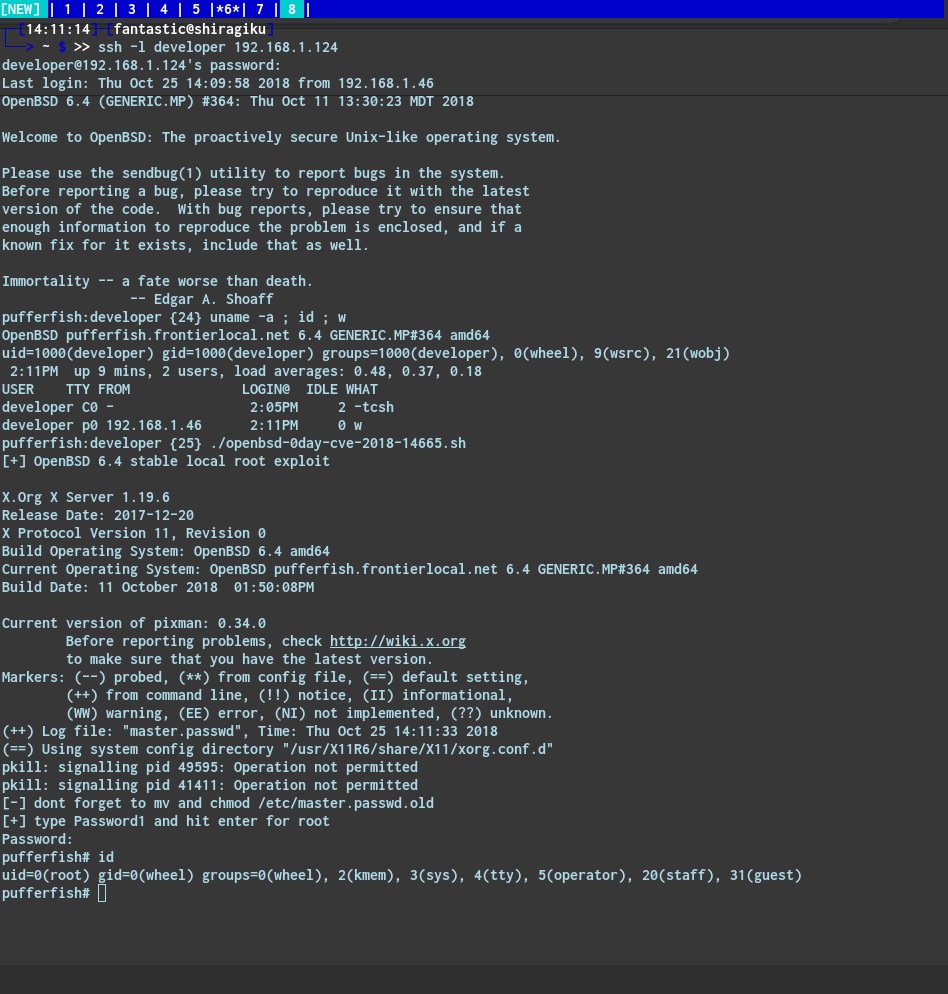
Дистрибутивы Linux и BSD, использующие X.Org Server, уязвимы перед новой проблемой безопасности, обнаруженной в четверг. Брешь позволяет атакующим с ограниченным доступом к системе (через терминал или SSH-сессию) повысить свои привилегии до уровня root. Стоит отметить, что практически все дистрибутивы используют X.Org Server.

Эту уязвимость нельзя использовать для проникновения на защищенные компьютеры, однако она запросто превращает простое вторжение атакующего в очень серьезный взлом. Проще говоря, это не критическая брешь, однако она все равно заслуживает внимания сообщества Linux и ИБ-экспертов.

X.Org Server применяется в качестве реализации X Window System во многих UNIX-подобных операционных системах. Для подавляющего большинства современных дистрибутивов Linux и BSD является основным поставляемым вариантом X-сервера.

Согласно отчету эксперта Нарендра Шиндре, пакет X.Org Server с мая 2016 года содержал уязвимость, позволяющую атакующим повысить привилегии или перезаписать любые файлы на локальной системе (даже критичные для ОС данные).

Проблема получила идентификатор CVE-2018-14665, ее причина кроется в некорректной обработке двух параметров командной строки. Эти параметры — -logfile и -modulepath — позволяют злоумышленникам внедрять и выполнять собственные вредоносные операции.

Уязвимость опасна лишь в том случае, когда X.Org Server сконфигурирован на работу с правами root.

В настоящее время уже выпущен соответствующий патч — версия X.Org Server 1.20.3.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru