



Signal Desktop хранит ключ шифрования сообщений в открытом виде

Signal Desktop хранит ключ шифрования сообщений в открытом виде

Signal Desktop хранит ключ шифрования сообщений в открытом виде

В десктопной версии приложения Signal обнаружена ошибка, которая затрагивает процесс шифрования хранящихся локально сообщений. Этот баг оставляет сообщения открытыми для атакующего.

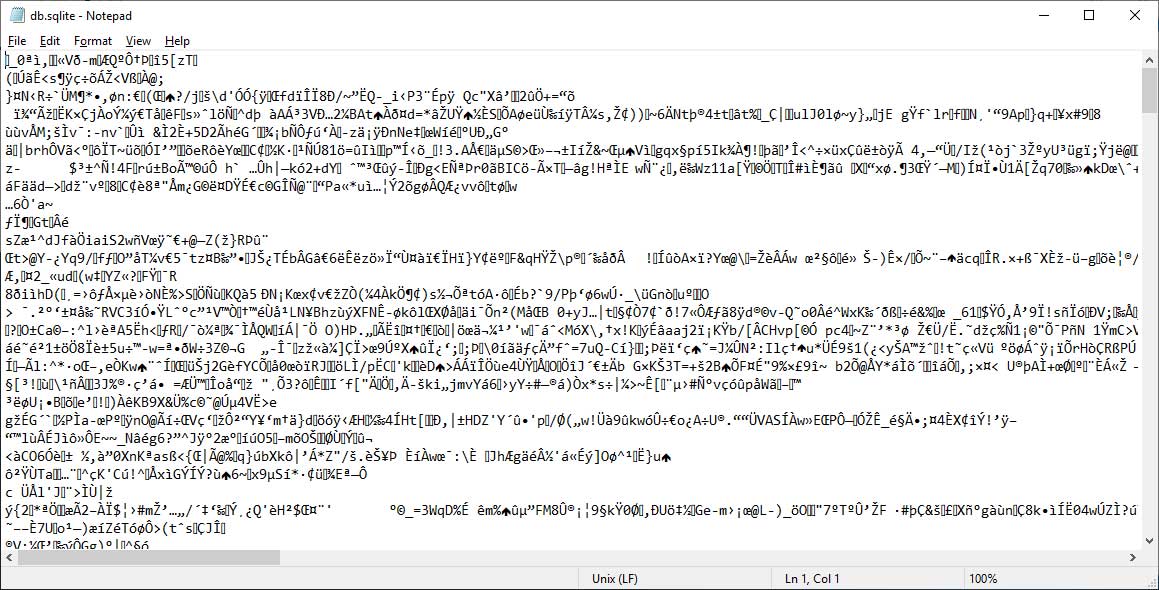
После установки Signal Desktop он создает зашифрованную базу данных SQLite, которая называется db.sqlite, она используется для хранения пользовательских сообщений. Ключ шифрования для этой БД генерируется программой автоматически, без какого-либо участия пользователя.

Вот пример зашифрованной БД, открытой в программе Блокнот:

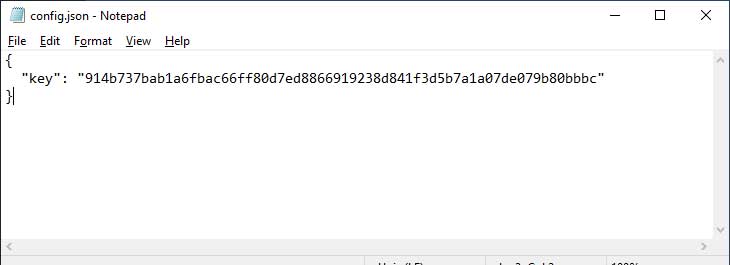
Ключ шифрования требуется для каждой попытки Signal Desktop открыть базу данных, он хранится в виде открытого текста в локальном файле по адресу %AppData%\Signal\config.json (в macOS — ~/Library/Application Support/Signal/config.json).

При открыти файла config.json, его содержимое доступно любому желающему:

По словам эксперта Натаниэля Сачи, который обнаружил проблему, любой атакующий или вредонос может воспользоваться ключом, который хранится в открытом виде.

На данный момент разработчики Signal никак не прокомментировали проблему.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru