



Очередной 0-day эксплойт для последних версий Windows слит в Twitter

Очередной 0-day эксплойт для последних версий Windows слит в Twitter

Очередной 0-day эксплойт для последних версий Windows слит в Twitter

Исследователь в области безопасности опубликовал в Twitter сведения о 0-day уязвимости в Windows — это уже второй подобный слив информации от этого человека за два месяца. Известный под псевдонимом эксперт SandboxEscaper также опубликовал PoC-код на GitHub.

Уязвимость нулевого дня затрагивает Microsoft Data Sharing (dssvc.dll), локальный сервис, обеспечивающий обмен данными между приложениями. По словам нескольких специалистов, которые проанализировали PoC-код, атакующий может использовать брешь для повышения привилегий в системах, к которым у него уже есть доступ.

Код, доказывающий концепцию бага, удаляет файлы, к которым нужен доступ администратора. Именно так демонстрируется работа эксплойта. Но киберпреступники, переняв идею, могут модифицировать код для осуществления своих целей.

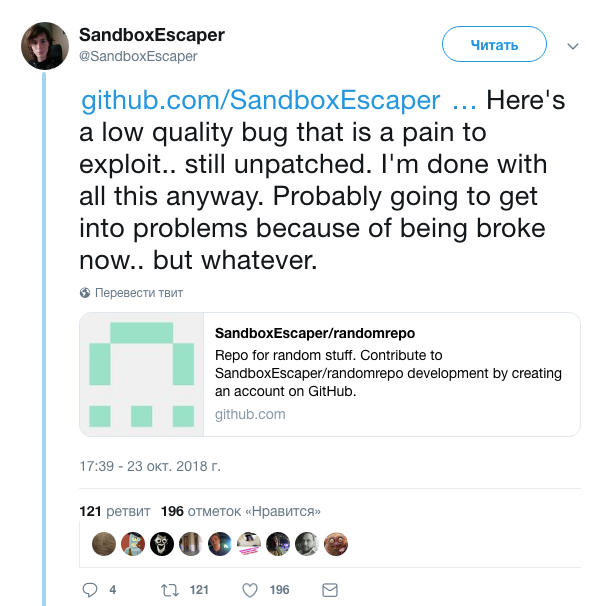
SandboxEscaper опубликовал твит, в котором также есть ссылка на GitHub, где размещен proof-of-concept.

0-day затрагивает последние версии Windows — Windows 10 (все версии, включая последнее октябрьское обновление), Server 2016 и даже новую Server 2019. По словам экспертов, более ранние версии не затронуты, потому что в них нет компонента Data Sharing Service (dssvc.dll).

Напомним, что SandboxEscaper в августе также опубликовал в Twitter сведения о новой 0-day уязвимости в Windows, которая позволит злоумышленнику повысить свои привилегии в системе.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru