



0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

На протяжении минимум трех лет киберпреступники использовали 0-day уязвимость в одном из самых популярных плагинов jQuery. Эта дыра в безопасности позволяла злоумышленникам загружать веб-шеллы и получать контроль над атакуемыми серверами.

Уязвимость затягивает плагин jQuery File Upload, чьим автором является немецкий разработчик Себастьян Щан (более известен под прозвищем Blueimp).

На GitHub этот плагин занимает второе место по популярности (на первом сам фреймворк jQuery). jQuery File Upload используется во множестве крупных проектов. Следовательно, атаки злоумышленников могут распространиться довольно быстро и вызвать массовые заражения.

Эксперты утверждают, что наличие этой бреши позволяет атакующему загрузить на сервер вредоносные файлы вроде бэкдоров и шеллов. Специалист из Akamai заявил, что наблюдал использование этого бага в реальных атаках.

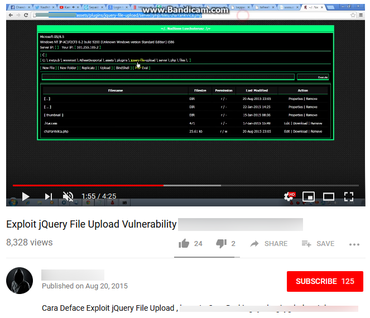
На YouTube были найдены несколько видеороликов, в которых наглядно показывался способ эксплуатации уязвимости в jQuery File Upload для получения контроля над сервером. Вот, например, одно из таких видео:

Судя по видео, брешь хорошо знакома киберпреступникам, причем давно. Удивительно, что сообщество защитников кибербезопасности было не в курсе подобной дыры.

Уязвимы версии jQuery File Upload до 9.22.1

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru