



0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

На протяжении минимум трех лет киберпреступники использовали 0-day уязвимость в одном из самых популярных плагинов jQuery. Эта дыра в безопасности позволяла злоумышленникам загружать веб-шеллы и получать контроль над атакуемыми серверами.

Уязвимость затягивает плагин jQuery File Upload, чьим автором является немецкий разработчик Себастьян Щан (более известен под прозвищем Blueimp).

На GitHub этот плагин занимает второе место по популярности (на первом сам фреймворк jQuery). jQuery File Upload используется во множестве крупных проектов. Следовательно, атаки злоумышленников могут распространиться довольно быстро и вызвать массовые заражения.

Эксперты утверждают, что наличие этой бреши позволяет атакующему загрузить на сервер вредоносные файлы вроде бэкдоров и шеллов. Специалист из Akamai заявил, что наблюдал использование этого бага в реальных атаках.

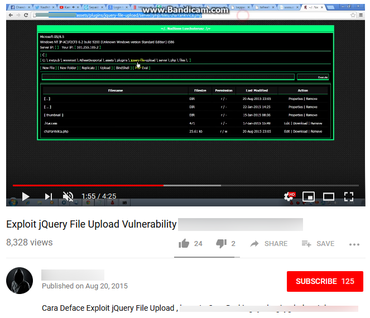
На YouTube были найдены несколько видеороликов, в которых наглядно показывался способ эксплуатации уязвимости в jQuery File Upload для получения контроля над сервером. Вот, например, одно из таких видео:

Судя по видео, брешь хорошо знакома киберпреступникам, причем давно. Удивительно, что сообщество защитников кибербезопасности было не в курсе подобной дыры.

Уязвимы версии jQuery File Upload до 9.22.1

Подпишитесь на новости

Программист отсудил 1,2 млн рублей после увольнения из-за ИИ

Претензии к работе с нейросетями не помогли компании отстоять увольнение программиста. Суд в Подмосковье признал решение работодателя незаконным и взыскал в пользу сотрудника свыше 1,2 млн рублей среднего заработка за вынужденный прогул. Обвинить человека в злоупотреблении ИИ оказалось проще, чем правильно оформить дисциплинарные взыскания.

Об истории сообщил ТАСС, изучивший материалы суда. По версии программиста, конфликт начался после его отказа перейти на почасовую оплату в сентябре 2025 года.

Он утверждал, что его принуждали уволиться, провели пять служебных проверок и применили три дисциплинарных взыскания. Сотрудник также отметил, что его не ознакомили с должностной инструкцией и не полностью выплатили аванс.

Работодатель описывал ситуацию иначе: программист ненадлежащим образом выполнял обязанности и злоупотреблял использованием ИИ. В подтверждение компания ссылалась на аналитические отчёты. После беседы сотрудник отказался работать с личного ноутбука и уведомил о простое по вине работодателя.

Суд установил конкретное нарушение: компания проигнорировала письменные объяснения программиста, но при этом одним из оснований для выговора назвала их непредставление.

В итоге суд отменил дисциплинарные взыскания, изменил дату увольнения и его основание на уход по собственному желанию. Требования сотрудника удовлетворили частично.

Решение не означает, что суд разрешил любое использование ИИ на работе. В описанных материалах ключевым оказалось то, как работодатель обосновывал и оформлял наказания.

RSS: Новости на портале Anti-Malware.ru