



0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

На протяжении минимум трех лет киберпреступники использовали 0-day уязвимость в одном из самых популярных плагинов jQuery. Эта дыра в безопасности позволяла злоумышленникам загружать веб-шеллы и получать контроль над атакуемыми серверами.

Уязвимость затягивает плагин jQuery File Upload, чьим автором является немецкий разработчик Себастьян Щан (более известен под прозвищем Blueimp).

На GitHub этот плагин занимает второе место по популярности (на первом сам фреймворк jQuery). jQuery File Upload используется во множестве крупных проектов. Следовательно, атаки злоумышленников могут распространиться довольно быстро и вызвать массовые заражения.

Эксперты утверждают, что наличие этой бреши позволяет атакующему загрузить на сервер вредоносные файлы вроде бэкдоров и шеллов. Специалист из Akamai заявил, что наблюдал использование этого бага в реальных атаках.

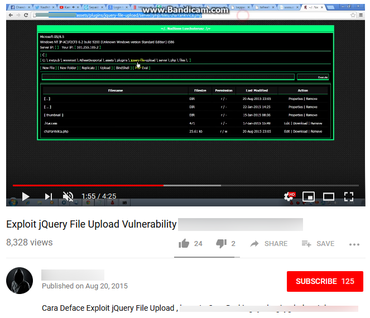
На YouTube были найдены несколько видеороликов, в которых наглядно показывался способ эксплуатации уязвимости в jQuery File Upload для получения контроля над сервером. Вот, например, одно из таких видео:

Судя по видео, брешь хорошо знакома киберпреступникам, причем давно. Удивительно, что сообщество защитников кибербезопасности было не в курсе подобной дыры.

Уязвимы версии jQuery File Upload до 9.22.1

Подпишитесь на новости

В центре Москвы пожаловались на замедление мобильного интернета

Предупреждение об ограничениях связи получило первые пользовательские подтверждения: жители центра Москвы сообщили, что мобильный интернет стал работать заметно хуже. Жалобы появились 27 октября — в первый день периода возможных ограничений, объявленного Минцифры.

Сообщения очевидцев и результаты проверок скорости опубликовал канал «Осторожно, Москва».

В публикации приведены два замера Speedtest: 225,47 и 12,13 Мбит/с. Однако оператор, точное место и условия измерений не указаны. Накануне Минцифры предупредило о возможных временных ограничениях мобильного интернета внутри Третьего транспортного кольца.

27 и 28 октября они возможны с 11:30 мск в течение дня, 29 октября — с 9:30 мск. Ведомство объяснило меры безопасностью во время саммитов Форума стран — экспортёров газа и «Россия — Африка».

По заявлению министерства, доступ к ресурсам из «белого списка» должен сохраняться, а голосовая связь, домашний интернет и Wi-Fi — работать штатно.

Жалобы совпали с объявленным периодом ограничений, но причина каждого конкретного замедления не подтверждена. Практический вывод для поездок в центр: нужные адреса, билеты и документы лучше сохранить заранее.

RSS: Новости на портале Anti-Malware.ru