



0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

На протяжении минимум трех лет киберпреступники использовали 0-day уязвимость в одном из самых популярных плагинов jQuery. Эта дыра в безопасности позволяла злоумышленникам загружать веб-шеллы и получать контроль над атакуемыми серверами.

Уязвимость затягивает плагин jQuery File Upload, чьим автором является немецкий разработчик Себастьян Щан (более известен под прозвищем Blueimp).

На GitHub этот плагин занимает второе место по популярности (на первом сам фреймворк jQuery). jQuery File Upload используется во множестве крупных проектов. Следовательно, атаки злоумышленников могут распространиться довольно быстро и вызвать массовые заражения.

Эксперты утверждают, что наличие этой бреши позволяет атакующему загрузить на сервер вредоносные файлы вроде бэкдоров и шеллов. Специалист из Akamai заявил, что наблюдал использование этого бага в реальных атаках.

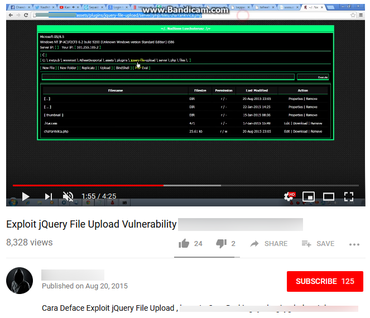
На YouTube были найдены несколько видеороликов, в которых наглядно показывался способ эксплуатации уязвимости в jQuery File Upload для получения контроля над сервером. Вот, например, одно из таких видео:

Судя по видео, брешь хорошо знакома киберпреступникам, причем давно. Удивительно, что сообщество защитников кибербезопасности было не в курсе подобной дыры.

Уязвимы версии jQuery File Upload до 9.22.1

Подпишитесь на новости

РКН предложил идентифицировать детей в соцсетях и ограничить время онлайн

Детскому интернету предлагают добавить проверку личности и таймер. Роскомнадзор направил в комитет Госдумы по информационной политике законопроект об обязательной идентификации детей в социальных сетях. Ведомство также выступило за сокращение времени в интернете для пользователей младше 14 лет.

Об инициативе сообщили «Ведомости» со ссылкой на представителя РКН, выступившего на заседании комитета.

По объяснению ведомства, ограничения должны в том числе уменьшить доступ несовершеннолетних к запрещённому контенту. Однако конкретные механизмы пока не раскрыты: как именно будут идентифицировать детей, сколько времени им разрешат проводить онлайн и кто станет следить за лимитом, не уточняется.

Тема подтверждения возраста обсуждается не впервые. В июне глава Минцифры Максут Шадаев говорил, что ведомство изучает зарубежные подходы, включая систему возрастной идентификации Roblox.

Главные вопросы теперь к реализации. Нужно определить, какие сведения будут собирать, как их защищать и как отличать ребёнка от взрослого, пользующегося тем же устройством. Пока ответов в опубликованном сообщении нет.

Update:

Роскомнадзор опроверг сообщения об инициативе ведомства о запрете детям до 14 лет сидеть в интернете.

RSS: Новости на портале Anti-Malware.ru