



0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

0-day баг в плагине jQuery в течение трех лет использовался хакерами

На протяжении минимум трех лет киберпреступники использовали 0-day уязвимость в одном из самых популярных плагинов jQuery. Эта дыра в безопасности позволяла злоумышленникам загружать веб-шеллы и получать контроль над атакуемыми серверами.

Уязвимость затягивает плагин jQuery File Upload, чьим автором является немецкий разработчик Себастьян Щан (более известен под прозвищем Blueimp).

На GitHub этот плагин занимает второе место по популярности (на первом сам фреймворк jQuery). jQuery File Upload используется во множестве крупных проектов. Следовательно, атаки злоумышленников могут распространиться довольно быстро и вызвать массовые заражения.

Эксперты утверждают, что наличие этой бреши позволяет атакующему загрузить на сервер вредоносные файлы вроде бэкдоров и шеллов. Специалист из Akamai заявил, что наблюдал использование этого бага в реальных атаках.

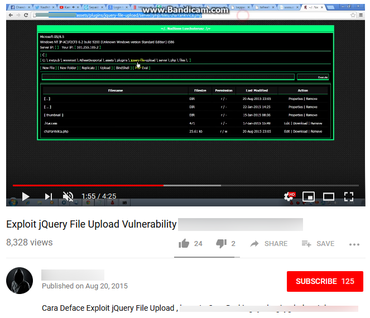
На YouTube были найдены несколько видеороликов, в которых наглядно показывался способ эксплуатации уязвимости в jQuery File Upload для получения контроля над сервером. Вот, например, одно из таких видео:

Судя по видео, брешь хорошо знакома киберпреступникам, причем давно. Удивительно, что сообщество защитников кибербезопасности было не в курсе подобной дыры.

Уязвимы версии jQuery File Upload до 9.22.1

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru