



Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Исследователь в области безопасности из Колумбии нашел способ получить права администратора и обеспечить устойчивость вредоноса к перезагрузке на компьютерах под управлением Windows. Эту злонамеренную схему легко реализовать и крайне сложно остановить.

Примечательно, что впервые этот способ был описан в декабре 2017 года, однако по каким-то причинам он не получил широкой огласки в средствах массовой информации, а также не был использован во вредоносных кампаниях.

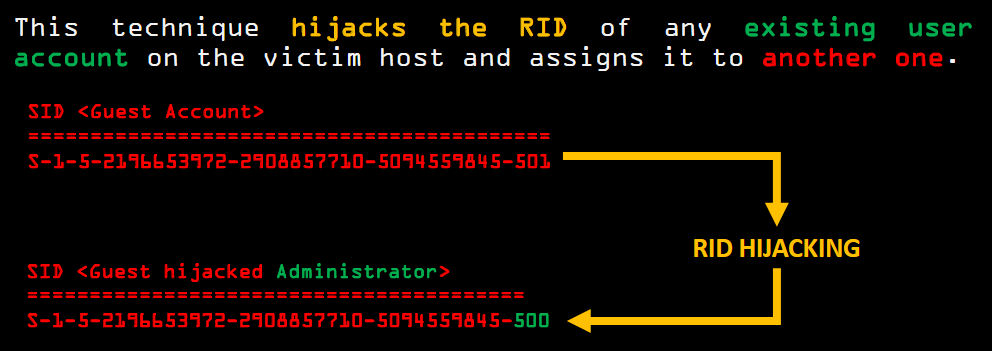
Вредоносный метод открыл Себастьян Кастро, исследователь безопасности из компании CSL. Он основан на атаке одного из параметров аккаунтов пользователей Windows. Речь идет об относительном идентификаторе (Relative Identifier, RID) — уникальном порядковом числе, присваиваемом учетной записи.

RID представляет собой код, добавляемый в конец идентификатора безопасности (Security Identifier, SID). Доступны несколько кодов RID, однако основными являются 501 (для стандартного аккаунта гостя) и 500 (для аккаунтов администраторов).

Кастро пришел к выводу, что можно изменить RID, ассоциирующийся со специфическим аккаунтом, путем изменения ключей реестра, которые хранят информацию о каждой учетной записи Windows. Таким образом аккаунту можно присвоить другой RID, который предназначен для группы с более высокими привилегиями в системе.

Использовать эту уязвимость удаленно не получится, если только компьютер не открыт в Сеть без пароля. Но в том случае, если вредонос уже находится на компьютере, злоумышленник легко может воспользоваться этой дырой в безопасности.

В итоге, имея изначально права ограниченного аккаунта, тот же бэкдор сможет повысить их до SYSTEM.

Кастро отметил, что эксплуатацию этого бага очень сложно детектировать, так как используются исключительно механизмы самой системы Windows.

Эксперт не раз выступал на конференциях, объясняя суть эксплуатации этого недостатка. С одним из таких видео можно ознакомиться ниже:

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru