



Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Уязвимость повышения привилегий в Windows почти год никто не замечал

Исследователь в области безопасности из Колумбии нашел способ получить права администратора и обеспечить устойчивость вредоноса к перезагрузке на компьютерах под управлением Windows. Эту злонамеренную схему легко реализовать и крайне сложно остановить.

Примечательно, что впервые этот способ был описан в декабре 2017 года, однако по каким-то причинам он не получил широкой огласки в средствах массовой информации, а также не был использован во вредоносных кампаниях.

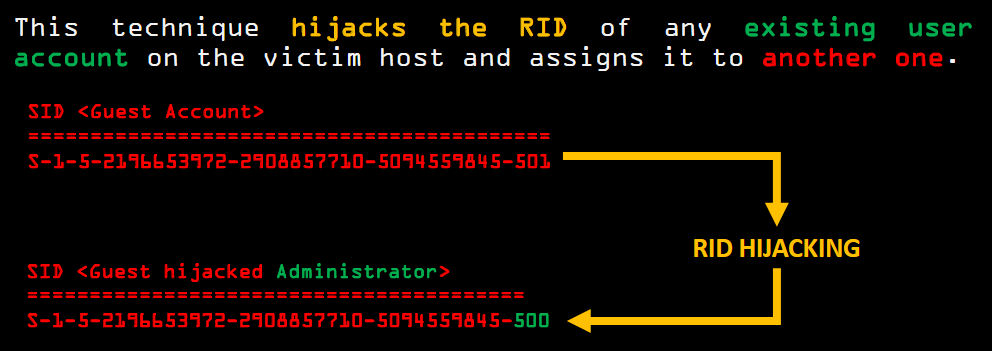
Вредоносный метод открыл Себастьян Кастро, исследователь безопасности из компании CSL. Он основан на атаке одного из параметров аккаунтов пользователей Windows. Речь идет об относительном идентификаторе (Relative Identifier, RID) — уникальном порядковом числе, присваиваемом учетной записи.

RID представляет собой код, добавляемый в конец идентификатора безопасности (Security Identifier, SID). Доступны несколько кодов RID, однако основными являются 501 (для стандартного аккаунта гостя) и 500 (для аккаунтов администраторов).

Кастро пришел к выводу, что можно изменить RID, ассоциирующийся со специфическим аккаунтом, путем изменения ключей реестра, которые хранят информацию о каждой учетной записи Windows. Таким образом аккаунту можно присвоить другой RID, который предназначен для группы с более высокими привилегиями в системе.

Использовать эту уязвимость удаленно не получится, если только компьютер не открыт в Сеть без пароля. Но в том случае, если вредонос уже находится на компьютере, злоумышленник легко может воспользоваться этой дырой в безопасности.

В итоге, имея изначально права ограниченного аккаунта, тот же бэкдор сможет повысить их до SYSTEM.

Кастро отметил, что эксплуатацию этого бага очень сложно детектировать, так как используются исключительно механизмы самой системы Windows.

Эксперт не раз выступал на конференциях, объясняя суть эксплуатации этого недостатка. С одним из таких видео можно ознакомиться ниже:

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru