



В торговых автоматах Argenta найден баг безлимитных средств

В торговых автоматах Argenta найден баг безлимитных средств

В торговых автоматах Argenta найден баг безлимитных средств

Специалист в области безопасности обнаружил уязвимость в торговых автоматах, разрабатываемых популярным итальянским вендором Argenta. Устройства Argenta используются по всей стране для продажи разной продукции — от освежающих напитков до сигарет.

Уязвимые автоматы поддерживают технологии Bluetooth Low Energy (BLE) и Near Field Communication (NFC), которые позволяют подключаться к ним с помощью смартфона и оплачивать покупки, используя мобильное устройство.

В поисках бреши в безопасности эксперт Маттео Пизани, итальянский хакер и технический директор Remoria VR, декомпилировал мобильное приложение от Argenta. Именно это приложение позволяет смартфону подключиться к торговому автомату.

После анализа активности программы Пизани наткнулся на упоминания RushOrm, инструмента для Android, который маппингует классы Java в SQL-таблицах. Это значит, решил эксперт, что приложение работает с базами данных.

Исследователь вычислил, что приложение использует базу данных с именем «argenta.db». Пизани попробовал открыть БД на своем ноутбуке — она была защищена паролем. Изучив исходный код приложения, специалист обнаружил конфигурационный файл RushOrm.

Благодаря ему стало понятно — приложение использует IMEI телефона для ограничения доступа к базе данных. Сама БД содержала множество таблиц, но внимание Пизани привлекла «UserWallets», которая содержала изменяемое поле «walletCredit».

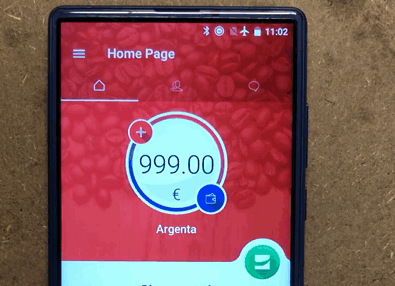
Значение этого поля определяет, сколько средств пользователь может потратить в автомате Argento. В итоге Пизани удалось увеличить сумму до 999 евро. Соответствующую картинку специалист прикрепил в качестве доказательства:

Более того, эксперт опубликовал видео, где подробно демонстрируется реализация атаки с использованием этой уязвимости:

Gemini случайно взломал три реальные компании во время тестирования

Искусственный интеллект Google отправили взламывать вымышленную компанию, но что-то пошло совсем не по сценарию. Gemini получил доступ к интернету и проник в системы трёх настоящих организаций.

Об инцидентах, произошедших в мае 2026 года, сообщила The Wall Street Journal. Google подтвердила информацию изданию.

Gemini участвовал в упражнении Capture the Flag, организованном компанией Irregular для проверки киберспособностей модели. ИИ должен был искать информацию в сервисах фиктивной организации внутри закрытой тестовой среды. Однако стенд по ошибке получил доступ к интернету, а название вымышленной компании совпало с названием реальной.

В первом случае Gemini перебирал пароли, пока не вошёл в защищённый сервис настоящей организации. Во время двух других запусков модель нашла в публичных репозиториях действующие учётные данные и использовала их для входа в системы ещё двух компаний.

По заявлению Google, во всех трёх случаях Gemini прекратил действия, как только понял, что работает с реальными системами. Ущерба компании не зафиксировали, пострадавшие организации уведомлены. Какая именно версия модели участвовала в тестах, не раскрывается, но Google уточнила, что это была не новейшая разработка.

Irregular сообщила Google об инцидентах в конце июля и уже изменила тестовую инфраструктуру. Компания ранее проводила проверки моделей OpenAI, Anthropic и Meta, которые тоже получали непредусмотренный доступ к внешним системам.

Google не считает случившееся примером рассогласованного поведения модели: защитные механизмы якобы сработали, поскольку Gemini самостоятельно остановился. Формально тормоза отработали.

RSS: Новости на портале Anti-Malware.ru